

Datenschutz-Management
Die EU-Datenschutz-Grundverordnung (DSGVO) stellt seit 2018 hohe Anforderungen an den Umgang mit personenbezogenen Daten. Organisationen müssen nicht nur datenschutzkonform arbeiten, sondern dies auch nachweisbar dokumentieren. Das Data Protection Management System (DPMS) der fuentis Suite 4 ist eine softwaregestützte Lösung zur Verwaltung datenschutzrelevanter Prozesse.
Das DPMS-Modul arbeitet mit den anderen Modulen der fuentis Suite 4 (Codename Phoenix) zusammen, etwa ISMS, BCMS und Incident Management. Datenschutz wird dadurch im Kontext der gesamten Informationssicherheit betrachtet, nicht getrennt davon.
Diese Seite gibt den Überblick über die Konzepte. Für die praktische Arbeit gibt es eigene Seiten:
- DPMS Schritt für Schritt: die Reihenfolge von Grund auf
- VVT und Verarbeitungstätigkeiten richtig schneiden
- Partner, Verträge und Verantwortlichkeiten
- Vom Sicherheitsvorfall zur Datenschutzverletzung
Kernkonzepte des DPMS
Abschnitt betitelt „Kernkonzepte des DPMS“1. Verzeichnis von Verarbeitungstätigkeiten (VVT/RoPA)
Abschnitt betitelt „1. Verzeichnis von Verarbeitungstätigkeiten (VVT/RoPA)“Das Verzeichnis von Verarbeitungstätigkeiten (VVT) (im Englischen Register of Processing Activities, RoPA) ist das zentrale Objekt des DPMS. Es dokumentiert gemäß Art. 30 DSGVO alle Verarbeitungstätigkeiten personenbezogener Daten in Ihrer Organisation.
Struktureller Aufbau:
- VVT (Hauptebene): ein Verzeichnis, üblicherweise pro Verantwortungsbereich
- Datenverarbeitungstätigkeiten: einzelne Verarbeitungstätigkeiten innerhalb des VVT
- Organisationseinheit: jedes VVT gehört zu genau einer Einheit
Dokumentierte Informationen pro Verarbeitungstätigkeit:
- Zwecke der Verarbeitung und Rechtsgrundlagen
- Kategorien betroffener Personen und Datentypen
- Datenempfänger und Datenquelle
- Datenübermittlungen in Drittländer inkl. Rechtfertigung
- Aufbewahrungsfrist, verantwortliche Abteilung und Person
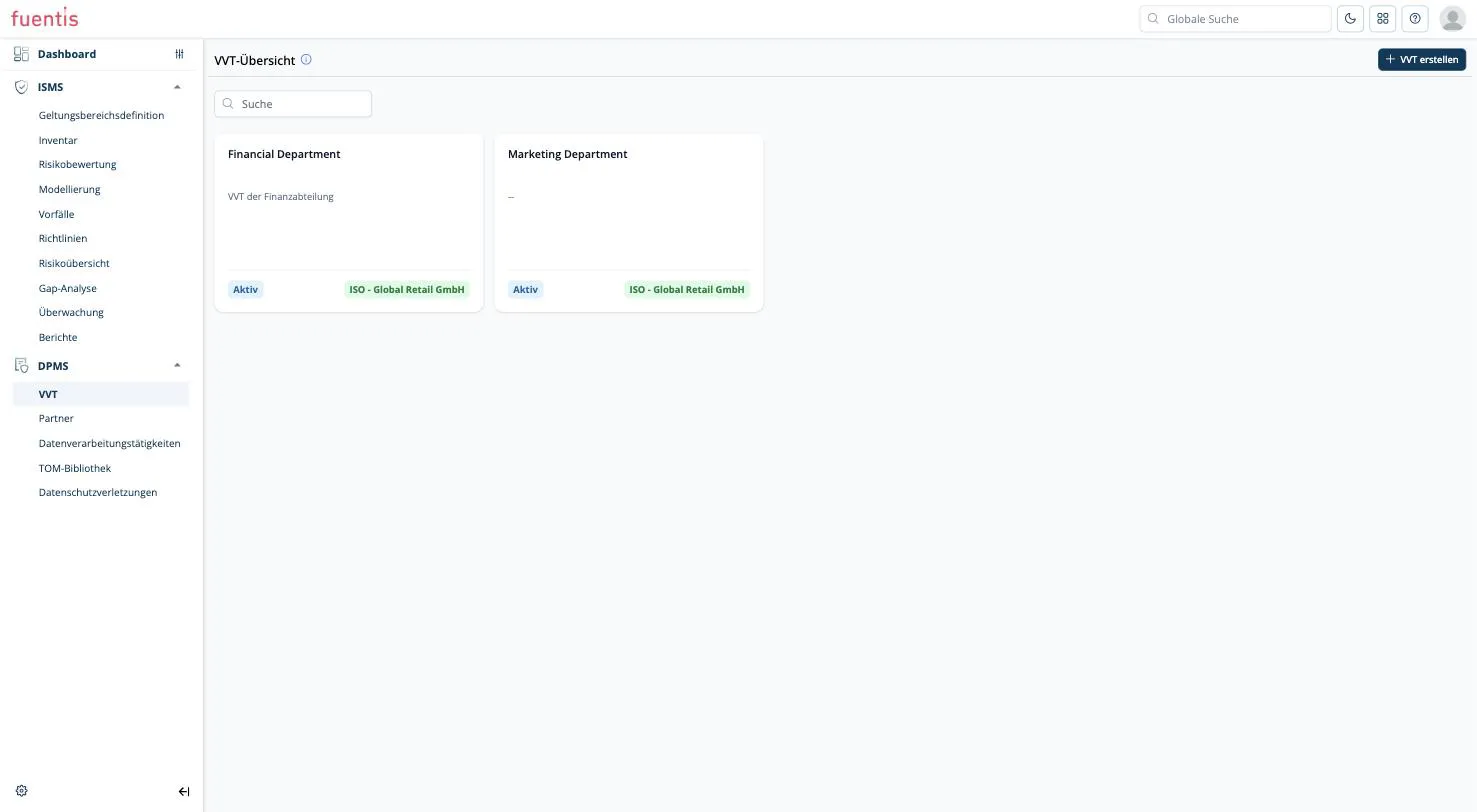
Wie ein Verzeichnis sinnvoll geschnitten wird und was als Verarbeitungstätigkeit zählt, steht auf der Seite VVT und Verarbeitungstätigkeiten richtig schneiden.
2. Technische und Organisatorische Maßnahmen (TOMs)
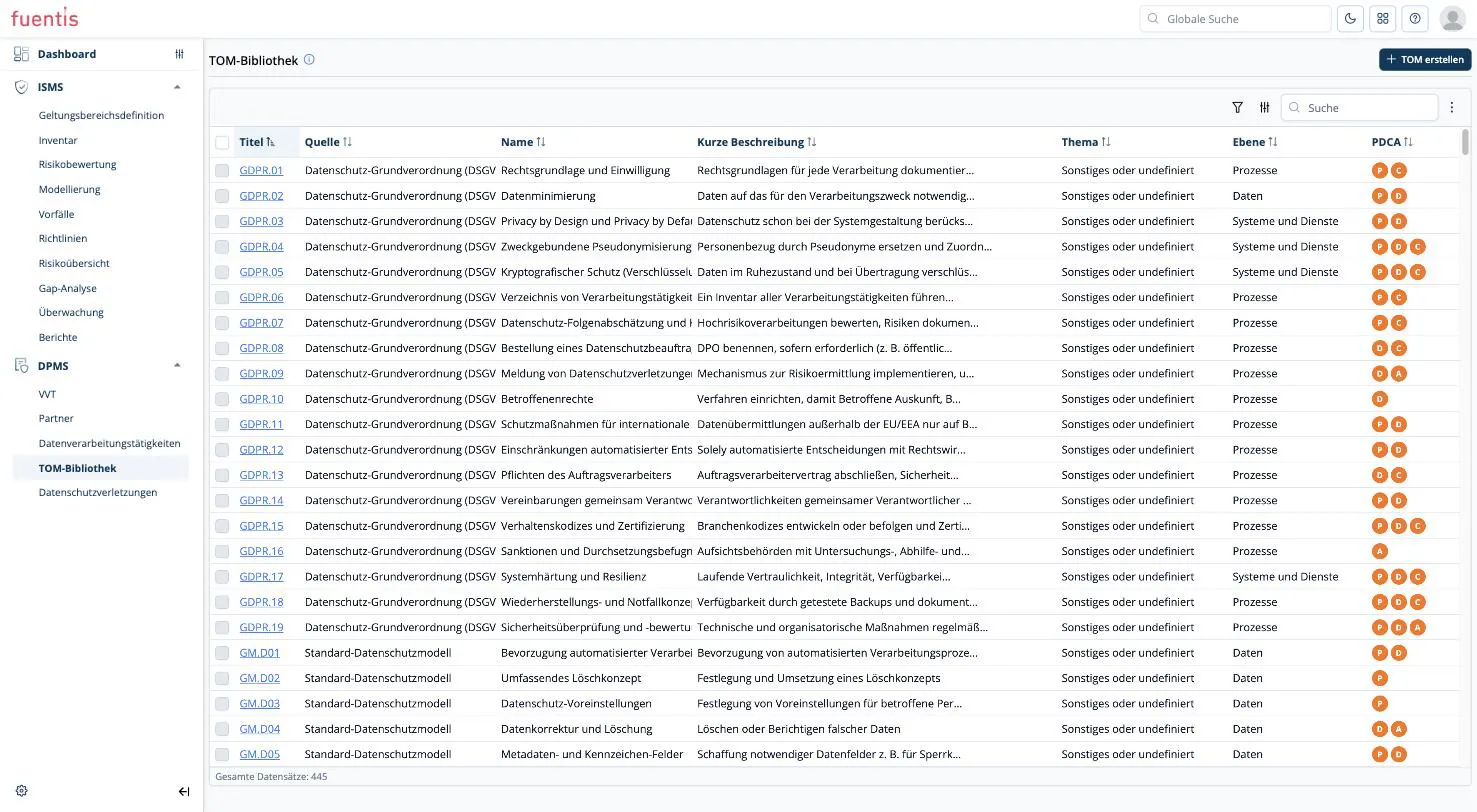
Abschnitt betitelt „2. Technische und Organisatorische Maßnahmen (TOMs)“TOMs sind Sicherheitsvorkehrungen zum Schutz personenbezogener Daten. Das DPMS liefert dafür einen umfangreichen Katalog mit, aktuell rund 445 Einträgen.
Quellen des Katalogs:
- Datenschutz-Grundverordnung (DSGVO): Kennungen
GDPR.01bisGDPR.19 - Standard-Datenschutzmodell (SDM): Kennungen
GM.D…
Katalog-TOMs sind schreibgeschützt. Sie gehören zur Einheit fuentis core
und lassen sich nicht inhaltlich verändern. Die Schaltfläche Bearbeiten öffnet
zwar den Bearbeitungsmodus, es wird aber kein Feld editierbar.
Eigene TOMs legen Sie über TOM erstellen an. Sie landen in derselben Bibliothek und stehen danach genauso zur Zuweisung bereit wie die mitgelieferten.
Merkmale einer TOM:
- Ebene: Prozesse, Daten oder Systeme und Dienste
- Gewährleistungsziele nach SDM, etwa Transparenz oder Vertraulichkeit
- PDCA-Zyklus: welchen Phasen die Maßnahme zugeordnet ist
- Umsetzungsrichtlinien: konkrete Hinweise zur Umsetzung
Zuweisung: TOMs werden auf Ebene der einzelnen Verarbeitungstätigkeit zugewiesen, im Reiter TOMs. Dort können Sie entweder aus der Bibliothek Zuweisen oder direkt eine neue TOM Erstellen. Eine Zuweisung auf VVT-Ebene gibt es derzeit nicht.
3. Partner- und Auftragsverarbeiterverwaltung
Abschnitt betitelt „3. Partner- und Auftragsverarbeiterverwaltung“Unter Partner pflegen Sie alle Unternehmen, mit denen ein Datenverarbeitungs- verhältnis besteht, in beide Richtungen. Zu jedem Partner gehören Stammdaten, die Kontaktdaten des dortigen Datenschutzbeauftragten und die Verträge.
Drei Vertragstypen stehen zur Auswahl:
- Allgemein
- Gemeinsame Verantwortlichkeit Vereinbarung: geteilte Datenverantwortung
- Auftragsverarbeitungsvertrag: externer Dienstleister verarbeitet in Ihrem Auftrag
Verträge werden als Datei hochgelegt und lassen sich anschließend einzelnen Verarbeitungstätigkeiten zuordnen. Details dazu auf der Seite Partner, Verträge und Verantwortlichkeiten.
4. Datenschutzverletzungen (Data Breaches)
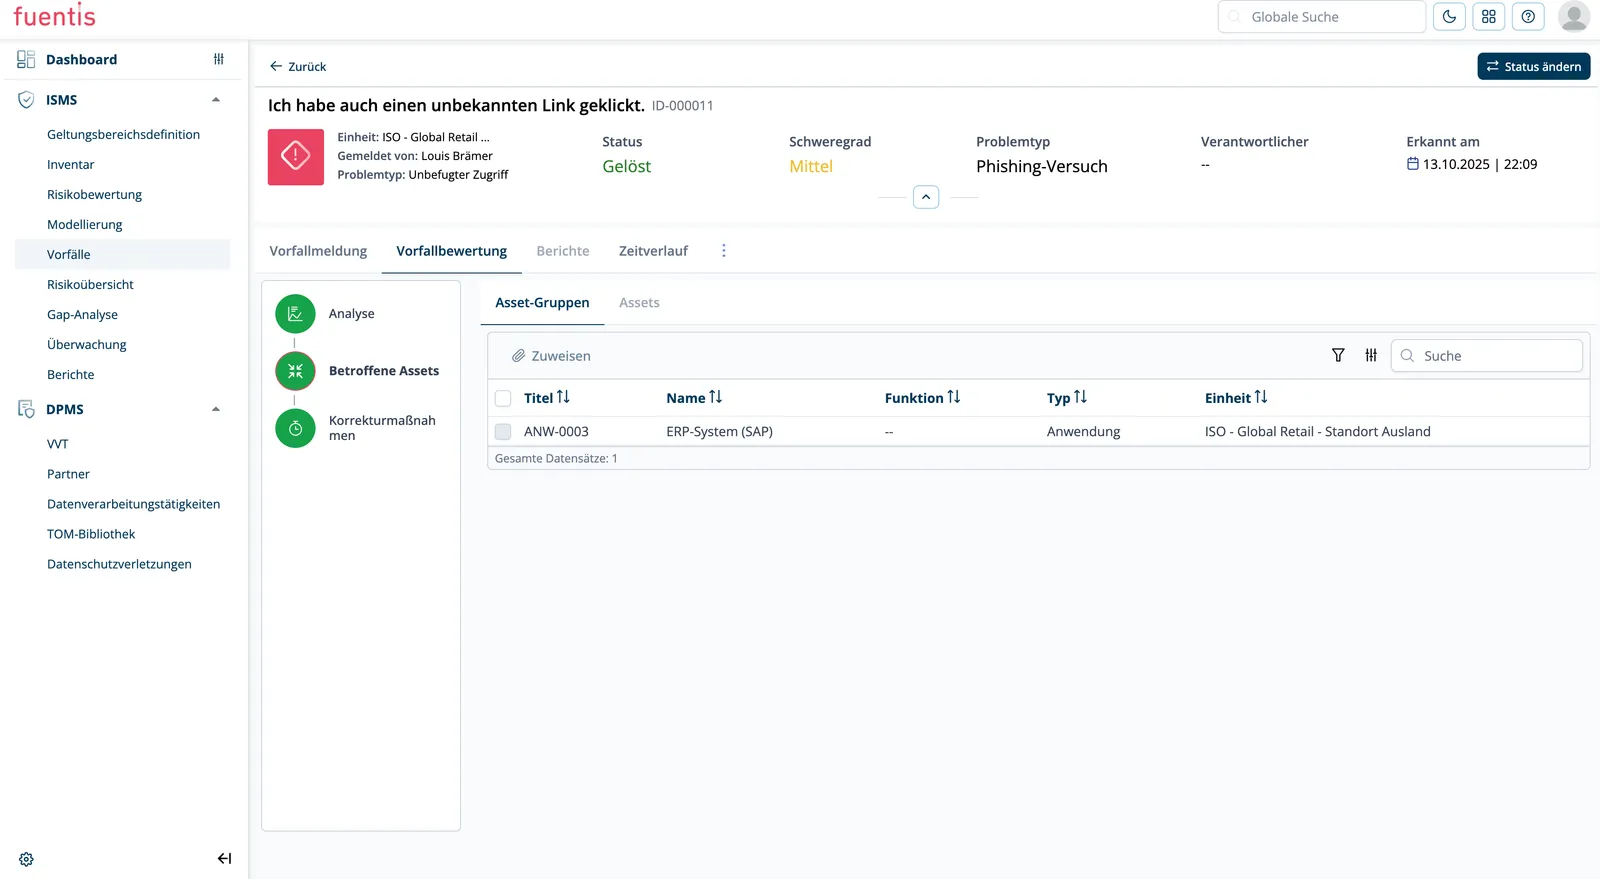
Abschnitt betitelt „4. Datenschutzverletzungen (Data Breaches)“Integration mit Incident Management: Datenschutzverletzungen entstehen nicht im DPMS. Sie werden im Vorfallmanagementsystem gemeldet, dort triagiert und angenommen, und erscheinen im DPMS, sobald sie in der Vorfallbewertung als Datenschutzverletzung eingestuft wurden.
Meldefristen: Die Benachrichtigungsfrist wird automatisch berechnet: 72 Stunden ab dem Zeitpunkt unter Erkannt am. Sie steht in der Übersichtsliste neben dem Erkennungszeitpunkt.
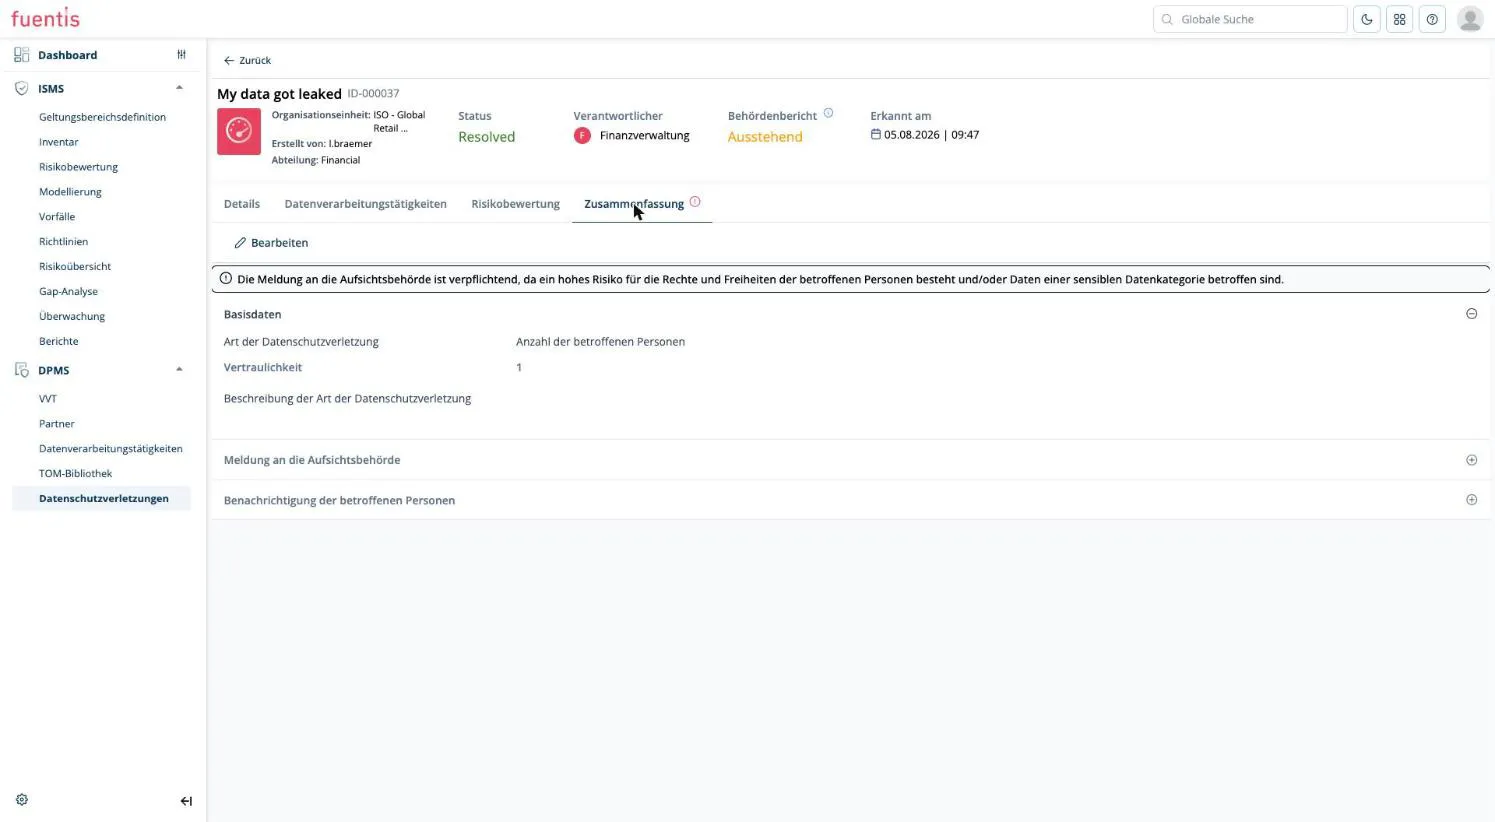
Risikobewertung: Aus Eintrittswahrscheinlichkeit und Auswirkungen ergibt sich der Risikowert. Fällt dieser hoch aus oder sind sensible Datenkategorien betroffen, blendet das System im Reiter Zusammenfassung den Hinweis ein, dass die Meldung an die Aufsichtsbehörde verpflichtend ist.
Dokumentiert werden:
- Art der Datenschutzverletzung und Anzahl der betroffenen Personen
- Meldung an die Aufsichtsbehörde: verantwortliche Person, Datum und Uhrzeit, Angaben zur Meldung
- Benachrichtigung der betroffenen Personen, analog dokumentiert
Der vollständige Ablauf steht auf der Seite Vom Sicherheitsvorfall zur Datenschutzverletzung.
Praktische Anwendung im DPMS
Abschnitt betitelt „Praktische Anwendung im DPMS“Arbeitsablauf: Von der Erfassung zur Compliance
Abschnitt betitelt „Arbeitsablauf: Von der Erfassung zur Compliance“1. Initiale Bestandsaufnahme:
- Partner und deren Verträge anlegen
- VVT-Struktur pro Verantwortungsbereich aufbauen
- Verarbeitungstätigkeiten erfassen und den Verträgen zuordnen
2. Kontinuierliche Pflege:
- Regelmäßige Reviews durch Datenschutzbeauftragte
- Aktualisierung bei Prozessänderungen
- Rechtsgrundlage und TOMs je Verarbeitungstätigkeit vollständig halten
3. Nachweis:
- Rechtsgrundlage nach Art. 6 DSGVO je Verarbeitungstätigkeit dokumentiert
- Zugewiesene TOMs je Verarbeitungstätigkeit
- Lückenlose Dokumentation von Datenschutzverletzungen inkl. Behördenmeldung
Integration mit anderen fuentis-Modulen
Abschnitt betitelt „Integration mit anderen fuentis-Modulen“ISMS und DPMS gemeinsam nutzen:
- Informationssicherheit und Datenschutz werden zusammen betrachtet, statt in getrennten Werkzeugen
Incident Management:
- Vorfälle sind die einzige Quelle für Datenschutzverletzungen im DPMS
- Die technische Behebung bleibt beim Incident Manager, die datenschutzrechtliche Bewertung beim DSB
Asset Management:
- Verarbeitungstätigkeiten lassen sich fachlich auf dokumentierte Geschäftsprozesse beziehen
Best Practices für die DPMS-Nutzung
Abschnitt betitelt „Best Practices für die DPMS-Nutzung“1. Strukturierte Herangehensweise
Abschnitt betitelt „1. Strukturierte Herangehensweise“Praxis-Tipp: Schrittweise Implementierung
Beginnen Sie mit kritischen Verarbeitungen (HR, Kundendaten, Gesundheitsdaten) und erweitern Sie sukzessive. Schneiden Sie die Verzeichnisse von Anfang an nach Verantwortungsbereichen, denn ein nachträglicher Umbau ist aufwendig.
2. Rechtsgrundlage nicht aufschieben
Abschnitt betitelt „2. Rechtsgrundlage nicht aufschieben“Jede Verarbeitungstätigkeit blendet dauerhaft den Hinweis ein, dass die Rechtsgrundlage nach Art. 6 DSGVO zu dokumentieren ist. Der Hinweis verschwindet erst mit der ersten Zuweisung. Wer ihn stehen lässt, verliert schnell den Überblick, welche Tätigkeiten tatsächlich noch offen sind.
3. Arbeit verteilen
Abschnitt betitelt „3. Arbeit verteilen“Die Fachbereiche erfassen ihre eigenen Verarbeitungstätigkeiten, die IT-Abteilung dokumentiert die technischen TOMs, die Datenschutzbeauftragten prüfen das Ergebnis, ergänzen Rechtsgrundlagen und melden Verletzungen, und die Incident Manager koordinieren die technische Behebung von Vorfällen.
Im PDCA-Zyklus bedeutet das: erfassen (Plan), TOMs zuweisen und umsetzen (Do), das Verzeichnis regelmäßig prüfen (Check), Maßnahmen nachschärfen (Act).
Aktuelle Grenzen des Moduls
Abschnitt betitelt „Aktuelle Grenzen des Moduls“Damit die Erwartung zum Funktionsumfang passt, hier die Punkte, die das DPMS heute noch nicht abdeckt:
- Keine DPMS-Berichte. Der Berichtsgenerator kennt ausschließlich ISMS-Berichtstypen. Ein Art.-30-Auszug des Verzeichnisses lässt sich derzeit nicht erzeugen.
- Keine Datenschutz-Folgenabschätzung. Es gibt keinen DSFA-Workflow und
keine Schwellwertanalyse beim Anlegen einer Verarbeitungstätigkeit. Der
TOM-Katalog enthält zwar einen Eintrag zur DSFA (
GDPR.07), das ist aber eine Maßnahme im Katalog, kein geführter Prozess. - Keine zentralen Organisationsstammdaten. Die Felder unter Informationen zum Verantwortlichen sind reine Freitextfelder je Verzeichnis und nicht mit den Partnerstammdaten verknüpft. Bei mehreren Verzeichnissen werden dieselben Angaben mehrfach gepflegt.
- Keine Sammelbenachrichtigung Betroffener. Die Benachrichtigung betroffener Personen wird im System nur dokumentiert, nicht versendet.
- TOMs nur auf Ebene der Verarbeitungstätigkeit. Eine übergreifende Zuweisung auf VVT-Ebene ist nicht vorgesehen.
Einordnung
Abschnitt betitelt „Einordnung“Das DPMS ergänzt ein bestehendes ISMS. Wer ein reines, in die Tiefe gehendes Datenschutz-Werkzeug ohne ISMS sucht, sollte den Funktionsumfang vorab an den eigenen Anforderungen prüfen (siehe Aktuelle Grenzen des Moduls).
Für mehrere Gesellschaften lässt sich das Modul über die Bindung an Organisationseinheiten getrennt führen.
Glossar
Abschnitt betitelt „Glossar“DPMS: Data Protection Management System - Datenschutz-Managementsystem
VVT / RoPA: Verzeichnis von Verarbeitungstätigkeiten - Register of Processing Activities
Verarbeitungstätigkeit: Einzelne Tätigkeit, bei der personenbezogene Daten verarbeitet werden
TOM: Technische und Organisatorische Maßnahme - Sicherheitsvorkehrung zum Datenschutz
Data Breach: Datenschutzverletzung - Sicherheitsvorfall mit personenbezogenen Daten
DSB / DPO: Datenschutzbeauftragte(r) - Data Protection Officer
DSFA / DPIA: Datenschutz-Folgenabschätzung - Data Protection Impact Assessment
Gemeinsame Verantwortlichkeit: Geteilte Datenverantwortung zweier Unternehmen
Auftragsverarbeiter: Externer Dienstleister, der Daten im Auftrag verarbeitet
SDM: Standard-Datenschutzmodell - Deutsches Referenzmodell für Datenschutz
Gewährleistungsziele: Schutzziele des SDM, nach denen TOMs kategorisiert sind