

Gap-Analyse (Grundlinie/SoA)
Gap-Analyse und Statement of Applicability zeigen, wo die Organisation gegenüber ISO 27001 oder BSI IT-Grundschutz steht und was bis zur Zertifizierung fehlt.
Die Seite beginnt mit der Bedienung in der fuentis Suite. Der methodische Hintergrund zu Gap-Analyse, SoA und IT-Grundschutz steht darunter ab Methodischer Hintergrund.
Gap-Analyse anlegen
Abschnitt betitelt „Gap-Analyse anlegen“Navigation: ISMS → Gap-Analyse
Der wichtigste Punkt vorweg: Die Übersicht startet leer. Sie sehen weder Kataloge noch Ergebnisse, solange keine Gap-Analyse existiert und kein Katalog ausgewählt ist. Wer hier nach Inhalten sucht, sucht vergeblich: Es muss erst eine Analyse angelegt werden.
Dafür gibt es zwei Wege.
Weg 1: Beim Anlegen eines Geltungsbereichs
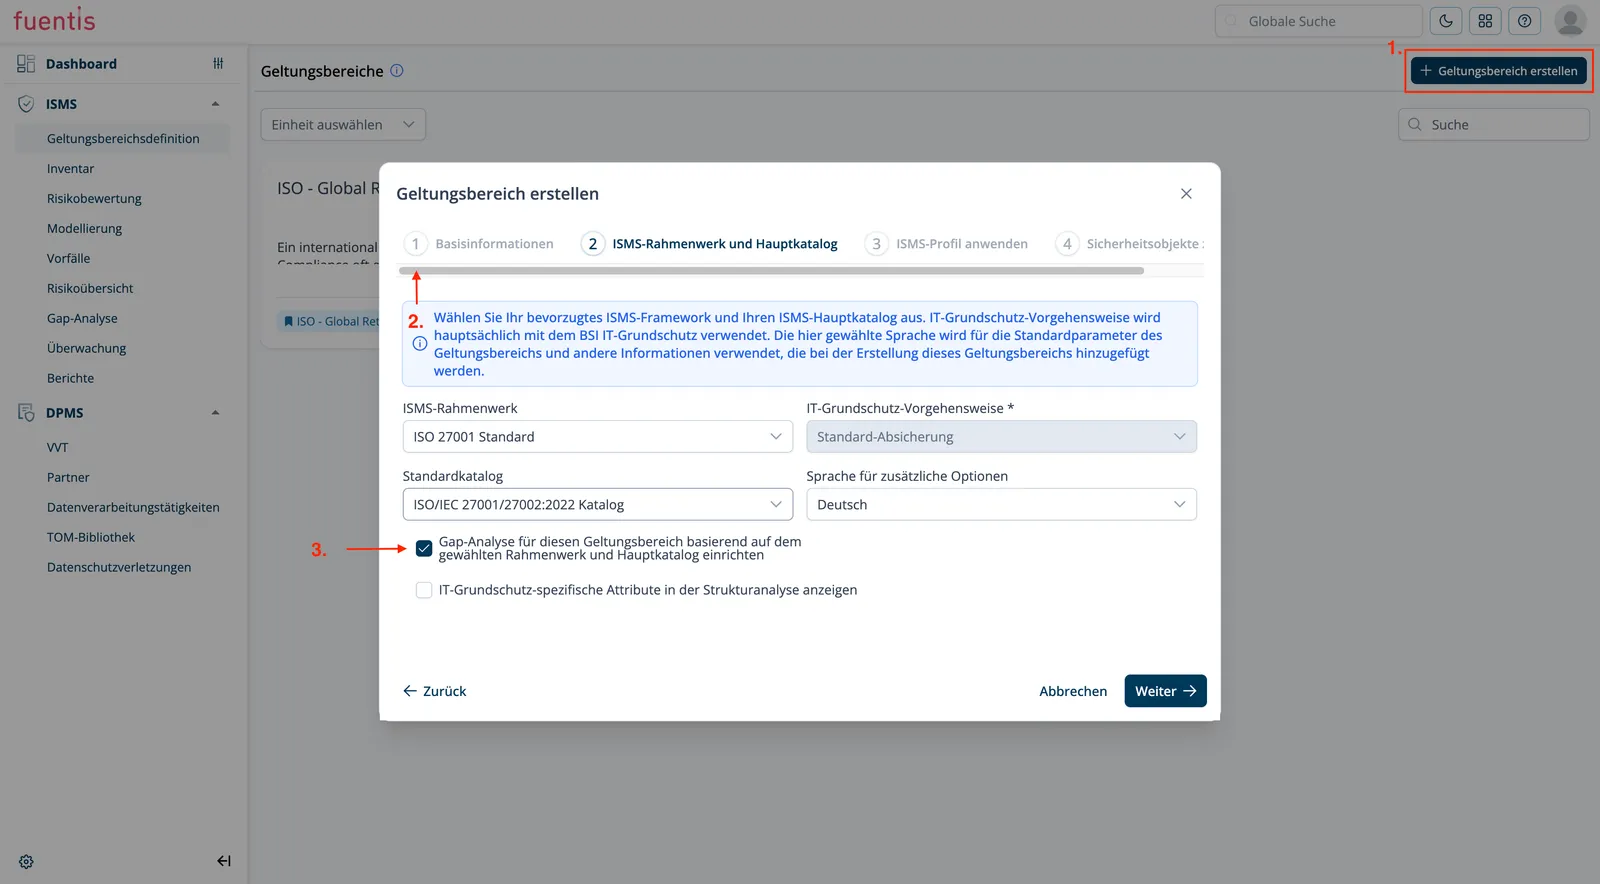
Abschnitt betitelt „Weg 1: Beim Anlegen eines Geltungsbereichs“Der empfohlene Weg. Beim Erstellen eines Geltungsbereichs setzen Sie im Schritt 2 (ISMS-Rahmenwerk und Hauptkatalog) das Häkchen bei Gap-Analyse für diesen Geltungsbereich basierend auf dem gewählten Rahmenwerk und Hauptkatalog einrichten.
Damit entsteht die Gap-Analyse automatisch mit dem passenden Katalog, hier
ISO/IEC 27001/27002:2022.
Navigation: ISMS → Geltungsbereichsdefinition → + Geltungsbereich erstellen
Weg 2: Direkt im Modul Gap-Analyse
Abschnitt betitelt „Weg 2: Direkt im Modul Gap-Analyse“Über die Schaltfläche + Gap-Analyse erstellen oben rechts. Diesen Weg nutzen Sie, wenn der Geltungsbereich bereits existiert. Im Formular legen Sie fest:
- Art der Gap-Analyse (Feld oben rechts): ISO oder BSI. Die Auswahl steuert, welche Kataloge darunter angeboten werden.
- Katalog: der Hauptkatalog der Analyse. Weitere Kataloge lassen sich zuordnen. Nur zugeordnete Kataloge liefern Controls in die Analyse.
- Name und Beschreibung.
Anschließend Speichern.
Deutscher oder englischer Katalog?
Abschnitt betitelt „Deutscher oder englischer Katalog?“Die Standardkataloge liegen doppelt vor, in einer deutschen und einer englischen Fassung. Die englische erkennen Sie am Wort Catalog im Namen. Inhaltlich sind beide identisch, aber Titel und Beschreibungen der Controls erscheinen in der Sprache des gewählten Katalogs, auch im späteren Bericht.
Die Oberflächensprache hilft dabei nicht weiter: Sie hängt am Benutzerkonto und bleibt deutsch, während die Tabelle englische Control-Namen zeigt. Prüfen Sie die Katalogauswahl deshalb vor dem Speichern.
Katalog auswählen
Abschnitt betitelt „Katalog auswählen“Auch mit angelegter Analyse bleibt die Übersicht zunächst leer. Über die Auswahlliste Bitte Katalog auswählen oben links wählen Sie den Katalog. Erst dann erscheinen die Gap-Analysen als Karten.
Jede Karte zeigt Name, Beschreibung, den zugrunde liegenden Katalog, den Fortschritt in Prozent und den zugehörigen Geltungsbereich.
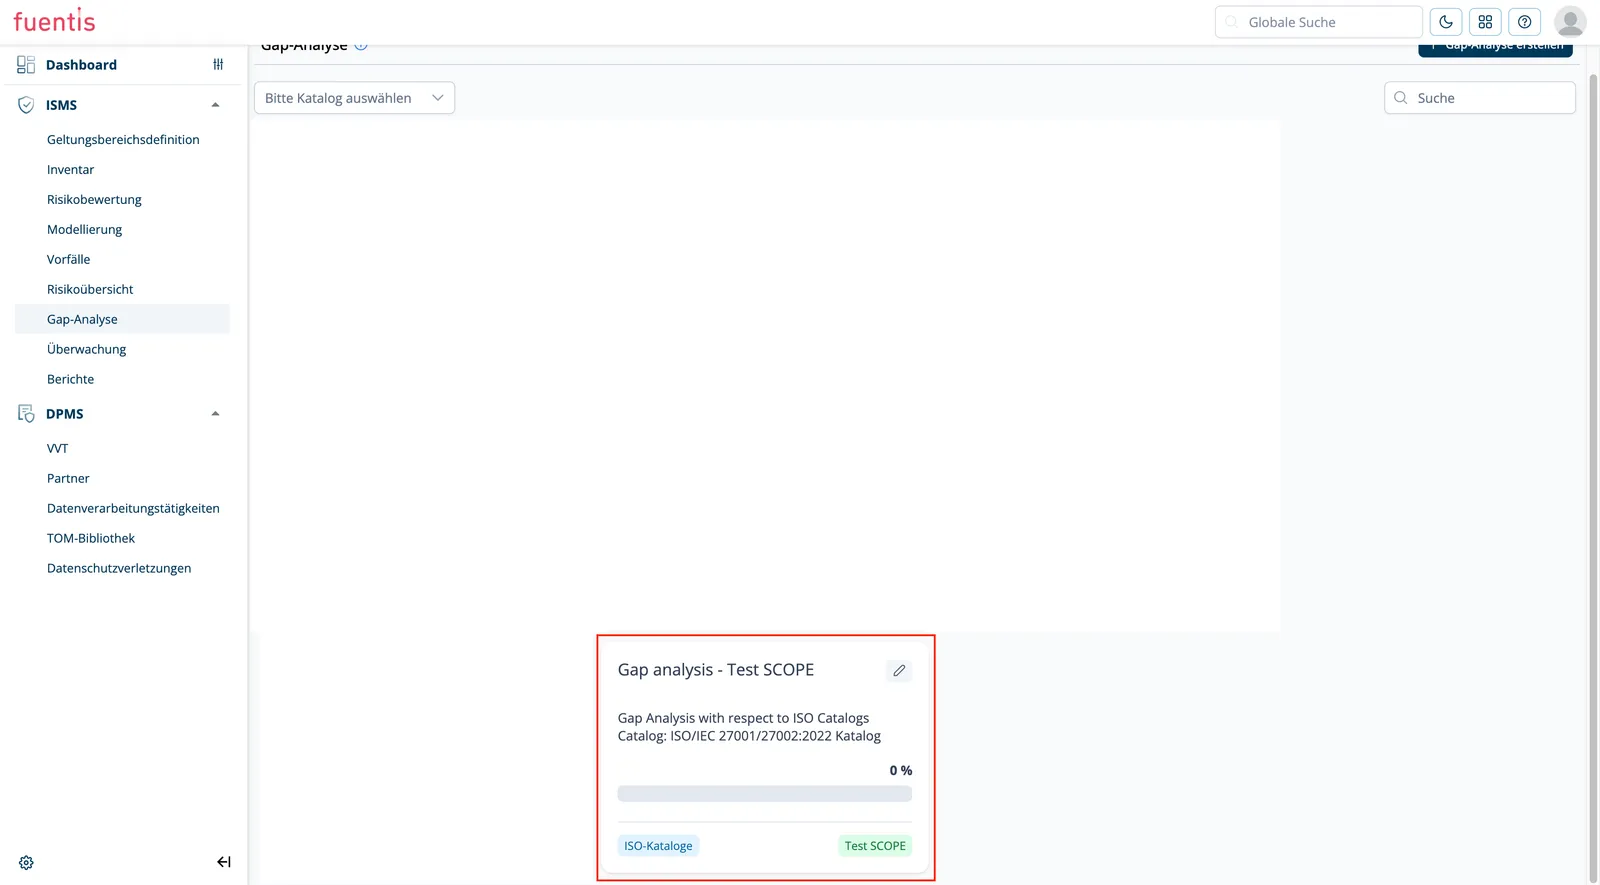
Praxis-Tipp: Steht der Fortschritt auf 0 %, ist die Analyse angelegt, aber noch keine Control bewertet. Das ist der normale Ausgangszustand.
Schritt für Schritt durch die Gap-Analyse
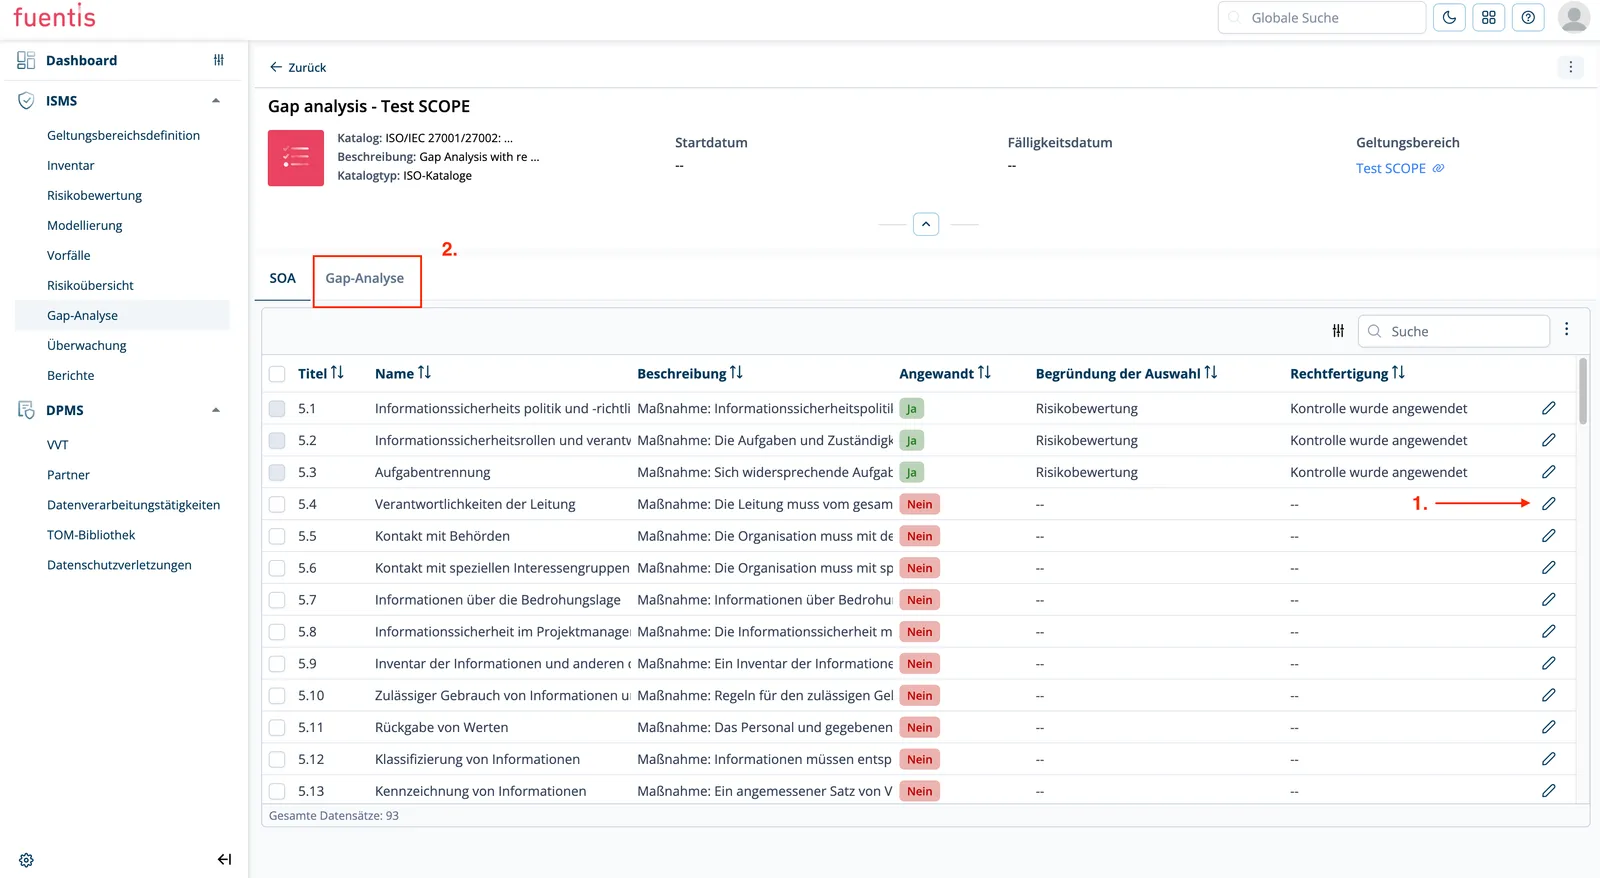
Abschnitt betitelt „Schritt für Schritt durch die Gap-Analyse“Ein Klick auf die Karte öffnet die Analyse. Sie hat zwei Reiter: SOA und Gap-Analyse. Beide arbeiten auf demselben Katalog, zeigen aber unterschiedliche Sichten.
Schritt 1: Anwendbarkeit je Control festlegen (Reiter SOA)
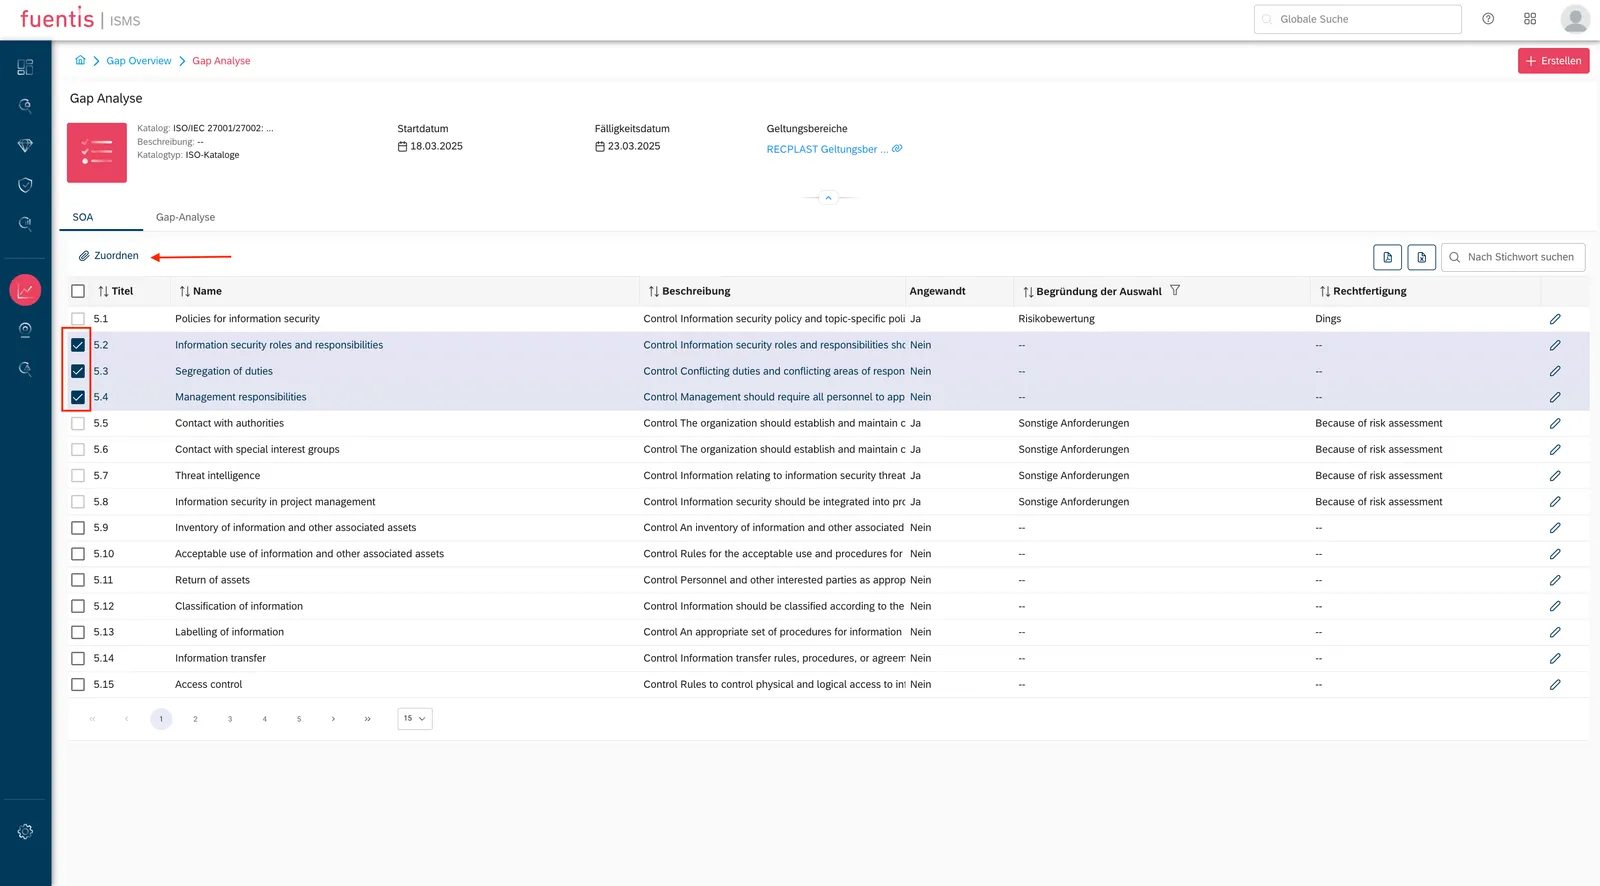
Abschnitt betitelt „Schritt 1: Anwendbarkeit je Control festlegen (Reiter SOA)“Im Reiter SOA stehen alle Controls des Katalogs, bei ISO 27001 also alle 93 aus Anhang A. Pro Zeile entscheiden Sie über das Stift-Symbol am rechten Rand:
- Angewandt: Ja oder Nein
- Begründung der Auswahl: etwa Risikobewertung
- Rechtfertigung: Freitext, warum diese Entscheidung getroffen wurde
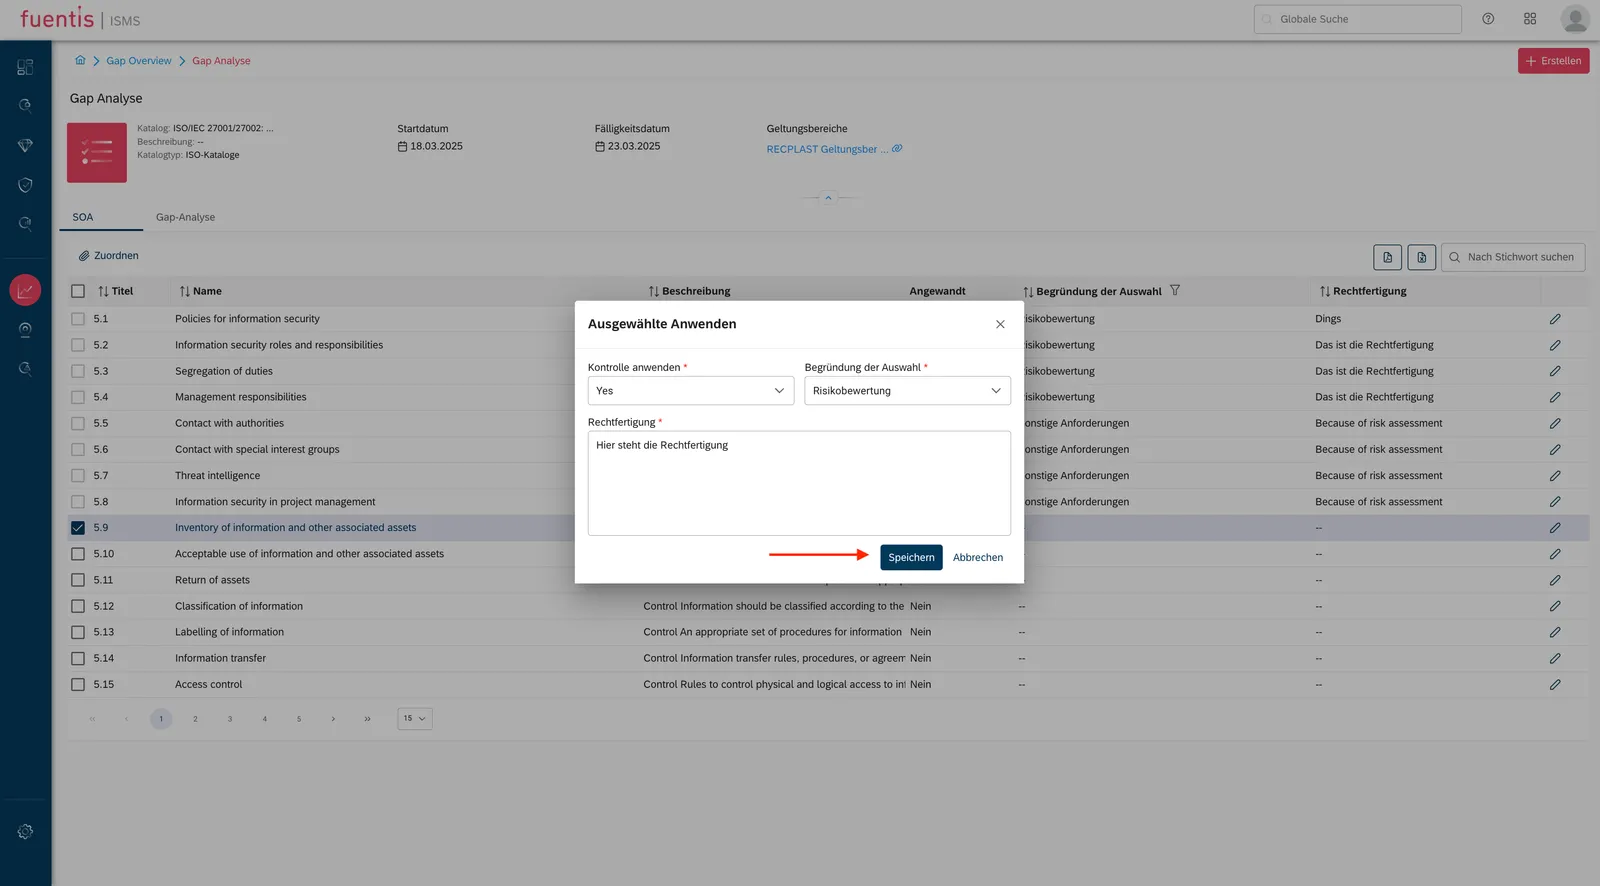
Mehrere Zeilen lassen sich über die Auswahlkästchen links markieren und rechts über Zuweisen gemeinsam bewerten. Gespeicherte Zeilen färben sich grün.
Begründung der Auswahl ist eine Auswahlliste, kein Freitext. Sie enthält unter anderem:
| Begründung | Wann sie passt |
|---|---|
| Rechtliche Anforderung | Der Regelfall bei ISO 27001. Wer zertifiziert werden will, muss Anhang A betrachten. |
| Vertragliche Anforderung | Die Control steht in einem Kunden- oder Lieferantenvertrag. |
| Geschäftsanforderung | Interne Vorgabe, typisch bei eigenen Katalogen. |
| Risikobewertung | Die Control stammt aus der Behandlung eines konkreten Risikos. |
Die Rechtfertigung darunter ist Freitext. Bei angewandten Controls genügt ein knapper Standardsatz wie „ISO-27001-Compliance“. Sorgfalt braucht das Feld bei den ausgeschlossenen Controls: Warum eine Control nicht gilt, ist die Frage, die im Audit gestellt wird. Ein Ausschluss ohne nachvollziehbare Begründung fällt dort auf.
Die Controls mit Ja sind Ihr Anwendbarkeitsnachweis. Die mit Nein sind die Kandidaten für die Lückenbetrachtung.
Schritt 2: Lücken im Reiter Gap-Analyse bearbeiten
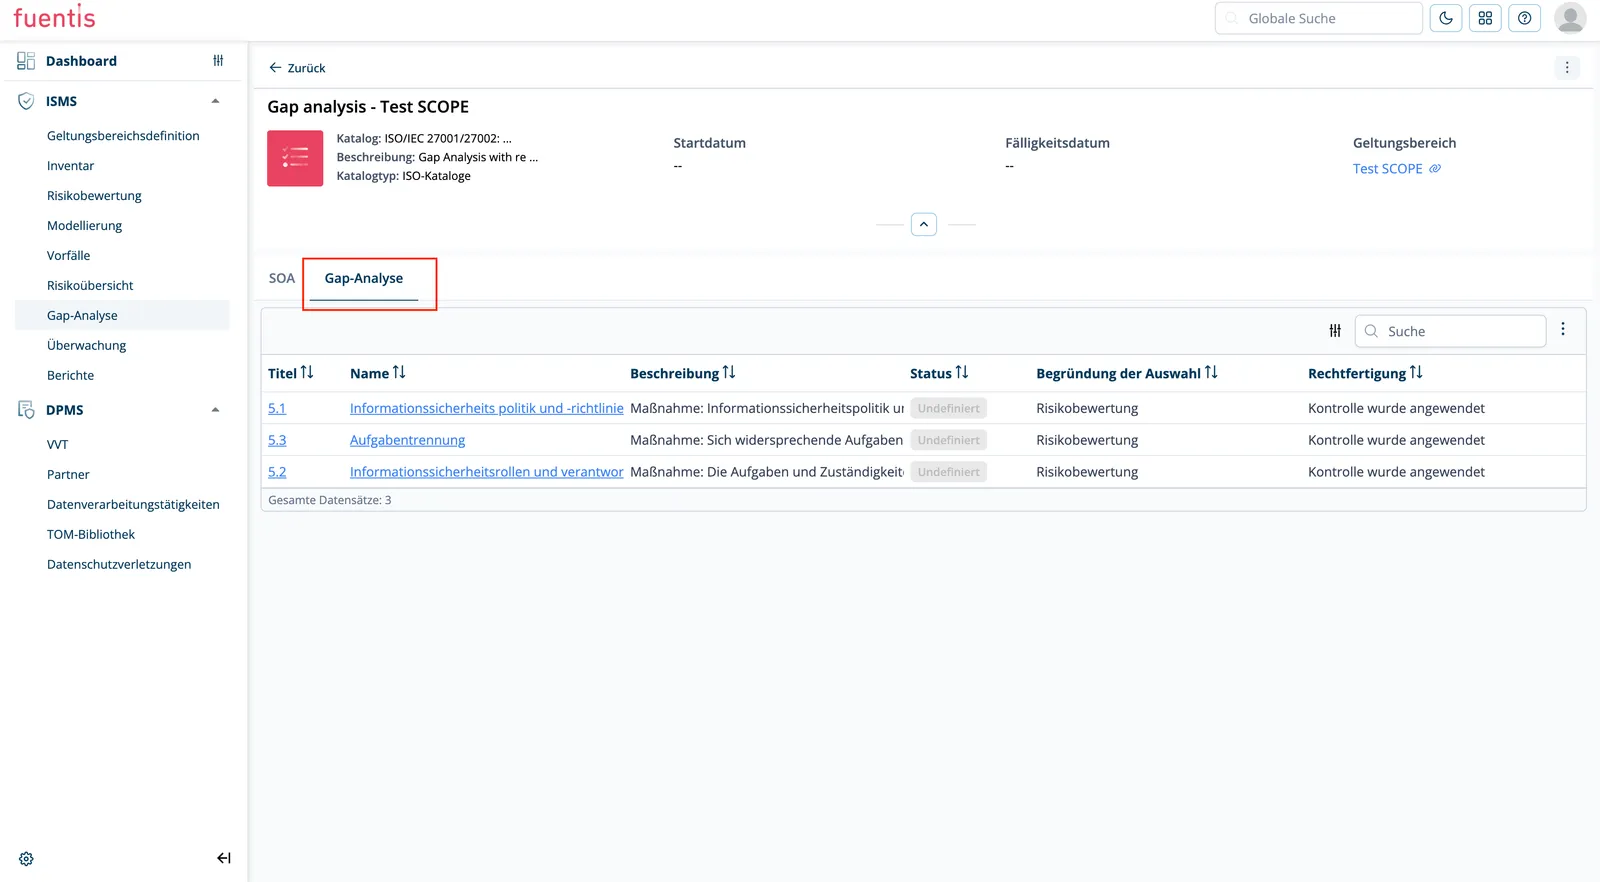
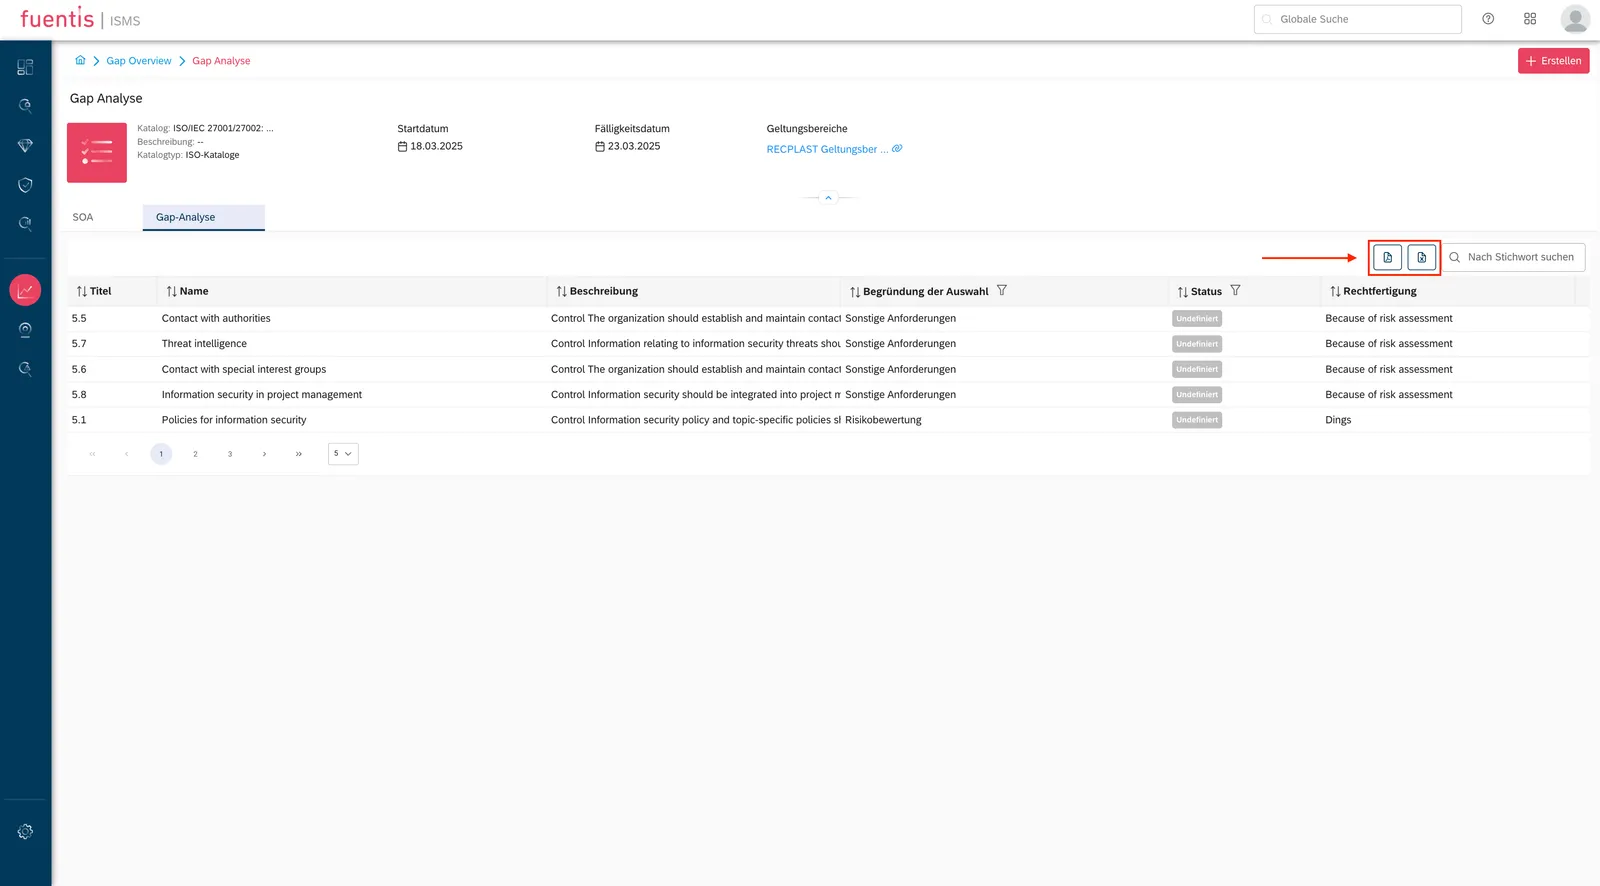
Abschnitt betitelt „Schritt 2: Lücken im Reiter Gap-Analyse bearbeiten“Der Reiter Gap-Analyse zeigt die Controls, bei denen Handlungsbedarf besteht. Die Spalten sind dieselben wie im SOA, ergänzt um den Status.
Solange eine Lücke nicht bewertet ist, steht der Status auf Undefiniert. Genau das ist der Arbeitsvorrat: Jede Zeile mit Undefiniert wartet auf eine Entscheidung.
Schritt 3: Prüfen, wo die Control umzusetzen ist
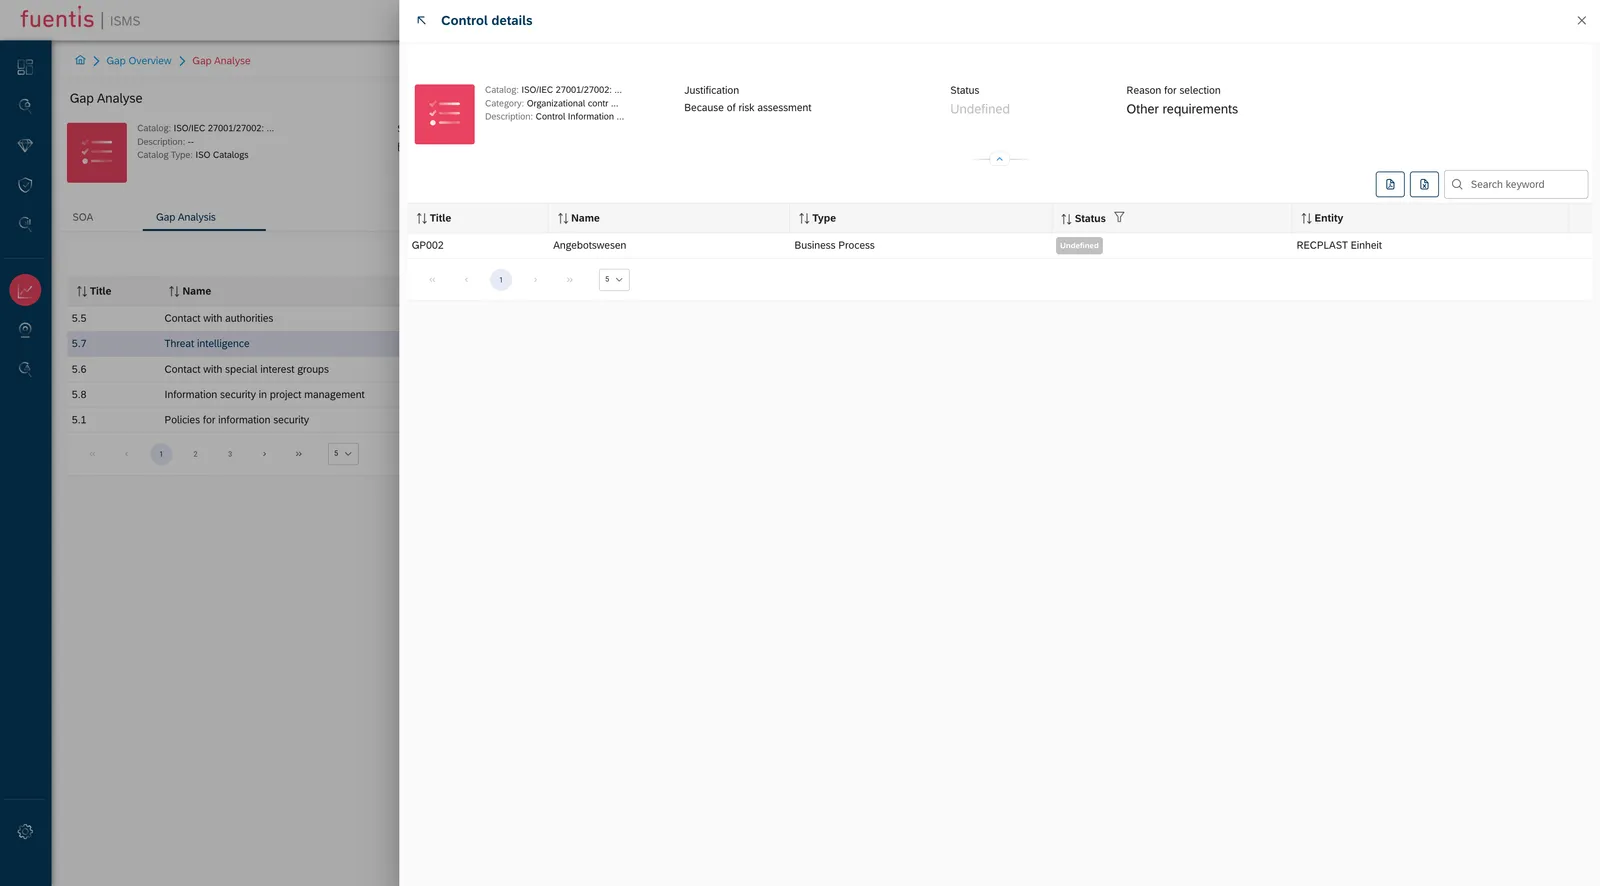
Abschnitt betitelt „Schritt 3: Prüfen, wo die Control umzusetzen ist“Ein Klick auf den Namen einer Control öffnet ihre Detailansicht. Dort steht, welchen Zielobjektgruppen sie bereits zugeordnet ist. Diese Liste ist der eigentliche Arbeitsplan: Sie zeigt, an wie vielen Stellen die Control umzusetzen ist, bevor ihr Status auf Umgesetzt gehen kann.
Bleibt die Liste leer, ist die Control zwar für anwendbar erklärt, aber nirgends modelliert. Dann gibt es auch nichts umzusetzen. Die Zuordnung entsteht in der Modellierung oder aus der Risikobewertung heraus.
Der Gap wächst mit der Zahl der Zuordnungen. Eine Control, die zehn Zielobjektgruppen zugeordnet ist, ist zehnmal umzusetzen und zehnmal nachzuweisen. Manche Anforderungen decken Sie einmal zentral ab, etwa mit einer Richtlinie. Andere müssen Sie Prozess für Prozess belegen. Wie fein Sie die Zielobjektgruppen schneiden, entscheiden Sie in der Strukturanalyse. Die Folgen sehen Sie hier.
Schritt 4: Status pflegen
Abschnitt betitelt „Schritt 4: Status pflegen“Über das Stift-Symbol setzen Sie je Control den Umsetzungsstatus:
- Vollständig implementiert
- Teilweise implementiert (mit Zeitplan)
- Geplant (mit Meilensteinplan)
- Nicht anwendbar (mit Begründung)
Denselben Effekt hat der Weg über die Modellierung: Zielobjektgruppe öffnen, Reiter Kontrollen, Control öffnen, Bearbeiten, Umsetzungsstatus auf Umgesetzt setzen, Speichern. Beide Wege schreiben auf dasselbe Objekt.
Der Fortschrittsbalken auf der Übersichtskarte zieht nach, sobald Controls bewertet sind.
Schritt 5: Ergebnisse exportieren und berichten
Abschnitt betitelt „Schritt 5: Ergebnisse exportieren und berichten“Über die beiden Dokumentsymbole rechts oberhalb der Tabelle exportieren Sie die Analyse für Management-Reviews und Audits.
Zusätzlich erzeugt Bericht erstellen aus der Analyse ein PDF, das die Auswertung aus dem Tool herausträgt. Der Bericht ist erst aussagekräftig, wenn Anwendbarkeit und Zuordnungen gepflegt sind. Vorher enthält er im Wesentlichen leere Zeilen.
Praxis-Tipp: Nutzen Sie die Exportfunktionen für regelmäßige Management-Reviews. Die visuelle Aufbereitung erleichtert die Kommunikation des ISMS-Fortschritts.
Wie der Fortschritt berechnet wird
Abschnitt betitelt „Wie der Fortschritt berechnet wird“Die Prozentzahl auf der Übersichtskarte bezieht sich auf die Controls, die Sie im Geltungsbereich angewendet haben, nicht auf alle 93 aus ISO 27001 Anhang A.
Ein Beispiel: Angewendet ist genau eine Control, 5.18 Zugangsrechte, und ihr
Umsetzungsstatus steht auf Umgesetzt. Die Gap-Analyse zeigt 100 %. Kommen
zwei weitere Controls dazu, fällt derselbe Stand auf 33 %, ohne dass sich
irgendetwas verschlechtert hätte.
Daraus folgt die Reihenfolge:
- Erst die Anwendbarkeit vollständig pflegen. Alle Controls des Katalogs durchgehen und entscheiden, welche gelten.
- Dann den Umsetzungsstand nachziehen.
Andersherum arbeiten Sie gegen eine Kennzahl, die bei jeder neu angewendeten Control wieder einbricht, und berichten zwischendurch Werte, die nichts aussagen.
Hinweis: In der fuentis flex-Version können Gap-Analysen direkt im Scoping erstellt werden.
Methodischer Hintergrund
Abschnitt betitelt „Methodischer Hintergrund“Definition und Zweck
Abschnitt betitelt „Definition und Zweck“Eine Gap-Analyse im ISMS-Kontext ist eine strukturierte Methode zur Identifikation der Differenz zwischen dem aktuellen Sicherheitsniveau einer Organisation und den Anforderungen eines spezifischen Standards (ISO 27001, BSI IT-Grundschutz oder branchenspezifische Vorgaben).
Kernziele der Gap-Analyse
Abschnitt betitelt „Kernziele der Gap-Analyse“1. Ist-Zustand erfassen
- Dokumentation bestehender Sicherheitsmaßnahmen
- Bewertung der Wirksamkeit implementierter Controls
- Identifikation informeller Sicherheitspraktiken
Hinweis: Dies wird im Modul Security-Check/ Modellierung vollzogen.
2. Soll-Anforderungen definieren
- Systematischer Abgleich mit Normvorgaben
- Berücksichtigung rechtlicher und vertraglicher Anforderungen
- Integration branchenspezifischer Best Practices
3. Lücken identifizieren
- Kategorisierung nach Kritikalität
- Risikobewertung fehlender Maßnahmen
- Priorisierung nach Umsetzungsaufwand
Hinweis: Dies wird im Modul Risikoanalyse erledigt.
4. Maßnahmenplan entwickeln
- Konkrete Handlungsempfehlungen
- Ressourcenplanung und Budgetierung
- Zeitliche Roadmap zur Zertifizierungsreife
Hinweis: Dies ist im Modul Risikomonitoring einsehbar (Risk Treatment Plan)
Durchführungsmethodik
Abschnitt betitelt „Durchführungsmethodik“Die Gap-Analyse folgt einem strukturierten Prozess:
Phase 1: Vorbereitung
- Scope-Definition und Systemgrenzen festlegen
- Projektteam zusammenstellen
- Relevante Dokumentation sammeln
Phase 2: Erhebung
- Interviews mit Prozessverantwortlichen
- Sichtung vorhandener Richtlinien und Verfahren
- Technische Überprüfung der IT-Infrastruktur
Phase 3: Bewertung
- Abgleich mit Normkatalog
- Reifegradbewertung der Controls
- Dokumentation der Abweichungen
Phase 4: Ergebnisaufbereitung
- Erstellung des Gap-Analyse-Berichts
- Visualisierung der Ergebnisse
- Ableitung des Maßnahmenkatalogs
Praxis-Tipp: Führen Sie die Gap-Analyse iterativ durch. Eine initiale Grobanalyse verschafft schnell einen Überblick, während nachfolgende Detailanalysen spezifische Bereiche vertiefen.
Statement of Applicability (SoA)
Abschnitt betitelt „Statement of Applicability (SoA)“Konzept und Bedeutung
Abschnitt betitelt „Konzept und Bedeutung“Das Statement of Applicability ist ein zentrales Dokument im ISO 27001 ISMS, das alle 93 Controls aus Anhang A der Norm auflistet und für jede einzelne Maßnahme dokumentiert:
- Anwendbarkeit: Ist die Kontrolle für die Organisation relevant?
- Begründung: Warum wurde diese Entscheidung getroffen?
- Umsetzungsstatus: Wie ist der aktuelle Implementierungsgrad?
- Referenzen: Verweis auf unterstützende Dokumente und Nachweise
Funktionen des SoA
Abschnitt betitelt „Funktionen des SoA“1. Nachweis der Risikobehandlung Das SoA dokumentiert, wie identifizierte Risiken durch spezifische Controls adressiert werden. Es schafft die Verbindung zwischen Risikoanalyse und Maßnahmenumsetzung.
2. Zertifizierungsgrundlage Auditoren nutzen das SoA als Prüfgrundlage. Es definiert den Scope der Zertifizierung und dient als Checkliste während des Audits.
3. Kommunikationsinstrument Das SoA macht Sicherheitsentscheidungen transparent und nachvollziehbar für Management, Auditoren und Stakeholder.
4. Compliance-Nachweis Es demonstriert die systematische Auseinandersetzung mit allen relevanten Sicherheitsaspekten und begründet bewusste Entscheidungen.
Erstellung und Pflege des SoA
Abschnitt betitelt „Erstellung und Pflege des SoA“Schritt 1: Control-Bewertung Jede der 93 Controls aus ISO 27001 Anhang A wird einzeln bewertet:
- Relevanz für das Geschäftsmodell prüfen
- Risikobezug herstellen
- Kosten-Nutzen-Analyse durchführen
Schritt 2: Begründung dokumentieren
- Bei Anwendung: Wie wird die Control umgesetzt?
- Bei Nicht-Anwendung: Warum ist sie nicht relevant?
- Kompensatorische Maßnahmen beschreiben
Schritt 3: Status festlegen
- Vollständig implementiert
- Teilweise implementiert (mit Zeitplan)
- Geplant (mit Meilensteinplan)
- Nicht anwendbar (mit Begründung)
Schritt 4: Kontinuierliche Aktualisierung
- Regelmäßige Reviews (mindestens jährlich)
- Anpassung bei Änderungen im Scope
- Integration neuer Risiken und Bedrohungen
Praxis-Tipp: Nutzen Sie eine Versionskontrolle für Ihr SoA. Dokumentieren Sie Änderungen nachvollziehbar, um die Entwicklung Ihres ISMS transparent zu machen.
SoA-Management in der fuentis Suite
Abschnitt betitelt „SoA-Management in der fuentis Suite“Zentrale Verwaltung
- Alle Controls in einer übersichtlichen Matrix
- Filter- und Suchfunktionen
- Versionierung und Änderungshistorie
Kollaboration
- Zuweisung von Verantwortlichkeiten
- Kommentarfunktion für Abstimmungen
- Workflow für Freigabeprozesse
Export und Reporting
- PDF-Export für Management-Präsentationen
- Audit-konforme Dokumentation
Integration von BSI IT-Grundschutz
Abschnitt betitelt „Integration von BSI IT-Grundschutz“Besonderheiten beim IT-Grundschutz
Abschnitt betitelt „Besonderheiten beim IT-Grundschutz“Während ISO 27001 einen risikobasierten Ansatz verfolgt, arbeitet der BSI IT-Grundschutz mit Bausteinen und vordefiniertem Schutzbedarf:
Basis-Absicherung
- Standardisierte Maßnahmen für normalen Schutzbedarf
- Schnelle Umsetzung durch Baustein-Katalog
- Geeignet für typische IT-Infrastrukturen
Standard-Absicherung
- Erweiterte Maßnahmen für höheren Schutzbedarf
- Zusätzliche organisatorische Controls
- Detailliertere Dokumentationsanforderungen
Kombinierter Ansatz
Abschnitt betitelt „Kombinierter Ansatz“Viele Organisationen nutzen einen hybriden Ansatz:
- IT-Grundschutz für die IT-Infrastruktur
- ISO 27001 für organisationsweite Prozesse
- Branchenstandards für spezifische Anforderungen
Best Practices für erfolgreiche Gap-Analysen
Abschnitt betitelt „Best Practices für erfolgreiche Gap-Analysen“1. Top-Management-Unterstützung sichern
Abschnitt betitelt „1. Top-Management-Unterstützung sichern“- Frühe Einbindung der Geschäftsführung
- Klare Kommunikation des Nutzens
- Ressourcenzusagen dokumentieren
2. Realistische Planung
Abschnitt betitelt „2. Realistische Planung“- Pufferzeiten für unerwartete Findings einplanen
- Iterative Vorgehensweise bevorzugen
- Quick Wins identifizieren und umsetzen
3. Stakeholder einbeziehen
Abschnitt betitelt „3. Stakeholder einbeziehen“- Fachabteilungen frühzeitig involvieren
- Widerstände durch Transparenz abbauen
- Erfolge kommunizieren
4. Dokumentation von Anfang an
Abschnitt betitelt „4. Dokumentation von Anfang an“- Entscheidungen nachvollziehbar festhalten
- Nachweise systematisch sammeln
- Audit-Trail aufbauen
5. Kontinuierliche Verbesserung
Abschnitt betitelt „5. Kontinuierliche Verbesserung“- Gap-Analyse als wiederkehrenden Prozess etablieren
- Lessons Learned dokumentieren
- KPIs zur Fortschrittsmessung definieren
Häufige Herausforderungen und Lösungsansätze
Abschnitt betitelt „Häufige Herausforderungen und Lösungsansätze“Herausforderung 1: Unvollständige Bestandsaufnahme
Abschnitt betitelt „Herausforderung 1: Unvollständige Bestandsaufnahme“Problem: Informelle Sicherheitsmaßnahmen werden übersehen Lösung: Strukturierte Interviews mit operativen Teams, Shadow-IT-Analyse
Herausforderung 2: Überambitionierte Ziele
Abschnitt betitelt „Herausforderung 2: Überambitionierte Ziele“Problem: Versuch, alle Gaps gleichzeitig zu schließen Lösung: Risikobasierte Priorisierung, Phasenmodell entwickeln
Herausforderung 3: Fehlende Akzeptanz
Abschnitt betitelt „Herausforderung 3: Fehlende Akzeptanz“Problem: Controls werden als Bürokratie wahrgenommen Lösung: Nutzen kommunizieren, Prozesse verschlanken, Automatisierung
Herausforderung 4: Ressourcenmangel
Abschnitt betitelt „Herausforderung 4: Ressourcenmangel“Problem: Budget und Personal für Umsetzung fehlen Lösung: Business Case erstellen, externe Unterstützung, Cloud-Lösungen
Verbindung zu anderen ISMS-Komponenten
Abschnitt betitelt „Verbindung zu anderen ISMS-Komponenten“Risikoanalyse
Abschnitt betitelt „Risikoanalyse“- Gap-Analyse identifiziert Risiken durch fehlende Controls
- SoA dokumentiert Risikobehandlung
- Wechselwirkung bei der Priorisierung
Prozesslandschaft
Abschnitt betitelt „Prozesslandschaft“- Controls werden in Prozesse integriert
- Prozessverantwortliche für Controls definiert
- KPIs aus Gap-Analyse abgeleitet
Internes Audit
Abschnitt betitelt „Internes Audit“- SoA als Audit-Grundlage
- Gap-Analyse-Ergebnisse als Audit-Schwerpunkte
- Kontinuierliche Überwachung der Umsetzung
Management Review
Abschnitt betitelt „Management Review“- Gap-Analyse-Status als Agenda-Punkt
- SoA-Änderungen zur Genehmigung
- Ressourcenentscheidungen basierend auf Gaps
Weiterführende Schritte nach der Gap-Analyse
Abschnitt betitelt „Weiterführende Schritte nach der Gap-Analyse“-
Maßnahmenplan konkretisieren
- Detaillierte Arbeitspakete definieren
- Verantwortlichkeiten zuweisen
- Meilensteine festlegen
-
Richtlinien entwickeln
- Sicherheitsrichtlinie erstellen
- Spezifische Policies ableiten
- Arbeitsanweisungen formulieren
-
Technische Umsetzung
- Security-Tools implementieren
- Infrastruktur härten
- Monitoring aufbauen
-
Awareness schaffen
- Schulungsprogramm entwickeln
- Security Champions etablieren
- Sicherheitskultur fördern
-
Zertifizierungsvorbereitung
- Pre-Audit durchführen
- Dokumentation vervollständigen
- Zertifizierungsstelle auswählen