

Katalog-Manager
Der Katalog-Manager ist das zentrale Werkzeug zur strukturierten Verwaltung und Nutzung von Compliance‑Katalogen in Ihrem ISMS. Er bildet die Grundlage für systematische, nachvollziehbare IT‑Compliance, indem er Anforderungen, Maßnahmen, Gefährdungen, Schwachstellen, Schadensszenarien und Kontrollen konsistent verknüpft.
Wofür benötige ich Kataloge?
Abschnitt betitelt „Wofür benötige ich Kataloge?“Kataloge stellen sicher, dass alle Beteiligten mit einer einheitlichen, wiederverwendbaren Datenbasis arbeiten – z. B. in Risikoanalysen, Schutzbedarfsfeststellungen oder bei der Maßnahmenumsetzung. Sie schaffen:
- Struktur & Transparenz in Sicherheitsprozessen
- Vergleichbarkeit zwischen Bewertungen und Einheiten
- Nachvollziehbarkeit für Audits/Zertifizierungen
- Effizienz durch Wiederverwendung bewährter Inhalte
Praxistipp: Nutzen Sie Kataloge auch für Gefährdungen, Schwachstellen und Schadensszenarien. Sie können referenzieren (z. B. ISO 27001 nutzen, aber Gefährdungen/Maßnahmen aus IT‑Grundschutz ableiten).
Hinweis: Auf Wunsch stellen wir Ihnen relevante Standard‑Kataloge bereit und migrieren bestehende Inhalte.
Katalogtypen & Anwendungsfälle
Abschnitt betitelt „Katalogtypen & Anwendungsfälle“Der Katalog‑Manager unterstützt unterschiedliche Frameworks/Normen:
- BSI IT‑Grundschutz (Bausteine/Anforderungen; inkl. B3S/branchenbezogene Standards)
- ISO‑Normen (z. B. ISO/IEC 27001, 27002)
- Industriespezifische Standards (z. B. SOC 2, TISAX®)
- Weitere Management‑Systeme (z. B. ISO 42001 KI‑Management, ISO 9001)
- Benutzerdefinierte Kataloge (unternehmensspezifische Anforderungen)
Kataloge in zwei Sprachfassungen
Abschnitt betitelt „Kataloge in zwei Sprachfassungen“Die mitgelieferten Standardkataloge gibt es doppelt, einmal deutsch und einmal
englisch. Die englische Fassung erkennen Sie am Wort Catalog im Namen, etwa
ISO/IEC 27001/27002:2022 Catalog. Inhaltlich sind beide gleich.
Entscheidend ist die Wahl beim Zuordnen: Titel und Beschreibungen erscheinen später in der Sprache des gewählten Katalogs, in der Modellierung ebenso wie in Gap-Analyse und Bericht. Die Oberflächensprache ändert daran nichts, sie hängt am Benutzerkonto. Eine deutsche Oberfläche mit englischen Control-Namen ist das typische Zeichen dafür, dass der englische Katalog zugeordnet wurde.
Navigation im Überblick
Abschnitt betitelt „Navigation im Überblick“Navigation: App-Menü (Kachelsymbol oben rechts) → Operations → Kataloge
Beim Öffnen des Moduls sehen Sie die Katalogübersicht. Standard‑Kataloge sind schreibgeschützt (Stift/Trash ausgegraut).
Die linke Seitenleiste bietet drei Hauptbereiche:
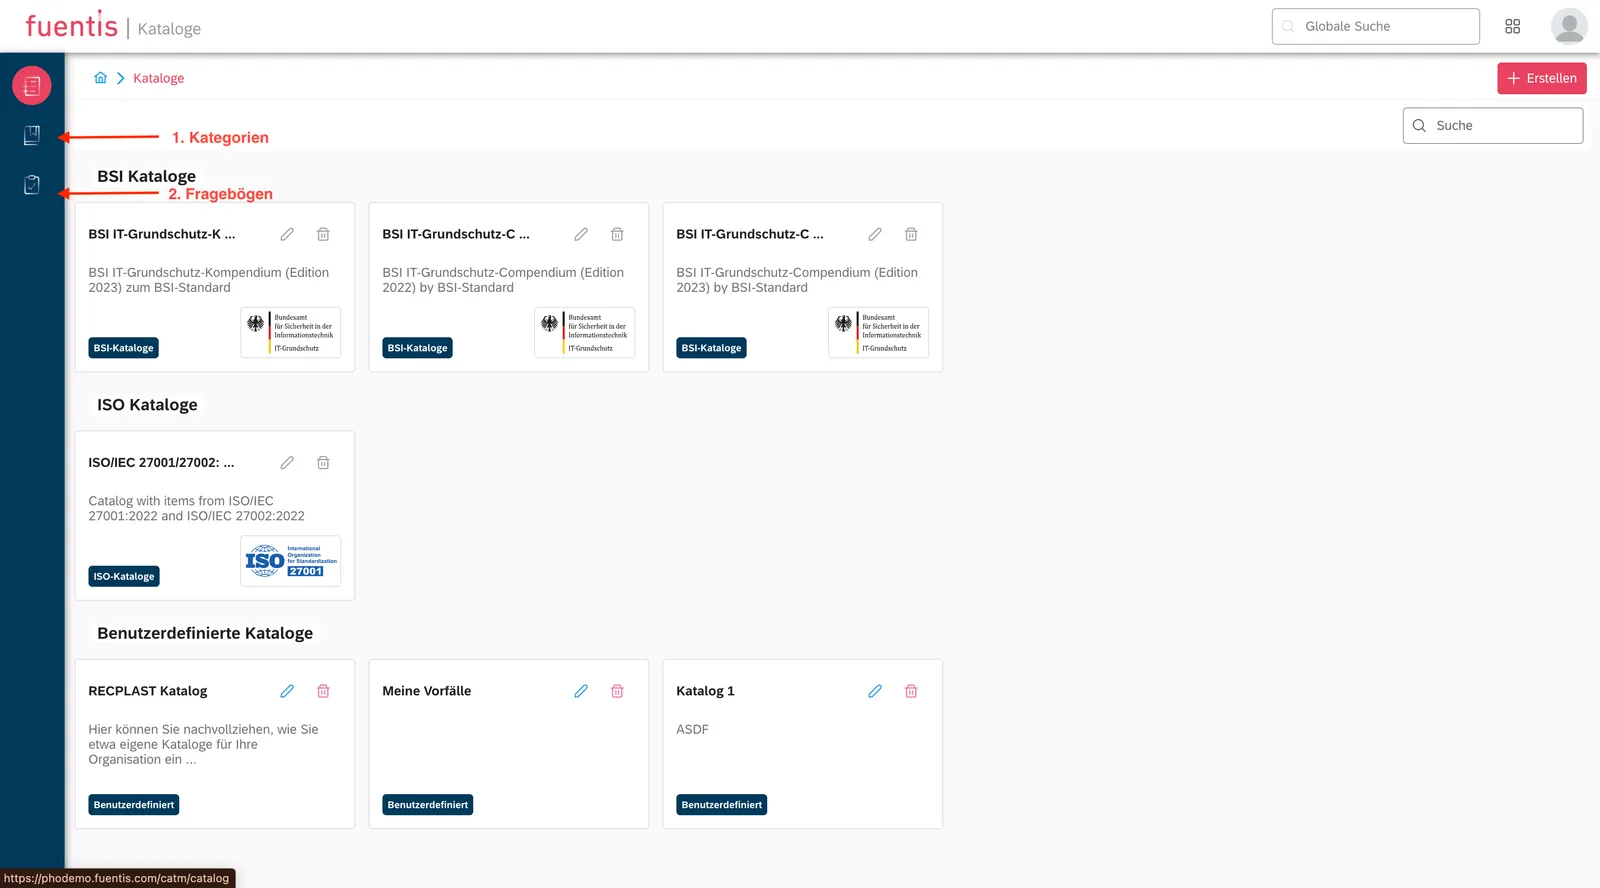
- Kataloge – Verwaltung, Import, Versionierung, Inhalte
- Strukturkategorien – optionale fachliche Gliederung (in der Praxis selten nötig)
- Schutzbedarfs‑Fragebögen – Vorlagen/Erstellung für standardisierte Schutzbedarfsfeststellungen
Praxistipp: Nutzen Sie Fragebögen, um Schutzbedarf zu standardisieren. Vorlagen/Best‑Practices stellen wir gern bereit (siehe Hilfebereich „Schutzbedarfsfeststellung“).
Katalogobjekte im Detail
Abschnitt betitelt „Katalogobjekte im Detail“Kataloge bestehen aus verknüpfbaren Objekttypen. Das Bausteinprinzip dient als thematische Klammer (z. B. „Netzwerksicherheit“) für zusammengehörige Inhalte.
1) Bausteine
Abschnitt betitelt „1) Bausteine“Definition: Thematische Gruppierung (z. B. „Zugangskontrolle“, „Netzwerksicherheit“).
Wichtige Felder:
- Implementierungsreihenfolge (Priorisierung)
- Verantwortlichkeit (Rollen/Abteilungen)
- Kategorie (fachliche Zuordnung)
2) Anforderungen
Abschnitt betitelt „2) Anforderungen“Definition: Konkrete Vorgaben, die erfüllt werden müssen.
Wichtige Felder:
- Verantwortlichkeit laut Katalog (Framework‑Default)
- Weitere Verantwortlichkeiten (intern)
- Metadaten (Beschreibung, Umsetzungshinweise, Nachweise)
3) Maßnahmen
Abschnitt betitelt „3) Maßnahmen“Definition: Handlungsanweisungen zur Erfüllung von Anforderungen.
Wichtige Felder:
- Lebenszyklus (Planung → Implementierung → Betrieb → Optimierung)
- Wirksamkeit (Schutzwirkung, Evidence)
- Umsetzungsaufwand (Zeit/Ressourcen)
4) Gefährdungen
Abschnitt betitelt „4) Gefährdungen“Definition: Potenzielle Bedrohungen der Informationssicherheit.
Typische Kategorien:
- Elementarereignisse (Feuer, Wasser, Strom)
- Vorsätzliche Handlungen (Hacking, Sabotage)
- Organisatorische Mängel (fehlende Prozesse/Rollen)
- Technisches Versagen (Hardware/Software)
5) Schwachstellen
Abschnitt betitelt „5) Schwachstellen“Definition: Schwächen, die Gefährdungen ausnutzen können.
Bewertungskriterien: Ausnutzbarkeit • Auswirkungspotenzial • Entdeckungswahrscheinlichkeit
6) Schadensszenarien
Abschnitt betitelt „6) Schadensszenarien“Definition: Beschreiben potenzielle Auswirkungen.
Kategorisierung nach: Vertraulichkeit • Integrität • Verfügbarkeit • Compliance
7) Kontrollen
Abschnitt betitelt „7) Kontrollen“Definition: Prüf‑/Überwachungsmechanismen zur Maßnahmenumsetzung.
Komponenten: Kontrollziel (Soll) • Zweck (Warum) • Guidelines (Wie)
Controls oder Anforderungen? Die häufigste Verwechslung
Abschnitt betitelt „Controls oder Anforderungen? Die häufigste Verwechslung“Die beiden Normen benennen dasselbe unterschiedlich, und der Katalog-Manager bildet beide Sprachwelten ab:
| Standard | Bezeichnung der Vorgabe | Reiter im Katalog |
|---|---|---|
| ISO 27001 Anhang A | Control (deutsch: Maßnahme) | Controls |
| BSI IT-Grundschutz | Anforderung (englisch: Requirement) | Anforderungen |
Wer im ISO-Katalog unter Anforderungen sucht, findet dort nichts, obwohl der Katalog 93 Vorgaben enthält. Sie stehen unter Controls. Umgekehrt liegen die Vorgaben des IT-Grundschutzes unter Anforderungen, und Maßnahmen meint dort die konkreten Umsetzungsschritte. Prüfen Sie im Zweifel, mit welchem Katalogtyp Sie gerade arbeiten.
Praktische Umsetzung
Abschnitt betitelt „Praktische Umsetzung“Kataloge anlegen
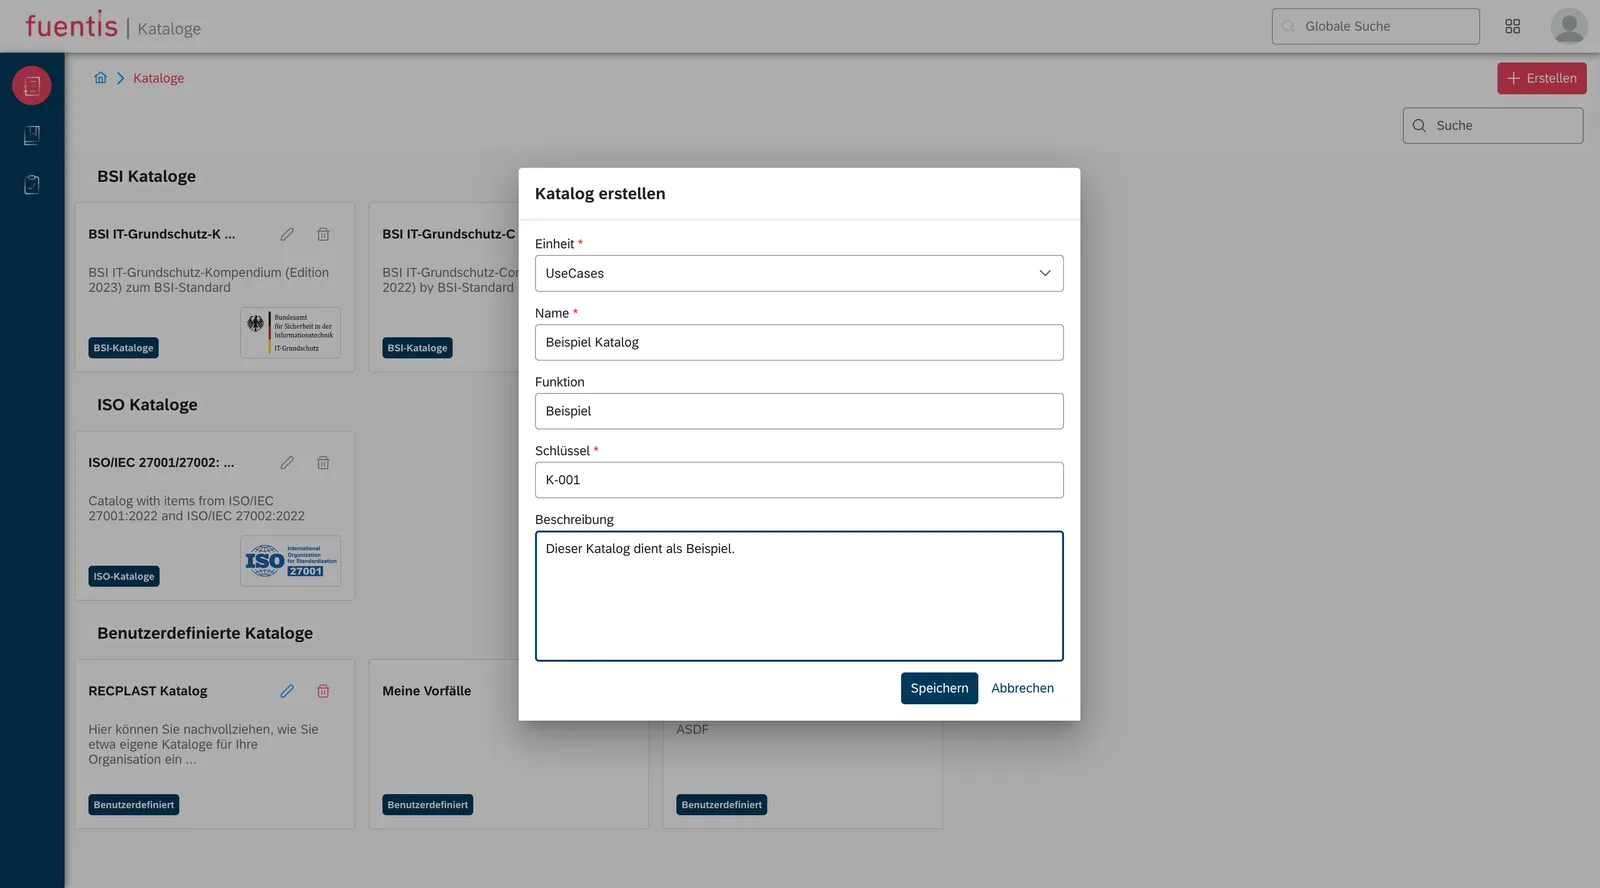
Abschnitt betitelt „Kataloge anlegen“- Kataloge → Erstellen
- Grunddaten pflegen: Name, Beschreibung, Katalogtyp, Gültigkeitsbereich
- Speichern
Inhalte pflegen
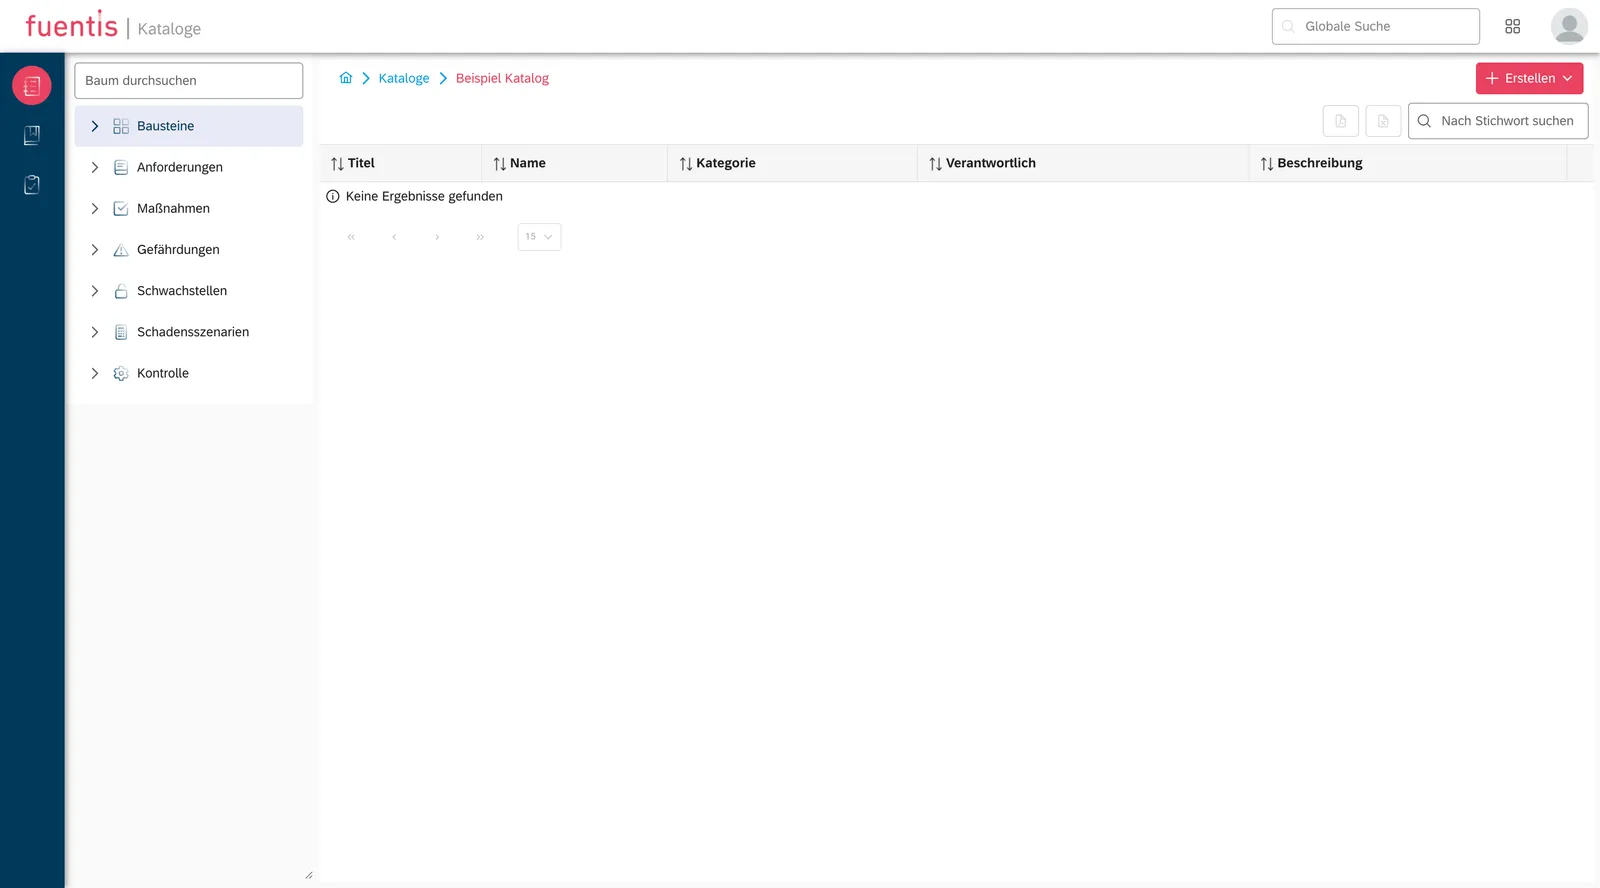
Abschnitt betitelt „Inhalte pflegen“- Katalog öffnen → Erstellen
- Objekttyp wählen (Baustein/Anforderung/Maßnahme/…)
- Felder & Metadaten ausfüllen (inkl. Verantwortlichkeiten/Nachweisen)
Best Practice: Erst Bausteine definieren, danach Anforderungen und Maßnahmen zuordnen.
Kataloge zuordnen (z. B. in Risikoanalyse)
Abschnitt betitelt „Kataloge zuordnen (z. B. in Risikoanalyse)“- Modul öffnen → Tab Kataloge
- Zuordnen wählen
- Relevante Kataloge auswählen → Inhalte stehen kontextbezogen zur Verfügung
Referenzieren statt mehrfach zuordnen
Abschnitt betitelt „Referenzieren statt mehrfach zuordnen“Dieselbe Anforderung an zehn Zielobjektgruppen einzeln zu pflegen, ist der häufigste Grund, warum ein ISMS im Tool unhandlich wird. Wiederholt sich eine Zuordnung, referenzieren Sie das bestehende Objekt, statt es erneut zuzuordnen. Gepflegt wird dann an einer Stelle, und die Modellierung bleibt lesbar.
Das gilt nicht nur innerhalb eines Katalogs: Sie können ISO 27001 als führenden Katalog nutzen und Gefährdungen oder Maßnahmen aus dem IT-Grundschutz referenzieren, ohne beide Kataloge vollständig zu modellieren. Wie Referenzen in der Modellierung angelegt werden, steht unter Modellierung.
Schutzbedarfs‑Fragebögen
Abschnitt betitelt „Schutzbedarfs‑Fragebögen“Der Katalog‑Manager enthält eine integrierte Fragebogen‑Funktion für standardisierte Schutzbedarfsfeststellungen.
Fragebogen erstellen
Abschnitt betitelt „Fragebogen erstellen“- Fragebögen → Erstellen
- Typ (Schutzbedarfsfeststellung), Einheit, Name, Beschreibung
Fragen & Antworten modellieren
Abschnitt betitelt „Fragen & Antworten modellieren“Fragen (Kernelemente):
- Nummer (ID)
- Schutzziel (Vertraulichkeit/Integrität/Verfügbarkeit)
- Frage (klar & messbar)
- Beschreibung (Erläuterung/Beispiele)
Antworten (Zuordnung):
- Kategorie (normal/hoch/sehr hoch)
- Antworttext (Option)
- Beschreibung (Konsequenzen/Begründung)
Best Practice: Pro Schutzziel mindestens so viele Antwortoptionen, wie Schutzbedarfskategorien existieren.
Beispiel‑Items (Auszug)
Abschnitt betitelt „Beispiel‑Items (Auszug)“| # | Schutzziel | Frage | Bewertung/Leitlinie |
|---|---|---|---|
| 1 | Vertraulichkeit | Welche Folgen hätte unbefugter Zugriff auf die verarbeiteten Informationen? | Normal: geringe Auswirkungen • Hoch: erhebliche rechtliche/finanzielle Folgen • Sehr hoch: existenzbedrohend |
| 2 | Verfügbarkeit | Wie lange darf das System/Information maximal ausfallen? | Normal: mehrere Tage tolerierbar • Hoch: bis 24 h • Sehr hoch: nur wenige Stunden |
| 3 | Integrität | Welche Folgen hätten unbemerkte Datenänderungen? | Normal: begrenzte Störungen • Hoch: erhebliche Prozessfehler • Sehr hoch: Sicherheits-/Compliance‑Vorfall |
Antwortoptionen (Beispiel „Verfügbarkeit“):
- Nur wenige Stunden tolerierbar → geschäftskritisch → sehr hoch
- Maximal 24 Stunden tolerierbar → erhebliche Beeinträchtigungen → hoch
- Mehrere Tage tolerierbar → unkritisch → normal
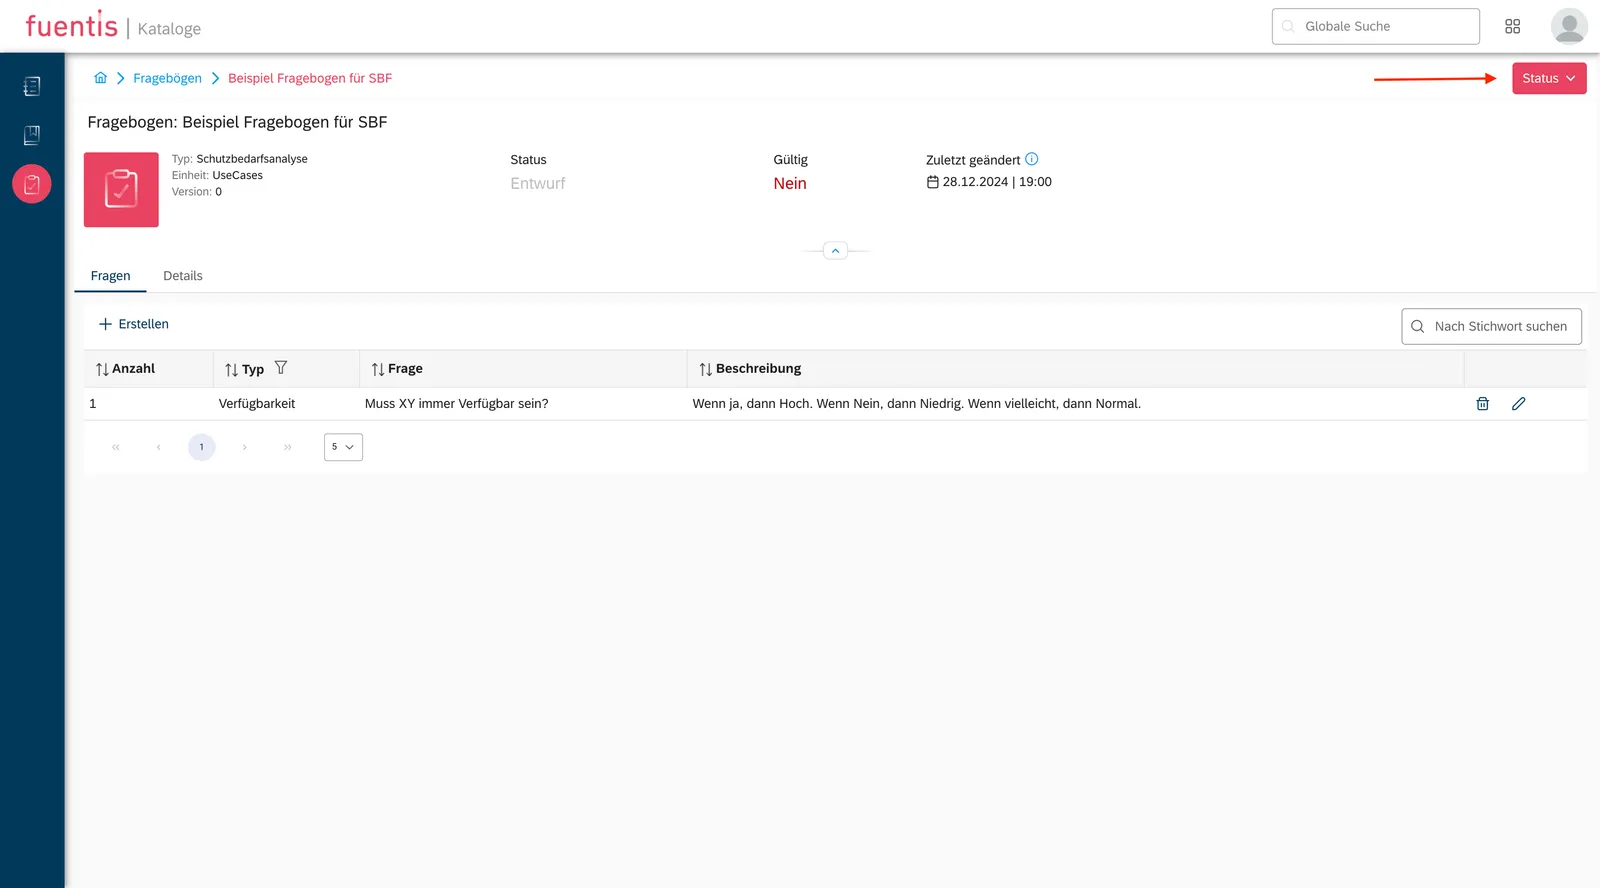
Fragebogen aktivieren
Abschnitt betitelt „Fragebogen aktivieren“- Fragebogen öffnen → Status
- Aktiv setzen
Strukturierung & Governance
Abschnitt betitelt „Strukturierung & Governance“Empfehlungen:
- Hierarchische Katalogstruktur (Themen → Unterthemen)
- Klare Namenskonventionen (Präfixe, IDs, Versionen)
- Versionierung & Änderungsjournal (Nachvollziehbarkeit)
- Rollen/Owner je Objekt (Verantwortung & Pflege)
Typische Anwendungsfälle
Abschnitt betitelt „Typische Anwendungsfälle“1) Neue Technologie einführen
Abschnitt betitelt „1) Neue Technologie einführen“- Relevante Standard‑Kataloge prüfen
- Spezifische Gefährdungen/Schwachstellen ergänzen
- Maßnahmen definieren, Kontrollen planen
- In Risikoanalyse/ISMS‑Prozesse integrieren
2) Audit‑Vorbereitung
Abschnitt betitelt „2) Audit‑Vorbereitung“- Normenkatalog(e) zuordnen
- Ist‑Maßnahmen abgleichen
- Lücken identifizieren & priorisieren
- Nachweise/Controls bündeln