

Incident Management Modul
Das Incident Management Modul ist ein integraler Bestandteil des Information Security Management Systems (ISMS) der fuentis Suite. Es ermöglicht Organisationen, Sicherheitsvorfälle strukturiert zu erfassen, zu bewältigen und nachzuvollziehen – ein entscheidender Baustein für die Compliance mit ISO 27001, NIS2 und weiteren regulatorischen Anforderungen.
Warum ist es relevant?
In der heutigen Bedrohungslandschaft ist die Fähigkeit, schnell und effektiv auf Sicherheitsvorfälle zu reagieren, geschäftskritisch. Das Modul unterstützt Sie dabei, Incidents systematisch zu managen, regulatorische Meldepflichten zu erfüllen und aus Vorfällen zu lernen.
Vorfall melden
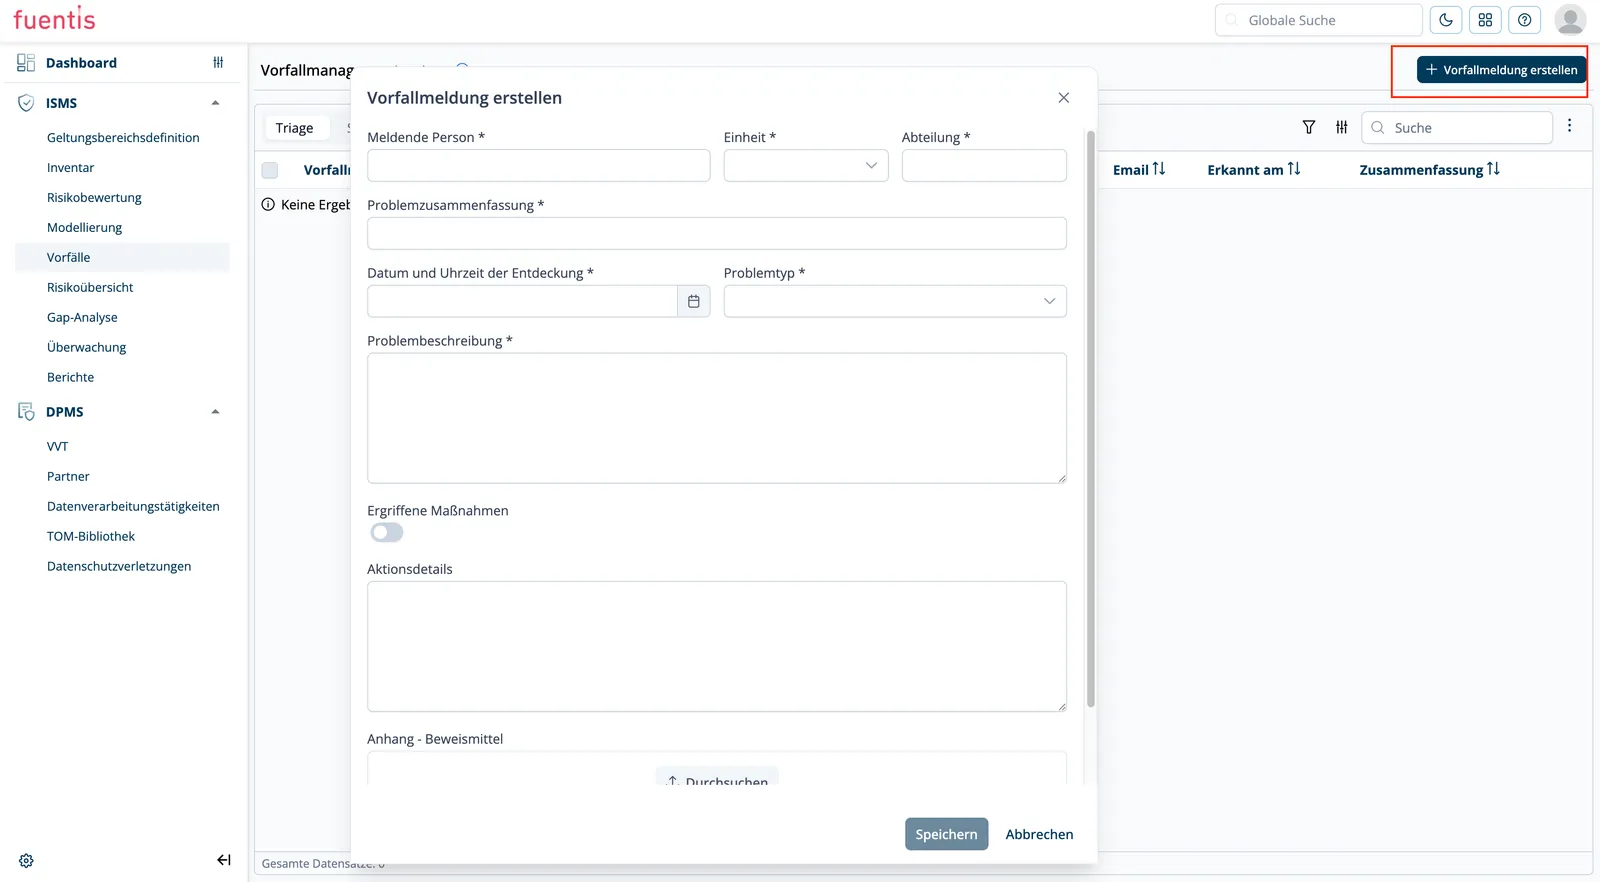
Abschnitt betitelt „Vorfall melden“Navigation: ISMS → Vorfälle → Vorfallmeldung erstellen
Erfasst werden meldende Person, E-Mail, Einheit, Abteilung, Problemzusammenfassung, Problemtyp und Problembeschreibung.
Meldeportal für Personen ohne Zugang
Abschnitt betitelt „Meldeportal für Personen ohne Zugang“Vorfälle lassen sich auch ohne Benutzerkonto melden. Den Link zum Meldeportal finden Sie über das Fragezeichen-Symbol oben rechts: im aufklappenden Slide-Over den Link für das Vorfallsportal kopieren und an die Mitarbeitenden weitergeben.
Meldungen aus dem Portal landen zur Triage im System, genau wie direkt erfasste.
Hauptkonzepte und Anforderungen
Abschnitt betitelt „Hauptkonzepte und Anforderungen“Integration in das ISMS
Abschnitt betitelt „Integration in das ISMS“Das Incident Management ist keine separate Anwendung, sondern eine dedizierte Phase innerhalb der ISMS-Struktur. Jeder Incident wird einer spezifischen Entität zugeordnet, wodurch alle Aktionen, Sichtbarkeiten und Behandlungen auf Entitätsebene erfolgen. Sie können das Incident Management Modul nur in der neuen trust-platform erreichen.
Kern-Funktionalitäten
Abschnitt betitelt „Kern-Funktionalitäten“Dieser Abschnitt beschreibt, was das Modul leistet. Wie Sie die Funktionen bedienen, steht weiter oben unter Vorfall melden.
Navigation: ISMS → Vorfälle
1. Incident Reporting (Vorfallsmeldung)
Abschnitt betitelt „1. Incident Reporting (Vorfallsmeldung)“- Mehrere Meldekanäle: Interne Mitarbeiter, externe Stakeholder, IT-Monitoring-Systeme
- Externe Meldeformulare: Öffentlich zugängliche Formulare für Personen ohne direkten Systemzugang
- E-Mail-Verifizierung: Schutz vor Missbrauch durch Validierung externer Meldungen
- Kategorisierung: Automatische oder manuelle Klassifizierung (z.B. Phishing, Ransomware, Datenleck)
- Priorisierung: Schweregrad-Zuweisung basierend auf Impact und Wahrscheinlichkeit
2. Incident-Lifecycle Management
Abschnitt betitelt „2. Incident-Lifecycle Management“Report-Status-Workflow:
- Unverified: Eingang externer Meldung
- Submitted: E-Mail-verifizierte Meldung
- Accepted: Als tatsächlicher Incident angenommen
- False Positive/Spam: Abgelehnte Meldungen
Incident-Status-Progression:
- New Incident: Initial nach Annahme
- Under Investigation: Aktive Analyse läuft
- Ongoing: Bestätigter Vorfall, Gegenmaßnahmen laufen
- Escalated: Eskalation an höhere Ebene (optional)
- Mitigated/Contained: Bedrohung neutralisiert
- Resolved: Vollständig behoben
3. Workflow Management
Abschnitt betitelt „3. Workflow Management“- Zuweisung & Eskalation: Klare Verantwortlichkeiten und Eskalationspfade
- Status-Tracking: Lückenlose Nachverfolgung des Incident-Fortschritts
- SLA-Management: Überwachung von Reaktions- und Lösungszeiten
4. Dokumentation & Audit-Trail
Abschnitt betitelt „4. Dokumentation & Audit-Trail“- Zentrales Repository: Sichere Speicherung aller Incident-Records
- Metadaten-Tracking: Zeitstempel, betroffene Systeme, durchgeführte Aktionen
- ISMS-Asset-Verknüpfung: Direkte Verbindung zu betroffenen TOGs (Target Object Groups)
5. Übergabe an das DPMS bei Datenschutzverletzungen
Abschnitt betitelt „5. Übergabe an das DPMS bei Datenschutzverletzungen“Betrifft ein Vorfall personenbezogene Daten, wird der Vorfalltyp in der Vorfallbewertung auf Datenschutzverletzung gesetzt. Erst dadurch wird der Vorfall im DPMS sichtbar, wo der Datenschutzbeauftragte ihn übernimmt, einer Verarbeitungstätigkeit zuordnet und die Meldung an die Aufsichtsbehörde dokumentiert. Die technische Behebung bleibt beim Incident Manager.
Der vollständige Ablauf steht auf der Seite Vom Sicherheitsvorfall zur Datenschutzverletzung.
NIS2-Compliance Features
Abschnitt betitelt „NIS2-Compliance Features“Das Modul unterstützt spezifisch die Anforderungen der NIS2-Richtlinie:
- Meldepflichten: Vordefinierte Templates für behördliche Meldungen
- Zeitfristen-Überwachung: Automatische Erinnerungen für 24h/72h Meldefristen
- Audit-Trail: Vollständige Dokumentation für Compliance-Nachweise
Umsetzungshilfen und Best Practices
Abschnitt betitelt „Umsetzungshilfen und Best Practices“Organisatorische Vorbereitung
Abschnitt betitelt „Organisatorische Vorbereitung“Rollen und Verantwortlichkeiten definieren
Abschnitt betitelt „Rollen und Verantwortlichkeiten definieren“Incident Manager
- Triage externer Meldungen
- Status-Übersicht aller Incidents
- Eskalationsentscheidungen
Incident Handler
- Operative Bearbeitung zugewiesener Incidents
- Dokumentation von Maßnahmen
- Status-Updates
Krisenstab (bei Major Incidents)
- Strategische Entscheidungen
- Externe Kommunikation
- Business Continuity Koordination
Dashboard & Monitoring
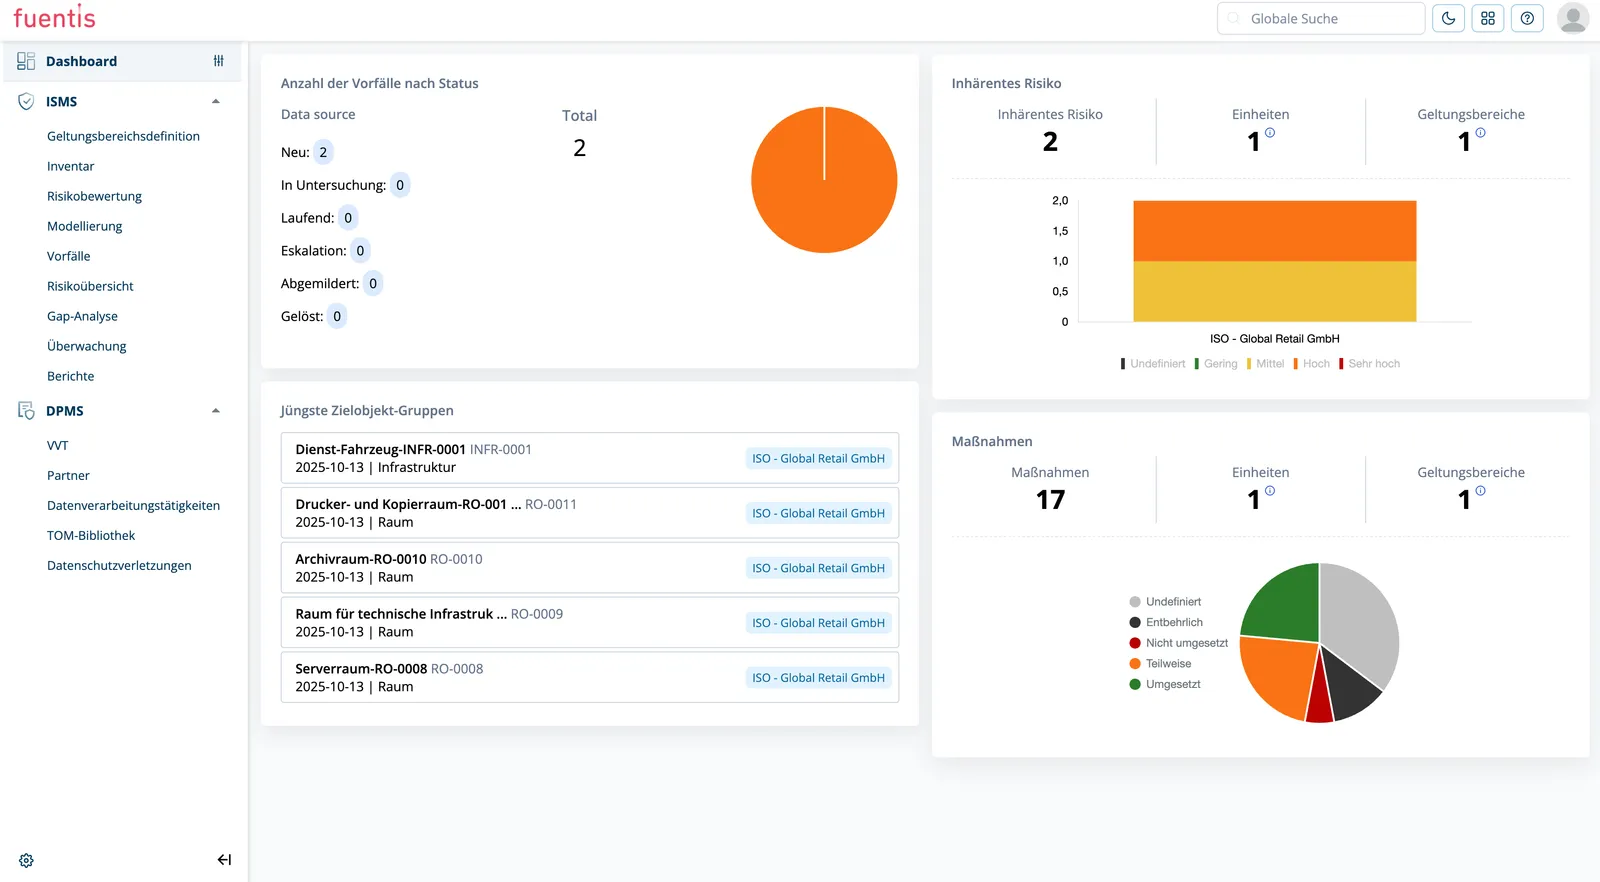
Abschnitt betitelt „Dashboard & Monitoring“Empfohlene Dashboard-Widgets:
- Incidents by Status: Übersicht aktiver Vorfälle
- SLA Compliance: Einhaltung von Reaktionszeiten
- Trend Analysis: Incident-Entwicklung über Zeit
- Top Threat Categories: Häufigste Vorfallstypen
Praxis-Tipps
Abschnitt betitelt „Praxis-Tipps“Praxis-Tipp: Incident Response Playbooks
Erstellen Sie vordefinierte Playbooks für häufige Incident-Typen. Diese können als Vorlagen im System hinterlegt und bei Bedarf aktiviert werden.
Praxis-Tipp: Regelmäßige Übungen
Führen Sie quartalsweise Incident-Response-Übungen durch. Nutzen Sie die Test-Umgebung der fuentis Suite für realistische Simulationen.
Praxis-Tipp: Lessons Learned
Etablieren Sie einen strukturierten Prozess für Post-Incident-Reviews. Die Erkenntnisse sollten direkt in die Risikobewertung und Maßnahmenplanung einfließen.
Glossar
Abschnitt betitelt „Glossar“BAO (Betriebliche Aufbauorganisation): Krisenmanagementstruktur mit strategischer, taktischer und operativer Ebene
CSIRT (Computer Security Incident Response Team): Spezialisiertes Team für IT-Sicherheitsvorfälle
False Positive: Fehlalarm; gemeldeter Vorfall, der sich als unbedenklich herausstellt
Major Incident: Schwerwiegender Vorfall mit erheblichen Auswirkungen auf kritische Geschäftsprozesse
MTTD/MTTR: Mean Time to Detect / Mean Time to Respond - KPIs für Incident Response
SLA (Service Level Agreement): Vereinbarte Reaktions- und Lösungszeiten
TOG (Target Object Group): Zielobjektgruppe im ISMS; strukturelle Einheit für Asset-Gruppierung
Triage: Erstbewertung und Priorisierung eingehender Incident-Meldungen