

Risikomonitoring
Das Risikomanagement ist ein zentraler Baustein jedes Informationssicherheitsmanagementsystems (ISMS). Es ermöglicht Organisationen, potenzielle Gefährdungen für ihre Informationswerte systematisch zu identifizieren, zu bewerten und durch geeignete Maßnahmen zu behandeln. Die fuentis Suite bietet hierfür eine integrierte Lösung, die sowohl die Anforderungen der ISO 27001 als auch des BSI IT-Grundschutzes erfüllt.
Warum ist Risikomanagement relevant?
Abschnitt betitelt „Warum ist Risikomanagement relevant?“Ohne ein strukturiertes Risikomanagement können Organisationen:
- Kritische Sicherheitslücken übersehen
- Ressourcen ineffizient einsetzen
- Compliance-Anforderungen verfehlen
- Bei Sicherheitsvorfällen unvorbereitet sein
- Das Vertrauen von Kunden und Partnern verlieren
Die kontinuierliche Risikobewertung ist nicht nur eine Anforderung internationaler Standards, sondern auch ein geschäftskritischer Prozess zum Schutz sensibler Informationen und zur Aufrechterhaltung der Geschäftskontinuität.
So kommen Sie zur Risikoübersicht
Abschnitt betitelt „So kommen Sie zur Risikoübersicht“Navigation: ISMS → Risikoübersicht
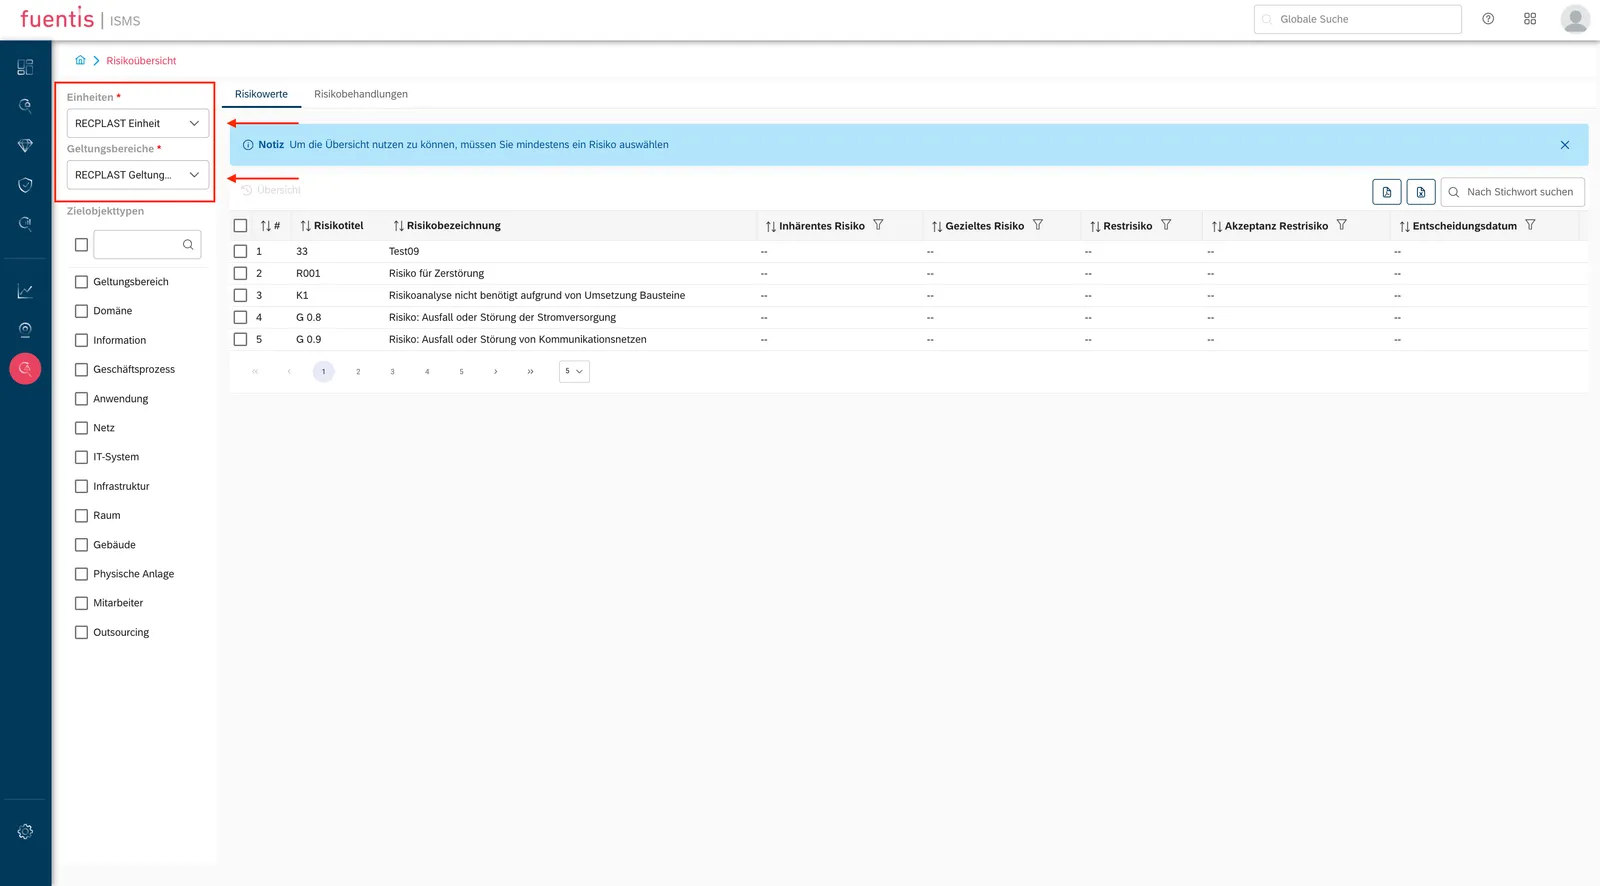
Die Übersicht wertet die Risiken aus, die im Risikomodul erfasst wurden. Sie erzeugt keine eigenen Daten: Solange dort nichts erfasst ist, bleibt die Ansicht leer.
Die Risikoübersicht als zentrales Instrument
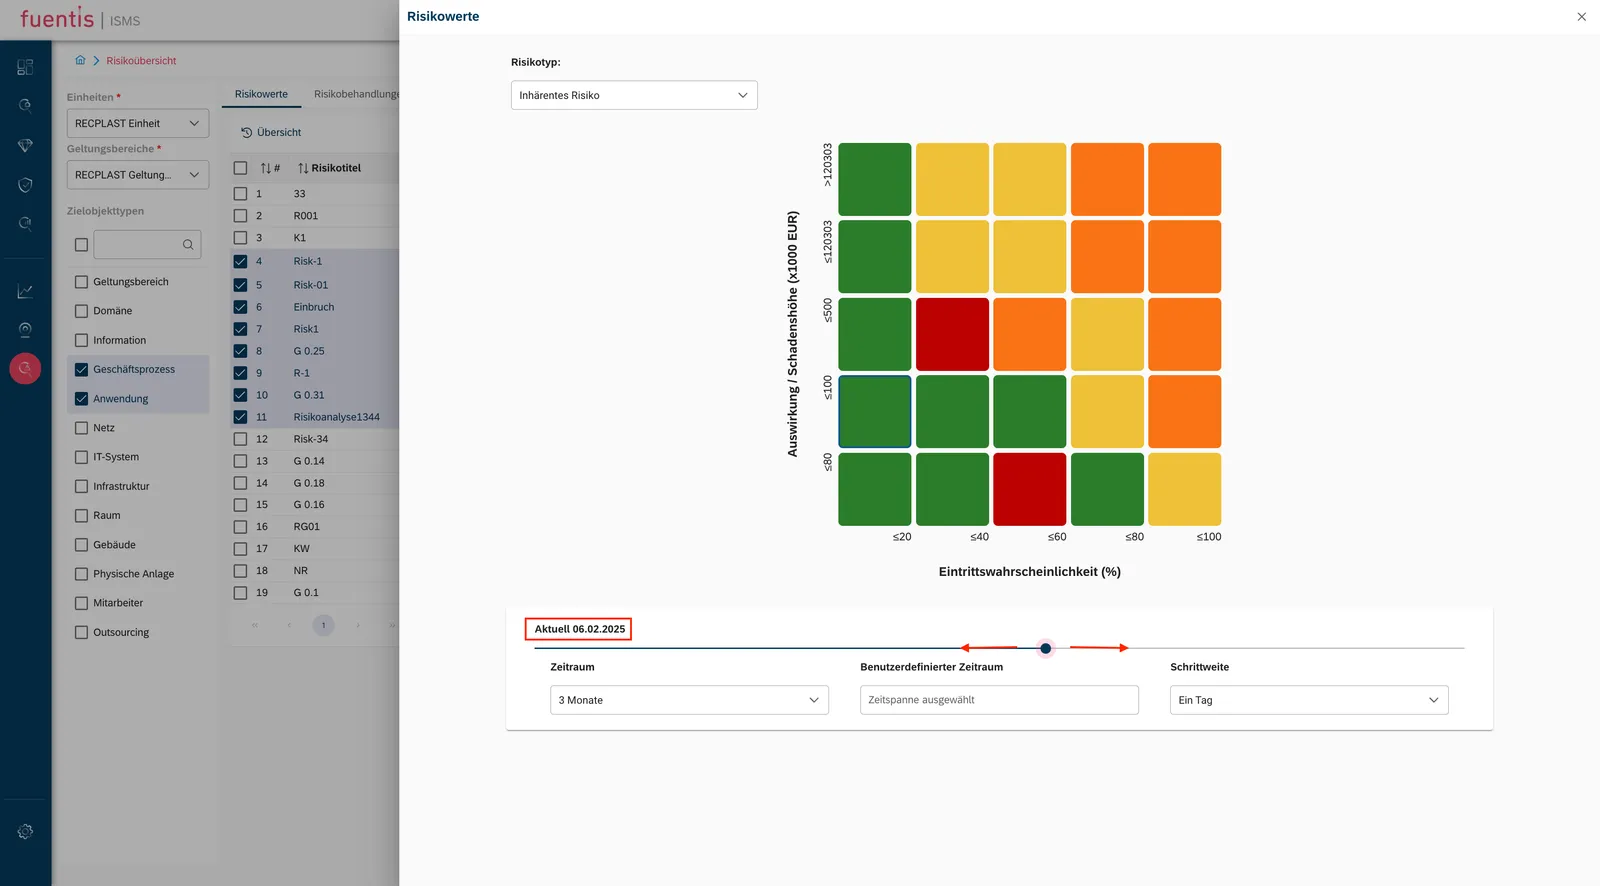
Abschnitt betitelt „Die Risikoübersicht als zentrales Instrument“Die Risikoübersicht in der fuentis Suite bietet eine dynamische Visualisierung der ISMS-Entwicklung über definierte Zeiträume. Sie ermöglicht es, die Veränderung von Risikopositionen nachzuvollziehen und den Erfolg von Risikominderungsmaßnahmen zu dokumentieren.
Risikobehandlungen
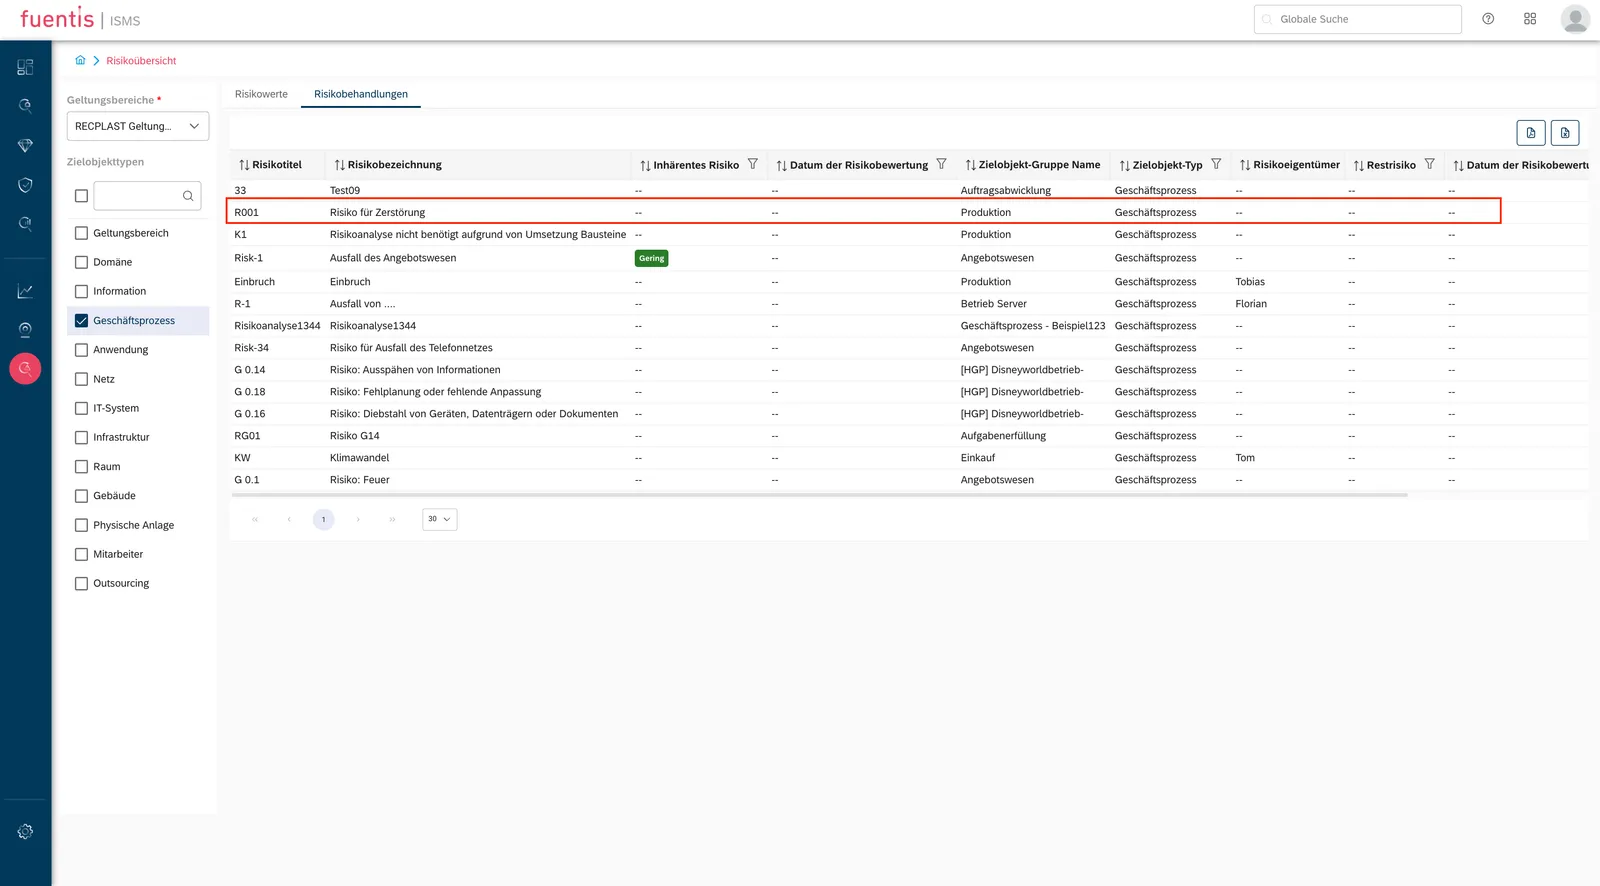
Abschnitt betitelt „Risikobehandlungen“Hier können Sie alle Risiken und die zugehörigen Risikobehandlungen einer Einheit im Detail sich anschauen. Klicken Sie dafür einfach auf das Risiko um eine Detailansicht zu öffnen
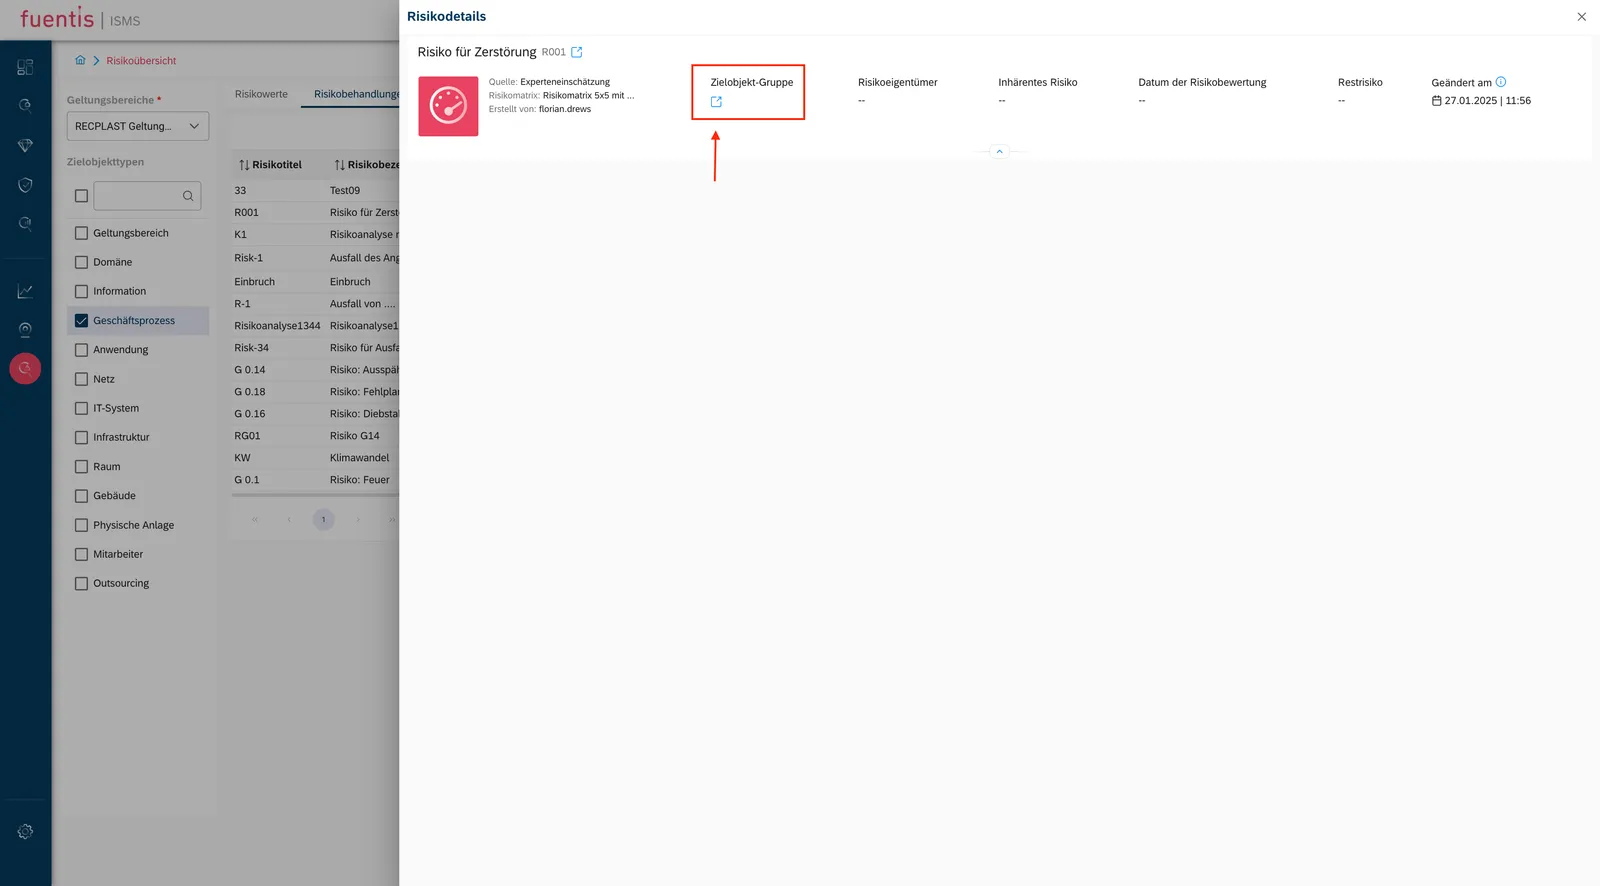
Risiko-Titel & Status
- Anzeige des Risikonamens mit passendem Icon.
- Status-Badge in Farbe (Rot / Orange / Gelb / Grün) zeigt den aktuellen Risikostatus.
Interaktion & Navigation
- Collapsible-Buttons (+/–): Ein- und Ausklappen von Kontroll- und Maßnahmenlisten.
- Asset-Links: Direkte Navigation zu verknüpften Assets.
- Farbcodierung (durchgehend):
- Grün = Gering / Umgesetzt / OK
- Gelb / Orange = Mittel / In Bearbeitung
- Rot = Hoch / Kritisch / Überfällig
Kernfunktionen der Risikoübersicht:
Abschnitt betitelt „Kernfunktionen der Risikoübersicht:“1. Risikowerte-Tab
- Auswahl von Organisationseinheiten oder Geltungsbereichen (Scopes)
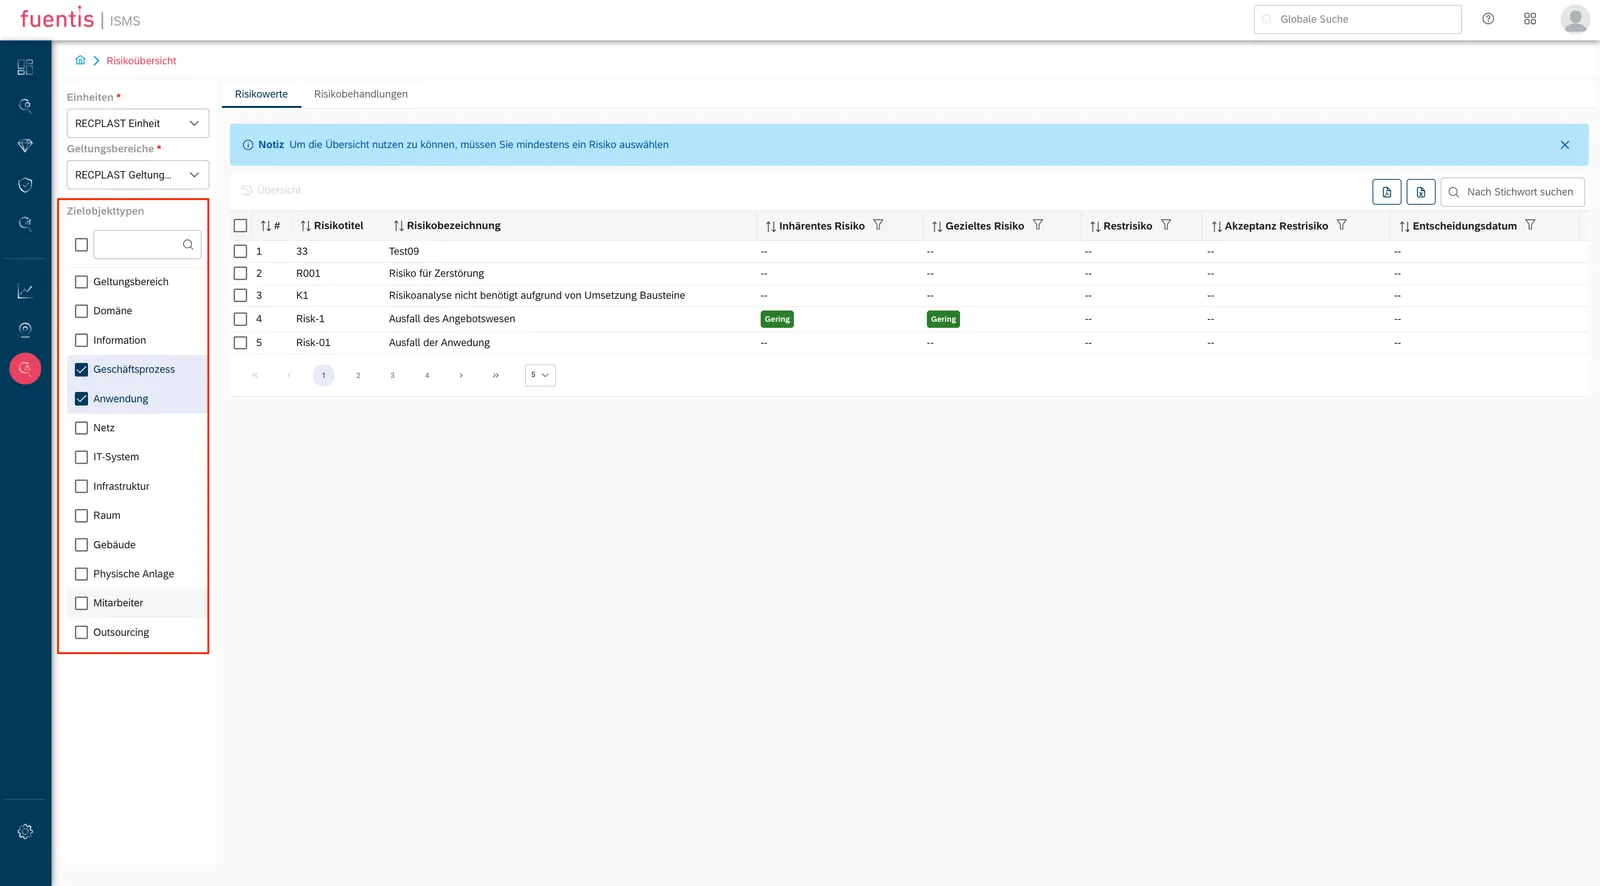
- Filterung nach verschiedenen Zielobjekt-Typen (Assets)
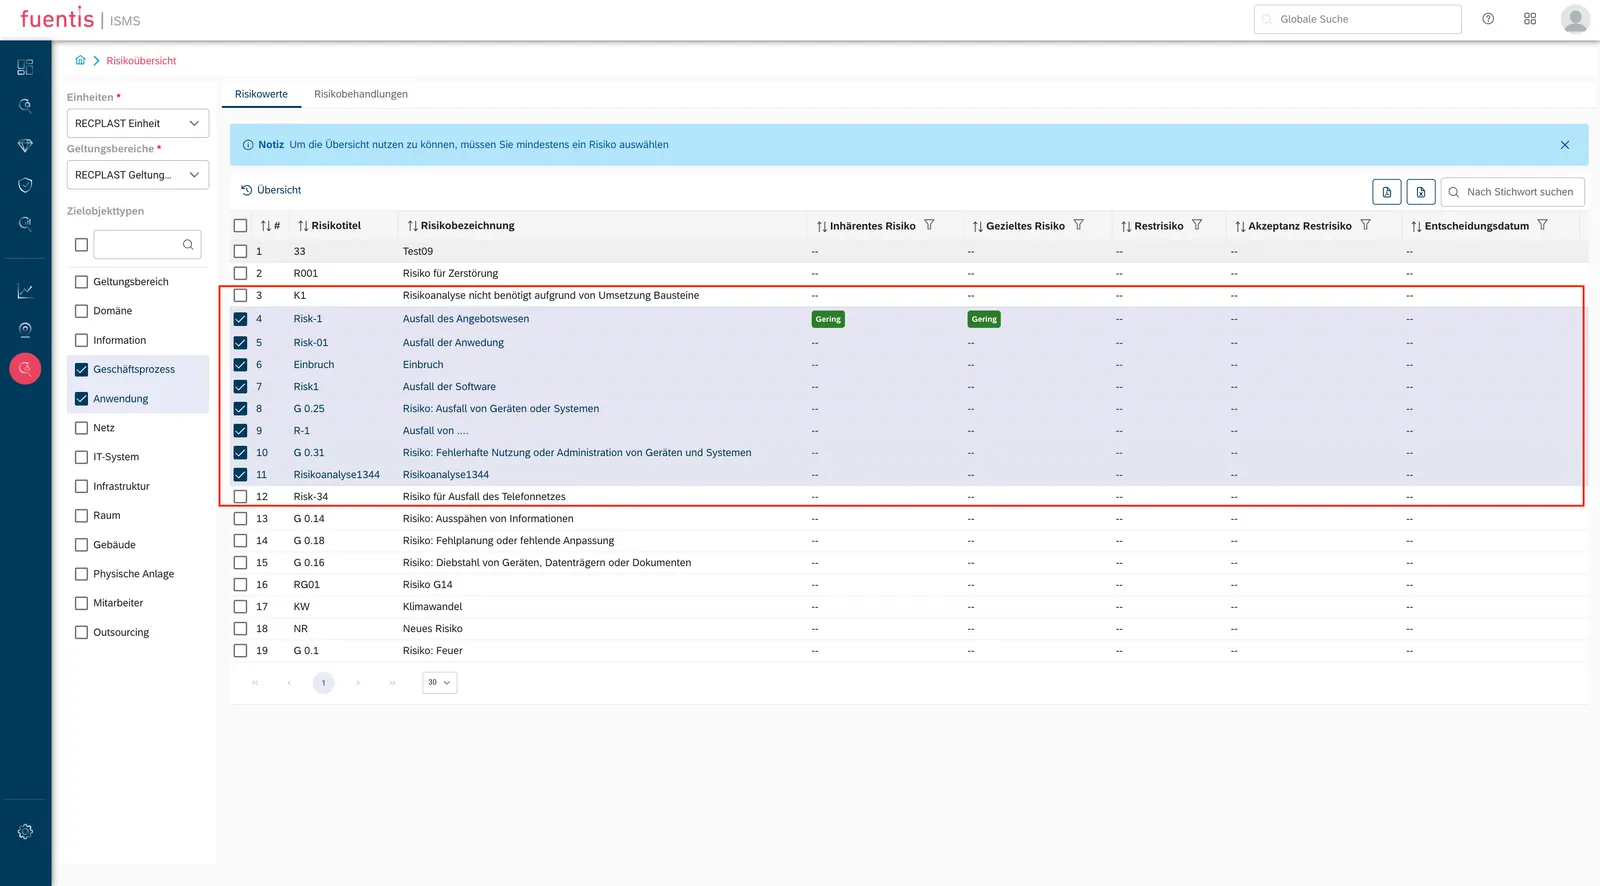
- Anzeige von Risikotitel, Risikobeziehung und aktuellem Status
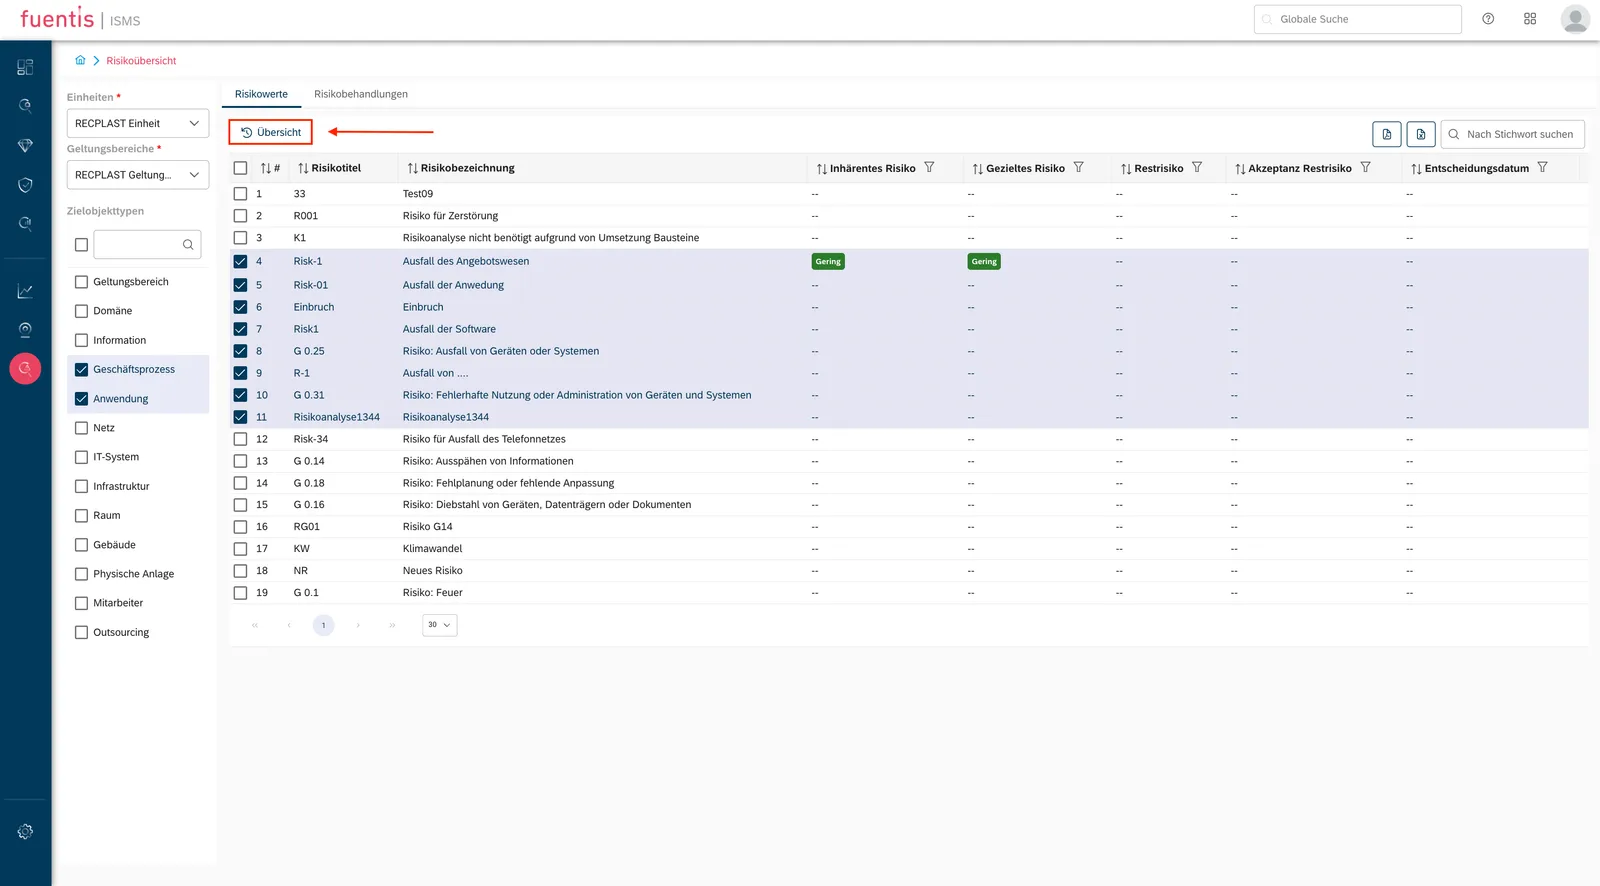
- Mehrfachauswahl für vergleichende Analysen
2. Risikomatrix-Visualisierung
- Darstellung der für den Geltungsbereich definierten Risikomatrix
- Auswahl verschiedener Risikotypen (z.B. Bruttorisiko, Nettorisiko, Restrisiko)
- Farbkodierte Darstellung zur schnellen Erfassung kritischer Bereiche
3. Zeitbasierte Analyse
- Vordefinierte Zeiträume: Schnellauswahl für Standardperioden
- Benutzerdefinierte Zeiträume: Flexible Anpassung an individuelle Anforderungen
- Schrittweiten-Konfiguration: Granularität der zeitlichen Betrachtung (täglich, wöchentlich, monatlich)
- Zeitschienen-Slider: Interaktive Navigation durch die Risikohistorie
Risikobehandlung: Von der Analyse zur Maßnahme
Abschnitt betitelt „Risikobehandlung: Von der Analyse zur Maßnahme“Die Risikobehandlung erfolgt in der fuentis Suite durch einen strukturierten Workflow:
Prozessschritte der Risikobehandlung:
Abschnitt betitelt „Prozessschritte der Risikobehandlung:“1. Risikoidentifikation und -auswahl
- Übersicht aller identifizierten Risiken im linken Navigationsbereich
- Statusanzeige zur schnellen Priorisierung (offen, in Bearbeitung, behandelt)
- Direkte Navigation zu kritischen Risiken
2. Detailanalyse
- Vollständige Risikobeschreibung mit allen relevanten Attributen
- Verknüpfung zu betroffenen Zielobjekt-Gruppen (Assets)
- Historische Entwicklung des Risikowerts
3. Maßnahmenplanung
- Definition von Risikominderungsmaßnahmen
- Zuordnung von Verantwortlichkeiten
- Festlegung von Umsetzungsfristen
- Dokumentation der erwarteten Risikoreduktion
4. Nachverfolgung
- Monitoring des Implementierungsstatus
- Wirksamkeitsprüfung der Maßnahmen
- Anpassung bei Bedarf
Praxis-Tipps für effektives Risikomanagement
Abschnitt betitelt „Praxis-Tipps für effektives Risikomanagement“Praxis-Tipp: Regelmäßige Risikoreviews Etablieren Sie einen festen Rhythmus für Risikoreviews (z.B. quartalsweise). Nutzen Sie die Zeitverlaufsfunktion, um Trends zu identifizieren und proaktiv zu handeln.
Praxis-Tipp: Schrittweiten optimal nutzen Für strategische Betrachtungen wählen Sie größere Schrittweiten (monatlich/quartalsweise). Für operative Analysen nach Sicherheitsvorfällen nutzen Sie tägliche oder wöchentliche Schritte.
Praxis-Tipp: Multi-Scope-Analyse Vergleichen Sie Risikoprofile verschiedener Organisationseinheiten oder Standorte, um Best Practices zu identifizieren und Synergien zu nutzen.
Praxis-Tipp: Dokumentation für Audits Exportieren Sie regelmäßig PDF-Berichte zu festgelegten Stichtagen. Diese dienen als Nachweis der kontinuierlichen Risikoüberwachung bei Zertifizierungsaudits.
So unterstützt die fuentis Suite Sie konkret
Abschnitt betitelt „So unterstützt die fuentis Suite Sie konkret“Die fuentis Suite bietet mehrere Alleinstellungsmerkmale für das Risikomanagement:
1. Integrierte Compliance-Unterstützung
- Vorkonfigurierte Risikokataloge für ISO 27001 und BSI IT-Grundschutz
- Automatische Verknüpfung von Risiken mit Anforderungen (Controls)
- Gap-Analyse zur Identifikation von Handlungsbedarfen
2. Flexible Risikobewertung
- Anpassbare Risikomatrizen (3x3, 4x4, 5x5)
- Konfigurierbare Bewertungskriterien
- Unterstützung verschiedener Risikotypen (Brutto-, Netto-, Restrisiko)
3. Workflow-Automatisierung
- Automatische Benachrichtigungen bei Schwellwertüberschreitungen
- Eskalationsmechanismen für kritische Risiken
- Wiedervorlage-Funktionen für Risikoreviews
4. Mandantenfähigkeit
- Separate Risikobewertungen für verschiedene Organisationseinheiten
- Konsolidierte Berichterstattung auf Konzernebene
- Rollenbasierte Zugriffssteuerung
5. Historisierung und Audit-Trail
- Vollständige Nachvollziehbarkeit aller Änderungen
- Revisionssichere Dokumentation
- Compliance-konforme Archivierung
Integration mit anderen ISMS-Komponenten
Abschnitt betitelt „Integration mit anderen ISMS-Komponenten“Das Risikomanagement ist keine isolierte Funktion, sondern eng verzahnt mit anderen ISMS-Bereichen:
Verknüpfung mit Asset Management
Abschnitt betitelt „Verknüpfung mit Asset Management“- Risiken werden direkt Zielobjekten (Assets) zugeordnet
- Schutzbedarfsfeststellung fließt in Risikobewertung ein
- Kritikalität von Assets bestimmt Priorisierung
Verbindung zu Maßnahmenkatalogen
Abschnitt betitelt „Verbindung zu Maßnahmenkatalogen“- Automatische Vorschläge aus Control-Bibliotheken
- Mapping zu ISO 27001 Anhang A oder BSI-Bausteinen
- Wirksamkeitsprüfung implementierter Controls
Business Continuity Management (BCM)
Abschnitt betitelt „Business Continuity Management (BCM)“- Identifikation geschäftskritischer Risiken
- Grundlage für Business Impact Analysis (BIA)
- Notfallplanung basierend auf Risikoszenarien
Glossar wichtiger Begriffe
Abschnitt betitelt „Glossar wichtiger Begriffe“Bruttorisiko/ Inhärentes Risiko: Risikobewertung ohne Berücksichtigung vorhandener Maßnahmen
Nettorisiko: Risikobewertung unter Berücksichtigung bereits implementierter Maßnahmen
Restrisiko: Verbleibendes Risiko nach Umsetzung aller geplanten Maßnahmen
Risikomatrix: Grafische Darstellung zur Einordnung von Risiken nach Eintrittswahrscheinlichkeit und Schadenshöhe
Scope (Geltungsbereich): Definierter Bereich der Organisation, für den das ISMS gilt
Zielobjekt (Asset): Schützenswerte Ressource (Information, System, Prozess)
Control: Maßnahme zur Risikominderung (technisch, organisatorisch oder physisch)
Gap-Analyse: Systematische Identifikation von Lücken zwischen Ist- und Soll-Zustand