

Modellierung
In der modernen Arbeitswelt sind Informationen zu einer kritischen Ressource geworden. Ihr Schutz ist nicht nur eine technische Herausforderung, sondern eine strategische Notwendigkeit für jede Organisation. Die ISMS-Modellierung (Information Security Management System) bildet das Herzstück eines systematischen Ansatzes zur Informationssicherheit.
Warum ist die ISMS-Modellierung relevant?
Abschnitt betitelt „Warum ist die ISMS-Modellierung relevant?“Informationen repräsentieren das “Wissen” einer Organisation – eine essenzielle Ressource für moderne Managementsysteme. Die strukturierte Modellierung von Sicherheitsanforderungen ermöglicht es:
- Compliance-Anforderungen systematisch zu erfüllen (ISO 27001, BSI IT-Grundschutz)
- Sicherheitsrisiken objektbezogen zu bewerten und zu behandeln
- Schutzmaßnahmen zielgerichtet auf Assets (TOGs) und Geltungsbereiche anzuwenden
- Audit-Fähigkeit durch nachvollziehbare Dokumentation sicherzustellen
Kernkonzepte der ISMS-Modellierung
Abschnitt betitelt „Kernkonzepte der ISMS-Modellierung“Die vier Säulen der Sicherheitsmodellierung
Abschnitt betitelt „Die vier Säulen der Sicherheitsmodellierung“Die ISMS-Modellierung basiert auf vier zentralen Sicherheitsobjekten, die aufeinander aufbauen:
Achtung: Dieses Vorgehen orientiert sich an beiden Standards (ISO) und BSI - Sie können jedoch auch die entsprechenden Funktionen jeweils weglassen.
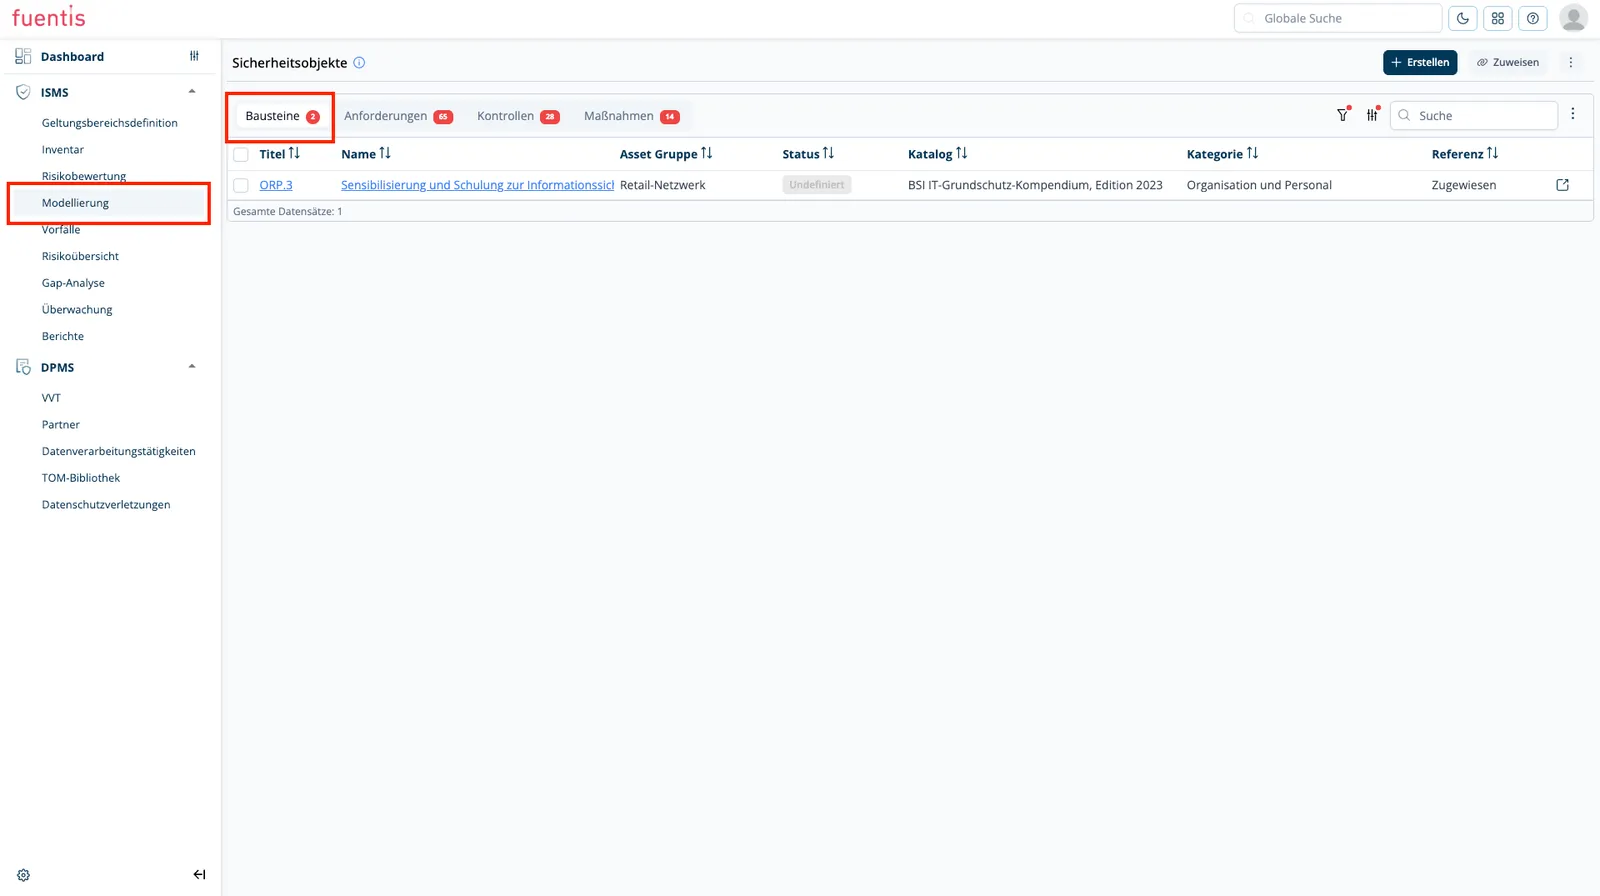
1. Bausteine (Modules)
Abschnitt betitelt „1. Bausteine (Modules)“Bausteine sind thematische Gruppierungen von Sicherheitsanforderungen, Gefährdungen und Maßnahmen.
Eigenschaften:
- Kategorisierung nach Schutzbereichen (z.B. Netzwerksicherheit, Zugriffskontrolle)
- Verknüpfung mit TOGs (Target Objects) und Scopes
- Automatische Statusberechnung basierend auf verknüpften Anforderungen
- Audit-Tracking mit Dokumentation von Prüfzyklen
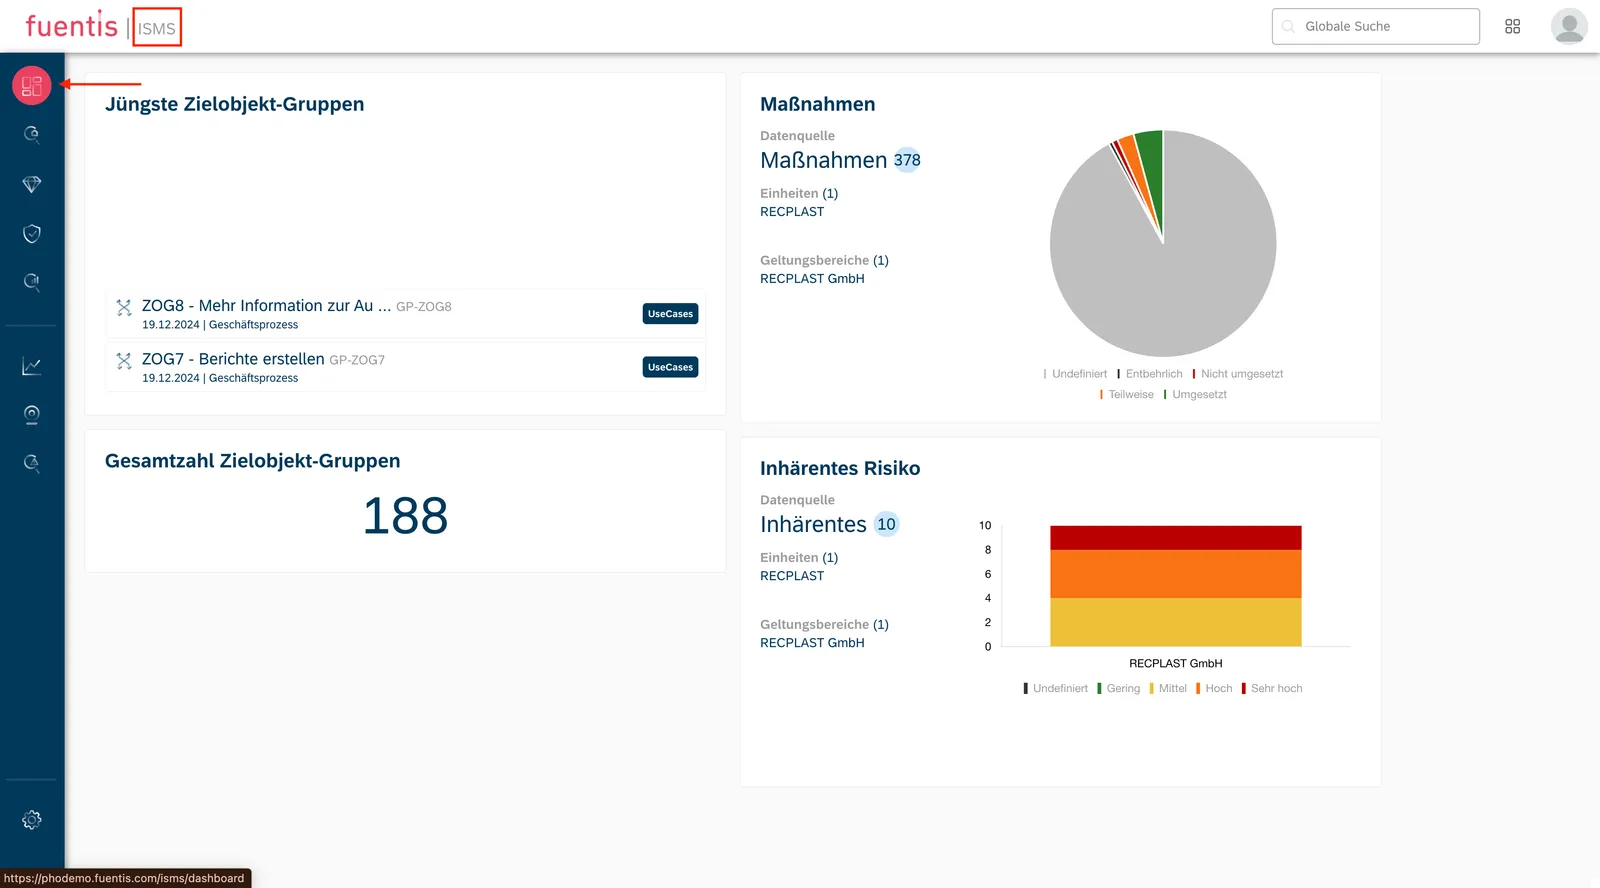
Navigation: ISMS → Modellierung
2. Anforderungen (Requirements)
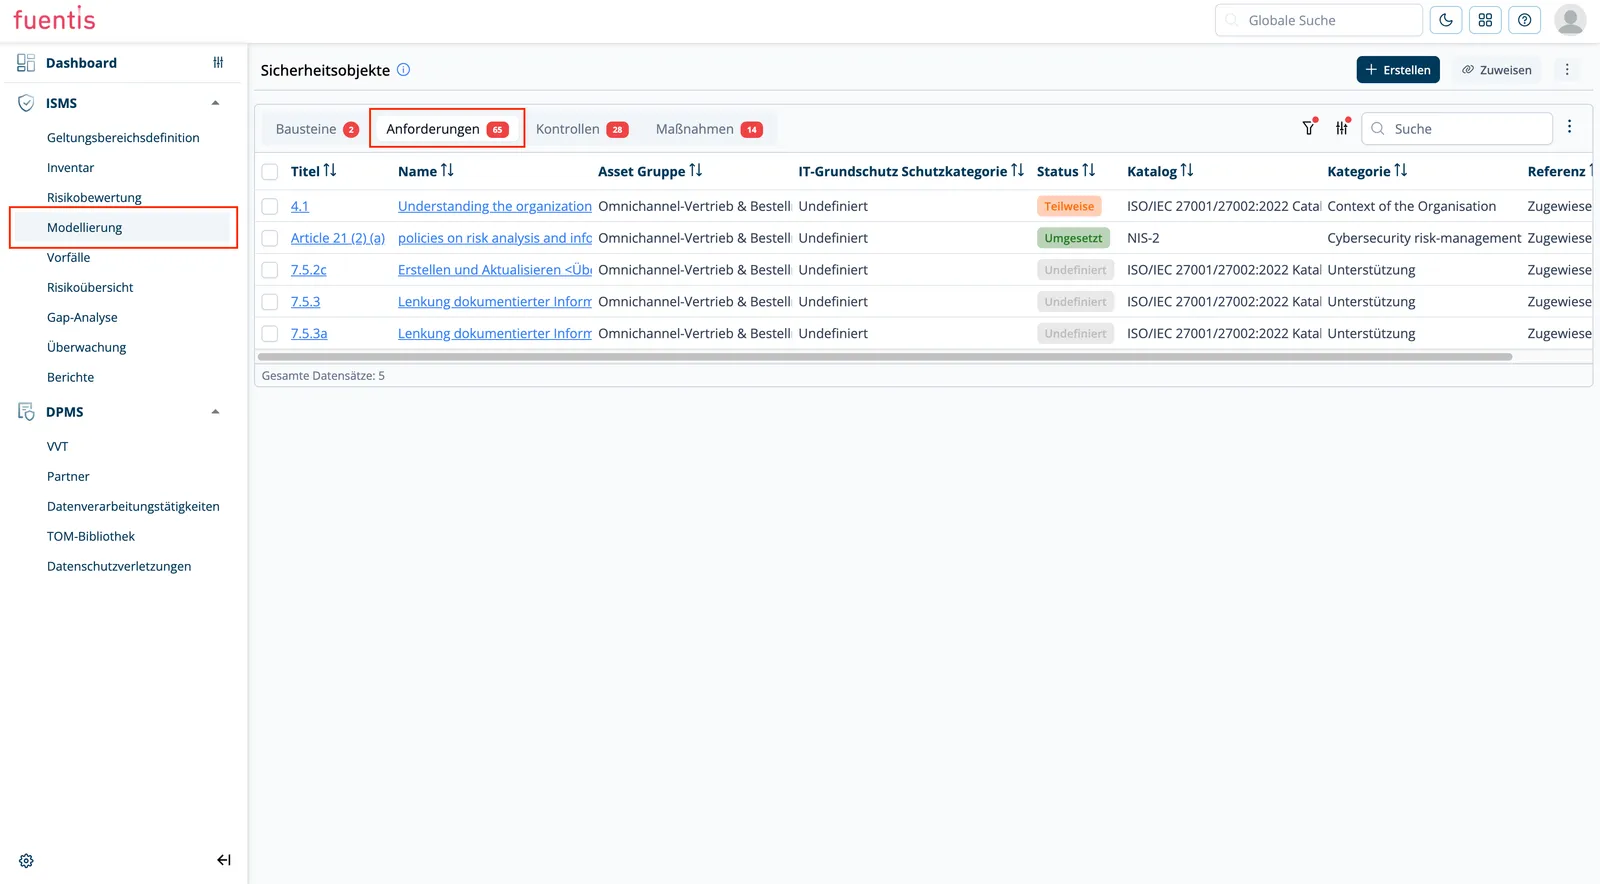
Abschnitt betitelt „2. Anforderungen (Requirements)“Konkrete Sicherheitsvorgaben, die erfüllt werden müssen, um den Schutz zu gewährleisten.
Eigenschaften:
- Detaillierte Beschreibung der Sicherheitsvorgabe
- Implementierungsstatus (Umgesetzt, Teilweise, Nicht umgesetzt, Verzichtbar)
- Verknüpfung mit Prüffragen für Audits
- Zuordnung zu übergeordneten Bausteinen
3. Maßnahmen (Measures)
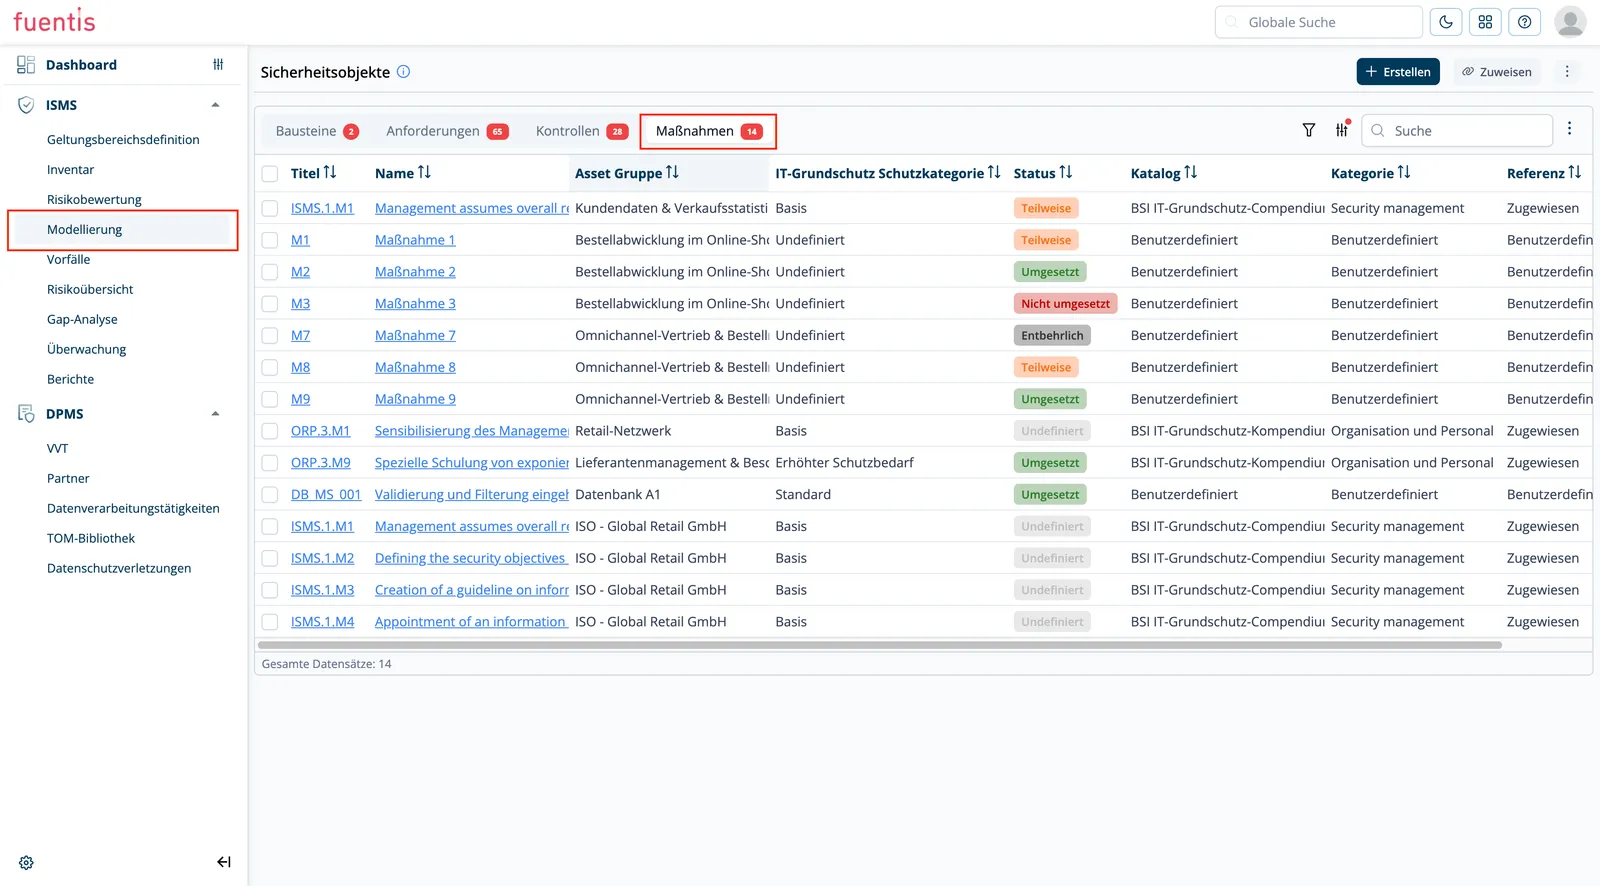
Abschnitt betitelt „3. Maßnahmen (Measures)“Praktische Umsetzungsschritte zur Erfüllung der Anforderungen.
Eigenschaften:
- Konkrete Handlungsanweisungen
- Verantwortlichkeitszuordnung
- Zeitliche Planung und Priorisierung
- Verknüpfung mit mehreren Anforderungen möglich
4. Kontrollen (Controls)
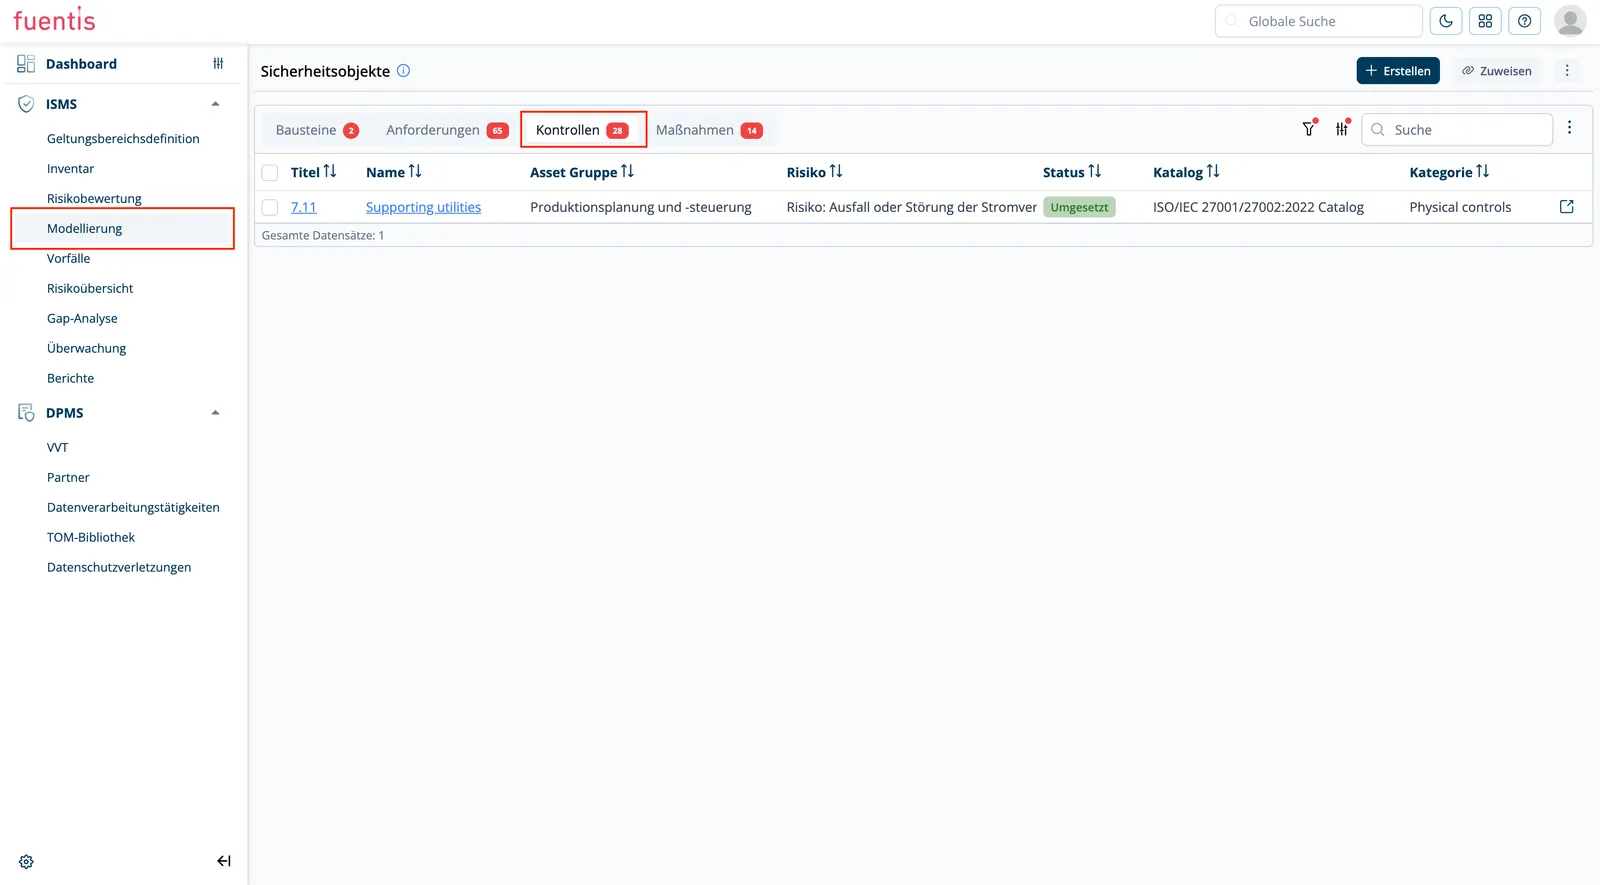
Abschnitt betitelt „4. Kontrollen (Controls)“Überprüfungsmechanismen zur Validierung der Maßnahmenumsetzung.
Eigenschaften:
- Prüfkriterien und -methoden
- Audit-Zyklen und Nachweisführung
- Wirksamkeitsbewertung
- Integration in das kontinuierliche Verbesserungsmanagement
Statusberechnung und Bewertungslogik
Abschnitt betitelt „Statusberechnung und Bewertungslogik“Die fuentis Suite verwendet eine intelligente Statusberechnung, die den Umsetzungsgrad automatisch aggregiert:
Statuslogik für Bausteine
Abschnitt betitelt „Statuslogik für Bausteine“- UNDEFINIERT: Mindestens ein verknüpftes Element hat undefinierten Status
- IMPLEMENTIERT: Alle verknüpften Elemente sind implementiert oder verzichtbar
- NICHT IMPLEMENTIERT: Alle verknüpften Elemente sind nicht implementiert
- TEILWEISE: Gemischter Implementierungsstatus (Standardfall)
Praxis-Tipp: Die automatische Statusberechnung ermöglicht eine Echtzeit-Übersicht über den Sicherheitsstatus. Nutzen Sie Dashboard-Ansichten für Management-Reporting!
Hinweis: Bausteine berechnen sich aus dem gesamten Status aller verknüpften Anforderungen und Maßnahmen.
Kaskadierung der Bewertung
Abschnitt betitelt „Kaskadierung der Bewertung“Der Status propagiert sich von unten nach oben:
- Maßnahmen → Anforderungen
- Anforderungen → Bausteine
- Bausteine → TOG/Scope-Gesamtstatus
Diese Kaskadierung gewährleistet, dass der Gesamtstatus immer den schwächsten Punkt reflektiert (konservatives Prinzip).
Hinweis: Sie können die Kette auch direkt bei Anforderungen und Maßnahmen abkürzen.
Arbeiten mit der Security Check Phase
Abschnitt betitelt „Arbeiten mit der Security Check Phase“Zugriffssteuerung und Berechtigungen
Abschnitt betitelt „Zugriffssteuerung und Berechtigungen“Der Zugriff auf die Modellierungsphase wird über ein granulares Berechtigungssystem gesteuert:
Globale Rolle:
ISMS_SECURITY_CHECK_ACCESS: Grundvoraussetzung für den Zugriff
Funktionsspezifische Berechtigungen:
- Modules: Read, Create, Edit, Delete, Add Reference
- Requirements: Read, Create, Edit, Delete, Convert to Custom
- Measures: Read, Create, Edit, Delete, Link
- Controls: Read, Edit, Delete
- Review Questions: Create, Edit, Delete
Objektzuordnung und Referenzierung
Abschnitt betitelt „Objektzuordnung und Referenzierung“Ein zentrales Feature ist die flexible Objektzuordnung:
Direkte Zuordnung:
- Katalog-basierte Objekte aus Standards (ISO, BSI)
- Benutzerdefinierte Objekte für spezifische Anforderungen
Referenzierung:
- Wiederverwendung bereits zugeordneter Objekte
- Cross-TOG-Referenzen für konsistente Anforderungen
- Vermeidung von Redundanzen
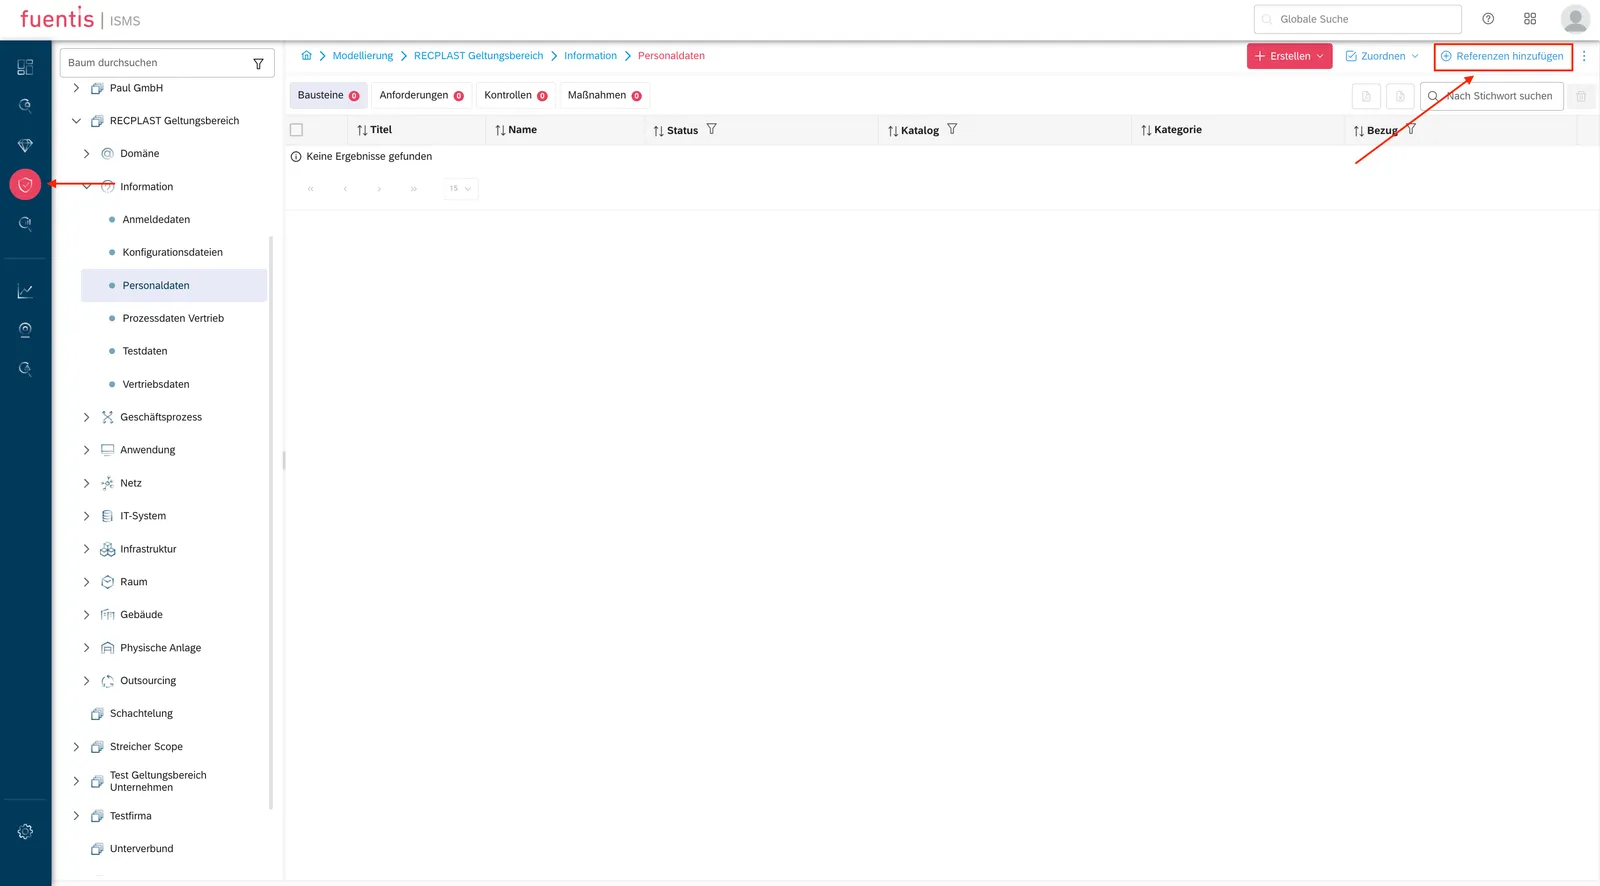
Praxis-Tipp: Nutzen Sie Referenzen für unternehmensweite Anwendung! Einmal definiert, mehrfach angewendet.
Zuweisen oder erstellen?
Abschnitt betitelt „Zuweisen oder erstellen?“In den Reitern einer Zielobjektgruppe stehen zwei Schaltflächen nebeneinander, und sie tun Verschiedenes:
- Zuweisen holt ein vorhandenes Objekt aus einem Katalog, etwa die Control
5.18 Zugangsrechteaus dem ISO-Katalog. Der Katalogbezug bleibt erhalten, das Objekt zählt in der Gap-Analyse. - Erstellen legt ein eigenes Objekt an, das in keinem Katalog steht. Richtig für interne Vorgaben, falsch als Abkürzung für eine Norm-Anforderung.
Im Dialog Zuweisen wählen Sie zuerst den Katalog und suchen darin. Die Suche
nach der Nummer, also 5.18, führt schneller zum Ziel als die Suche nach dem
Namen.
Der zweite Weg: aus der Risikobewertung
Abschnitt betitelt „Der zweite Weg: aus der Risikobewertung“Dieselbe Zuordnung entsteht auch, wenn Sie einem Risiko eine Control zuweisen. Weil das Risiko an einer Zielobjektgruppe hängt, ist die Control danach auch hier im Reiter Kontrollen zu sehen. Der Weg dorthin steht unter Control aus dem Risiko heraus zuweisen.
Es sind zwei Blickrichtungen auf denselben Datenbestand:
| Weg | Ausgangspunkt | Wann er passt |
|---|---|---|
| Modellierung | Zielobjektgruppe | Die Control gehört zur Grundabsicherung des Objekts. |
| Risikobewertung | einzelnes Risiko | Die Control ist die Antwort auf ein bewertetes Risiko. |
Umsetzungsstand pflegen
Abschnitt betitelt „Umsetzungsstand pflegen“Objekt öffnen, Bearbeiten, Umsetzungsstatus auf Umgesetzt setzen, Speichern. Dieser Status ist die Zahl, aus der sich Baustein-Status, Scope-Status und der Fortschritt der Gap-Analyse speisen.
Reihenfolge beachten: Erst alle Controls zuordnen, die im Geltungsbereich gelten, dann den Umsetzungsstand nachziehen. Wer umgekehrt vorgeht, sieht Fortschrittswerte, die mit jeder neu zugeordneten Control wieder einbrechen.
Nicht jede Anforderung gehört an jedes Objekt
Abschnitt betitelt „Nicht jede Anforderung gehört an jedes Objekt“Die häufigste Sorge beim Einstieg: Muss ich wirklich jede Anforderung des Katalogs für jede Anwendung einzeln durchgehen? Nein. Verbindlich ist, dass alle Anforderungen des Geltungsbereichs betrachtet sind, nicht dass jede Anforderung an jedem Objekt hängt. Welche Anforderung zu welcher Zielobjektgruppe passt, entscheiden Sie in der Strukturanalyse.
In der Praxis arbeiten Sie mit einem Standardsatz an Anforderungen und Maßnahmen je Objekttyp und ergänzen das Besondere. Wo sich Zuordnungen zwischen Zielobjektgruppen wiederholen, referenzieren Sie statt neu zuzuordnen. Das hält die Modellierung schlank und die Pflege an einer Stelle.
Prüffragen und Audit-Integration
Abschnitt betitelt „Prüffragen und Audit-Integration“Prüffragen (Review Questions) bilden die Brücke zwischen Anforderungen und Audits:
Funktionsweise:
- Definition spezifischer Prüfkriterien pro Anforderung
- Strukturierte Erfassung von Audit-Ergebnissen
- Nachweisdokumentation und Belegverwaltung
- Automatische Maßnahmenableitung bei Abweichungen
Best Practices für die Umsetzung
Abschnitt betitelt „Best Practices für die Umsetzung“1. Strukturiertes Vorgehen
Abschnitt betitelt „1. Strukturiertes Vorgehen“Phase 1: Grundlagenmodellierung
- TOG-Strukturierung und Scope-Definition
- Auswahl relevanter Standard-Bausteine
- Initiale Statuserhebung
Phase 2: Detaillierung
- Anforderungsanpassung an Organisationskontext
- Definition spezifischer Maßnahmen
- Verantwortlichkeitszuordnung
Phase 3: Operationalisierung
- Implementierung der Maßnahmen
- Einrichtung von Kontrollen
- Audit-Planung
2. Katalog vs. Custom Objects
Abschnitt betitelt „2. Katalog vs. Custom Objects“Wann Standard-Kataloge nutzen?
- Basis-Compliance mit ISO/BSI
- Branchenstandards
- Schneller Start
Wann Custom Objects erstellen?
- Organisationsspezifische Anforderungen
- Branchenspezifika
- Interne Policies
3. Export/Import-Workflow
Abschnitt betitelt „3. Export/Import-Workflow“Die Offline-Bearbeitung ermöglicht:
- Bulk-Updates in Excel
- Review-Prozesse ohne Systemzugriff
- Archivierung für Compliance-Nachweise
Workflow:
- Export der relevanten Sicherheitsobjekte (z.B. Bausteine)
- Offline-Bearbeitung in strukturiertem Format
- Validierung vor Re-Import
- Import mit automatischer Konsistenzprüfung
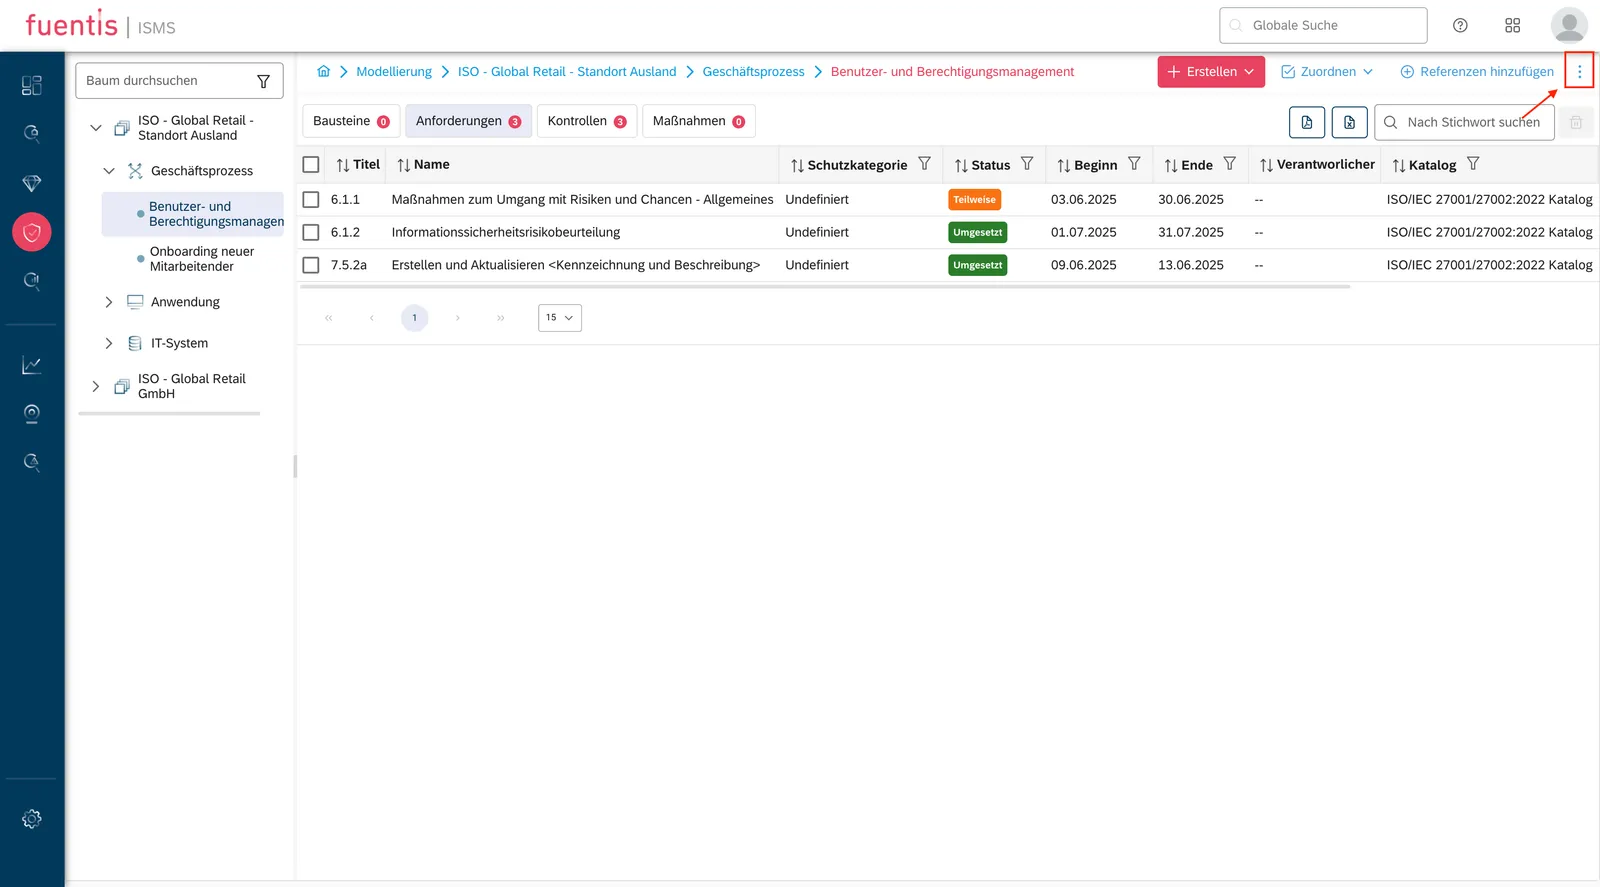
Wichtig: Der Import gelingt nur, wenn Sie die exportierte Datei in dieselbe Zielobjekt-Gruppe importieren, aus der sie exportiert wurde.
Praxis-Tipp: Nutzen Sie den Export für Quartals-Reviews! Stakeholder können Änderungen in gewohnter Excel-Umgebung vornehmen.
So unterstützt die fuentis Suite
Abschnitt betitelt „So unterstützt die fuentis Suite“Die fuentis Suite bietet eine integrierte Umgebung für die ISMS-Modellierung:
Automation & Effizienz
Abschnitt betitelt „Automation & Effizienz“- Automatische Statusberechnung reduziert manuellen Aufwand
- Bulk-Operationen für effiziente Massenpflege
- Template-basierte Objekterstellung
Collaboration & Workflow
Abschnitt betitelt „Collaboration & Workflow“- Rollenbasierte Zugriffe für verteilte Teams
- Kommentarfunktionen für Abstimmungen
- Versionierung für Nachvollziehbarkeit
Reporting & Compliance
Abschnitt betitelt „Reporting & Compliance“- Dashboard-Visualisierungen für Management
- Compliance-Reports für Auditoren
- Export-Funktionen für externe Stakeholder
Glossar
Abschnitt betitelt „Glossar“TOG (Target Object Group): Gruppierung von Assets mit ähnlichen Sicherheitsanforderungen
Scope: Geltungsbereich des ISMS, definiert organisatorische und technische Grenzen
Security Object (SO): Oberbegriff für Bausteine, Anforderungen, Maßnahmen und Kontrollen
Custom Object: Benutzerdefiniertes Sicherheitsobjekt außerhalb von Standard-Katalogen
Review Question (RQ): Strukturierte Prüffrage zur Audit-Durchführung