

Vom Sicherheitsvorfall zur Datenschutzverletzung
Eine Datenschutzverletzung legen Sie im DPMS nicht selbst an. Sie entsteht immer aus einem Vorfall im Vorfallmanagementsystem und wandert von dort ins DPMS, sobald sie entsprechend eingestuft wurde.
Ein Datenleck ist zuerst ein Sicherheitsvorfall wie jeder andere und wird auch so behandelt: gemeldet, triagiert, technisch behoben. Die datenschutzrechtliche Bewertung kommt obendrauf, nicht an die Stelle davon.
Der Weg in sieben Schritten
Abschnitt betitelt „Der Weg in sieben Schritten“1. Meldung erfassen
Abschnitt betitelt „1. Meldung erfassen“Im Vorfallmanagementsystem über Vorfallmeldung erstellen. Erfasst werden meldende Person, E-Mail, Einheit, Abteilung, Problemzusammenfassung, Problemtyp, Problembeschreibung und optional bereits ergriffene Maßnahmen.
Stolperstein: Das erste Feld ist die meldende Person, also wer den Vorfall gemeldet hat, nicht wer ihn gerade im System erfasst. Erfassen Sie eine fremde Meldung, tragen Sie hier die meldende Person ein, nicht sich selbst.
Die Meldung ist als unternehmensweiter Kanal gedacht. Auch wer die Anwendung gar nicht nutzt, soll einen Vorfall melden können: über das Meldeportal, dessen Link im Fragezeichen-Menü oben rechts steht. Die Meldung landet dann zur Triage im System.
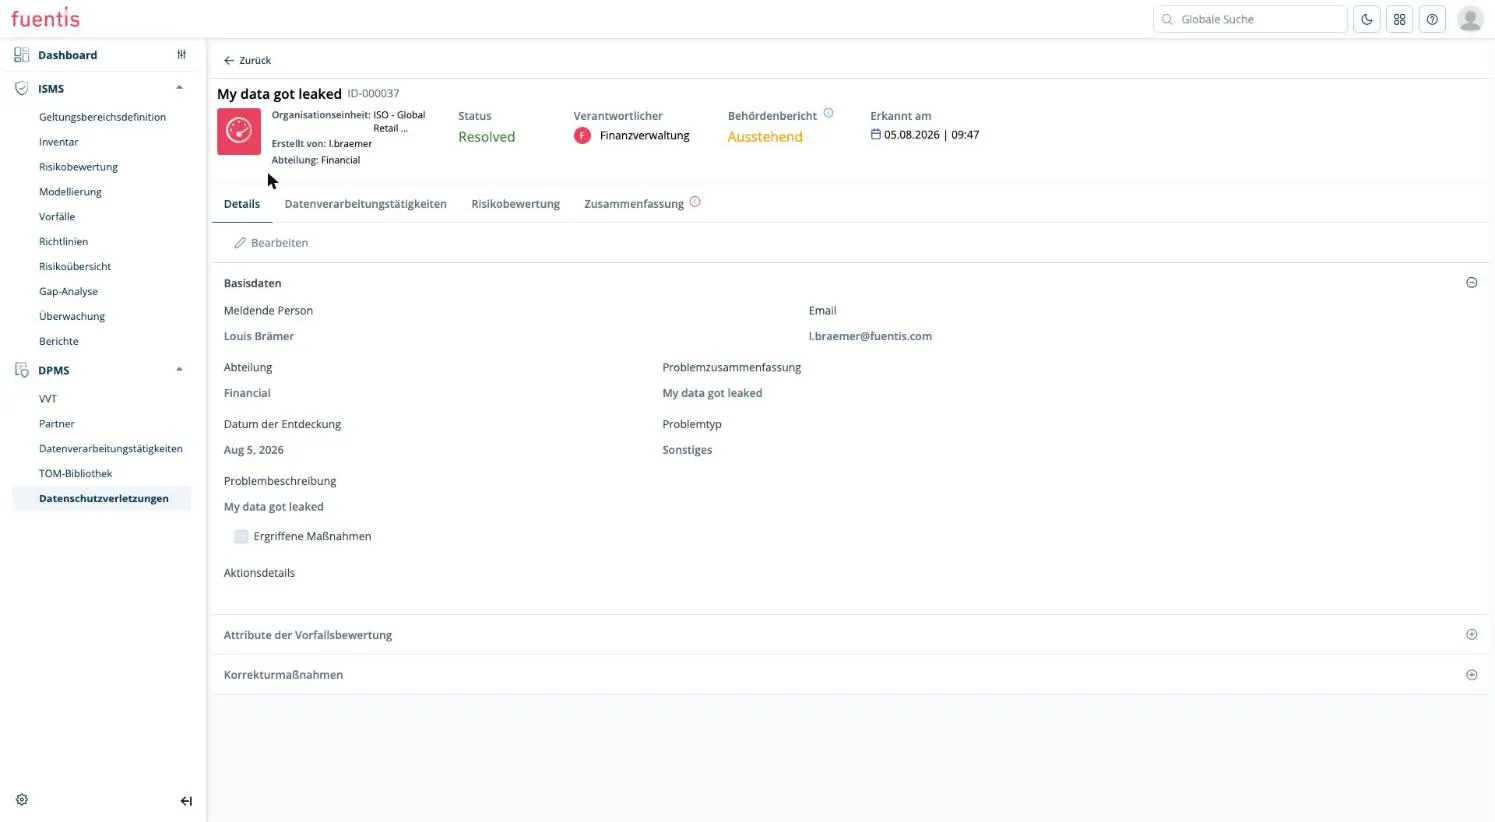
Die aus der Meldung übernommenen Angaben bleiben im DPMS sichtbar, sind hier aber schreibgeschützt. Gepflegt werden sie im Vorfall selbst.
2. Triage
Abschnitt betitelt „2. Triage“Eine verantwortliche Person sichtet die eingegangene Meldung und entscheidet, ob es sich um einen echten Vorfall handelt oder um eine Fehlmeldung. Erst mit der Annahme verlässt die Meldung die Triage.
3. Übergang ins Incident Management
Abschnitt betitelt „3. Übergang ins Incident Management“Nach der Annahme ist der Eintrag kein Meldungsentwurf mehr, sondern ein Vorfall im Incident Management und taucht in der Vorfallliste auf.
4. Vorfallbewertung: Einstufung als Datenschutzverletzung
Abschnitt betitelt „4. Vorfallbewertung: Einstufung als Datenschutzverletzung“Im Reiter der Vorfallbewertung werden die Daten aus der Erstmeldung übernommen und um die eigentliche Analyse ergänzt. Entscheidend ist hier der Vorfalltyp: Erst wenn er auf Datenschutzverletzung gesetzt wird, ist der Vorfall für das DPMS überhaupt sichtbar.
5. Zuordnung durch den Datenschutzbeauftragten
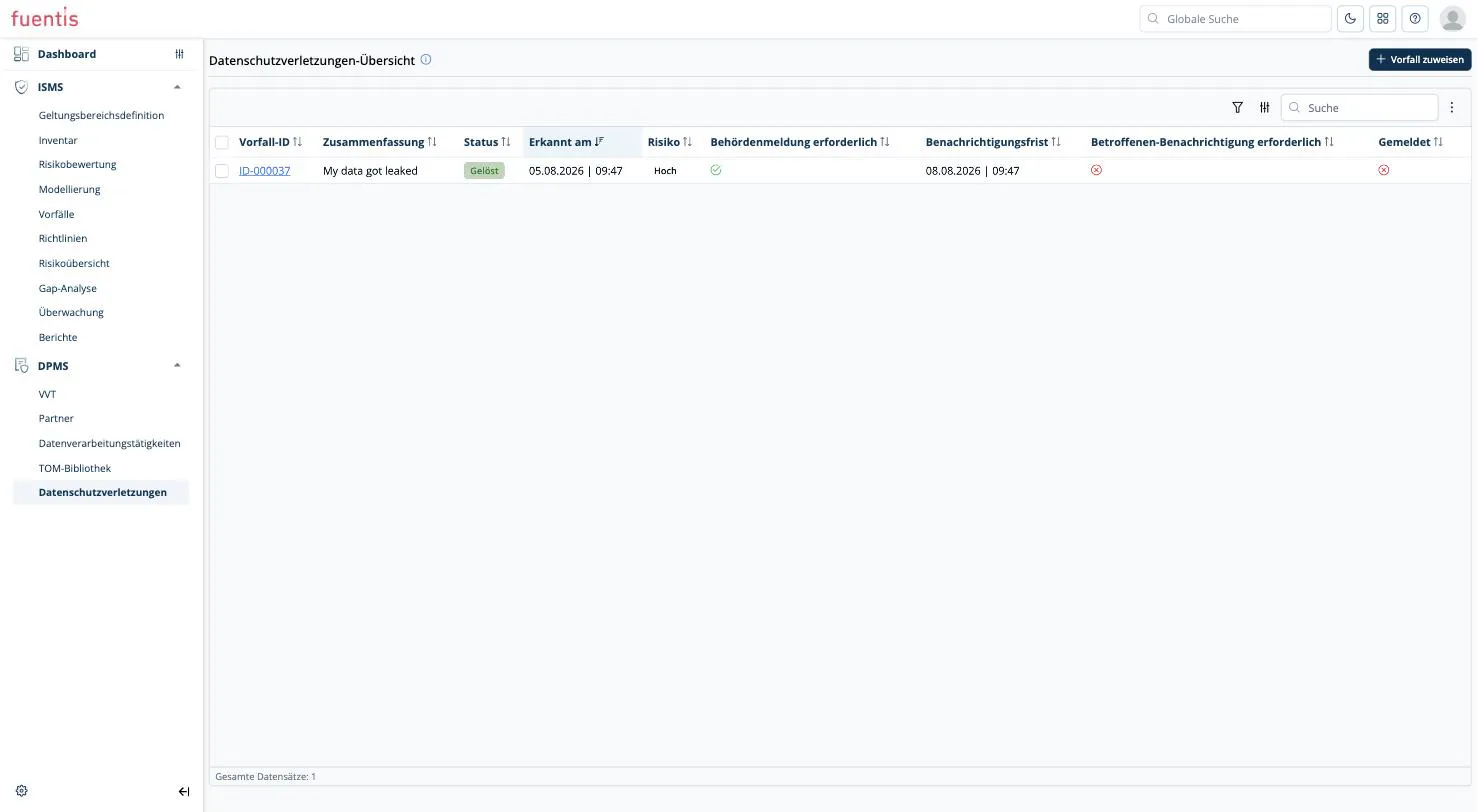
Abschnitt betitelt „5. Zuordnung durch den Datenschutzbeauftragten“Der Vorfall erscheint jetzt unter DPMS → Datenschutzverletzungen, ist dort aber zunächst nicht zugeordnet. Der Datenschutzbeauftragte übernimmt ihn über die Schaltfläche Vorfall zuweisen und ordnet ihn außerdem einer oder mehreren Verarbeitungstätigkeiten zu.
Diese Zuordnung verknüpft Vorfall und Verarbeitungstätigkeit. Erst dadurch wird sichtbar, welche dokumentierte Verarbeitung tatsächlich betroffen ist.
6. Risikobewertung
Abschnitt betitelt „6. Risikobewertung“Im Reiter Risikobewertung tragen Sie Eintrittswahrscheinlichkeit und Auswirkungen ein, daraus ergibt sich der Risikowert. Dazu kommen Datum der Risikobewertung, ein Bewertungskommentar, die Beschreibung der wahrscheinlichen Folgen sowie die Beschreibung der Maßnahmen zur Minderung der Auswirkungen auf betroffene Personen.
Die Bewertung ist manuell und bewusst schlank: die Einschätzung, die die Meldepflicht braucht, nicht die vollständige Risikoanalyse wie im ISMS.
7. Zusammenfassung und Meldung
Abschnitt betitelt „7. Zusammenfassung und Meldung“Der Reiter Zusammenfassung ist der eigentliche Arbeitsplatz des Datenschutzbeauftragten.
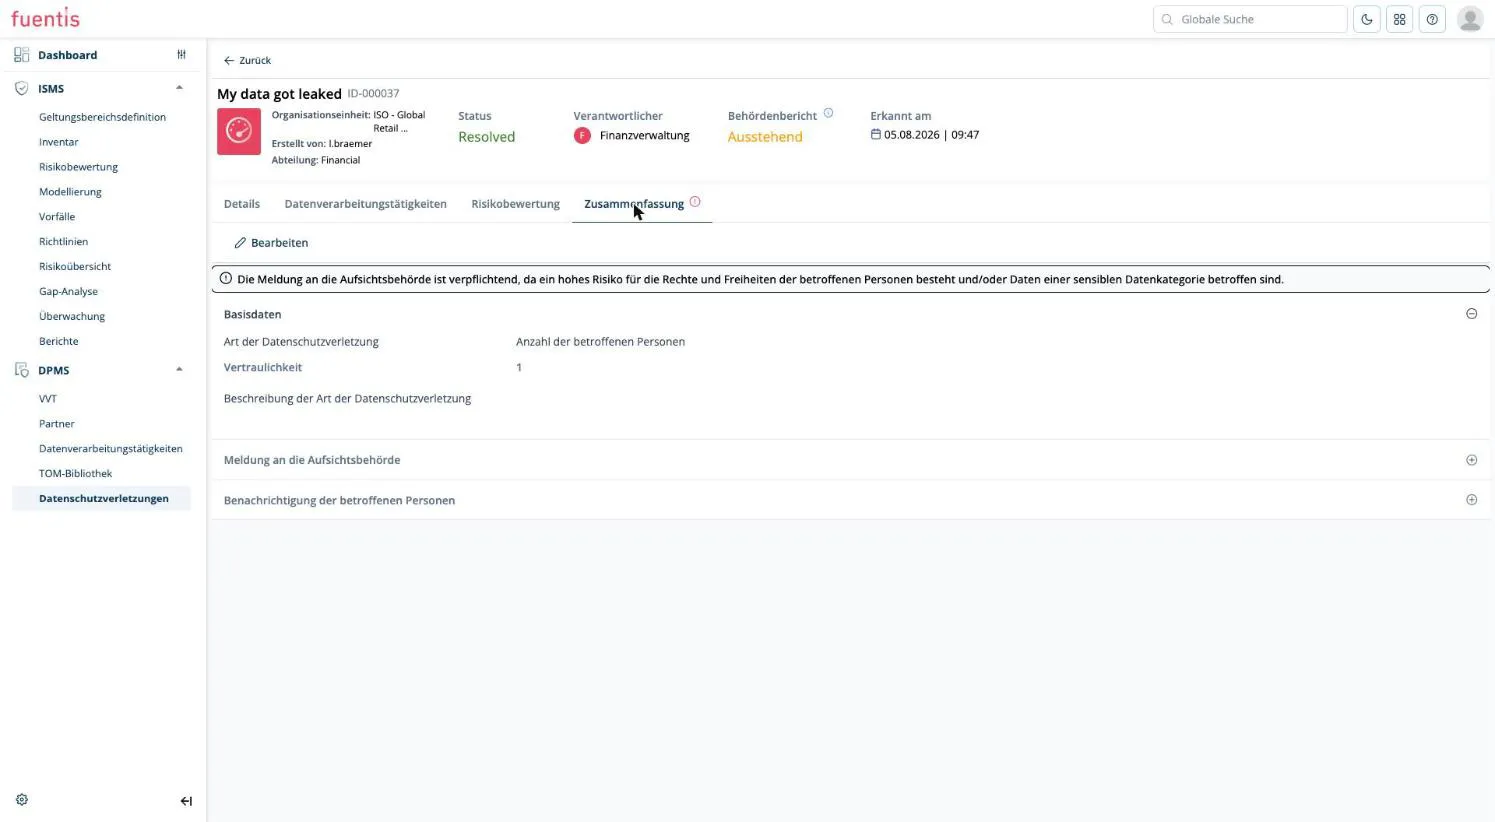
Basisdaten:
- Art der Datenschutzverletzung: etwa Vertraulichkeit
- Anzahl der betroffenen Personen: die Zahl potenziell Betroffener. Sind alle Mitarbeitenden betroffen, ist das die Belegschaftsstärke, nicht die Zahl der bestätigten Fälle.
- Beschreibung der Art der Datenschutzverletzung
Meldung an die Aufsichtsbehörde:
- Behördenmeldung erforderlich
- An die Aufsichtsbehörde gemeldet
- Verantwortlich für die Behördenmeldung
- Datum und Uhrzeit der Meldung
- Angaben zur Meldung: hier beschreiben Sie in Worten, wie gemeldet wurde, etwa telefonisch bei welcher Stelle
Benachrichtigung der betroffenen Personen: dieselbe Struktur aus erforderlich, erfolgt, verantwortliche Person, Datum und Uhrzeit sowie Angaben zur Benachrichtigung.
Meldepflicht und Frist
Abschnitt betitelt „Meldepflicht und Frist“Ist der Risikowert hoch oder sind sensible Datenkategorien betroffen, blendet das System oben im Reiter Zusammenfassung diesen Hinweis ein:
Die Meldung an die Aufsichtsbehörde ist verpflichtend, da ein hohes Risiko für die Rechte und Freiheiten der betroffenen Personen besteht und/oder Daten einer sensiblen Datenkategorie betroffen sind.
Die Benachrichtigungsfrist berechnet das System automatisch: 72 Stunden ab dem Zeitpunkt unter Erkannt am. Beide Werte stehen nebeneinander in der Übersichtsliste, sodass der verbleibende Spielraum auf einen Blick erkennbar ist.
Im Kopf des Datensatzes steht zusätzlich der Behördenbericht-Status, der bis zur Meldung auf Ausstehend steht. Der Gesamtstatus des Vorfalls wird davon nicht automatisch mitgeführt. Den setzen Sie separat über den Statuswechsel.
Wer macht was
Abschnitt betitelt „Wer macht was“| Rolle | Zuständigkeit |
|---|---|
| Meldende Person | Meldet den Vorfall, braucht dafür keinen Zugang zur Anwendung |
| Triage | Entscheidet, ob eine Meldung ein echter Vorfall ist |
| Incident Manager | Technische Analyse, Eindämmung und Behebung; koordiniert mit IT und Administration |
| Datenschutzbeauftragter | Zuordnung zur Verarbeitungstätigkeit, Risikobewertung, Umfang der betroffenen Daten, Meldung an die Aufsichtsbehörde und Benachrichtigung der Betroffenen |
Mitigation ist technisch und liegt beim Incident Manager, die Meldepflicht ist rechtlich und liegt beim Datenschutzbeauftragten.
Sicht aus der Verarbeitungstätigkeit
Abschnitt betitelt „Sicht aus der Verarbeitungstätigkeit“Jede Verarbeitungstätigkeit hat einen Reiter Datenschutzverletzungen. Dort stehen alle zugeordneten Vorfälle mit Vorfall-ID, Zusammenfassung, Status, Erkennungszeitpunkt, Risiko, Meldepflicht, Benachrichtigungsfrist und Meldestatus.
Diese Liste ist schreibgeschützt. Gepflegt werden die Angaben ausschließlich im Datensatz der Datenschutzverletzung selbst. Die Verarbeitungstätigkeit zeigt sie nur an.
Was das Modul dabei nicht leistet
Abschnitt betitelt „Was das Modul dabei nicht leistet“- Kein Versand. Die Benachrichtigung betroffener Personen wird dokumentiert, nicht verschickt. Eine Sammelbenachrichtigung, etwa an alle Mitarbeitenden über die Anwendung, gibt es nicht.
- Keine Meldevorlagen. Die Angaben zur Meldung sind Freitext; ein Formular für die Aufsichtsbehörde wird nicht erzeugt.
- Kein Bericht. Ein exportierbares Data-Breach-Log für die Aufsichtsbehörde steht nicht zur Verfügung, siehe Datenschutz-Management.
Planen Sie deshalb ein, dass die eigentliche Meldung außerhalb der Anwendung passiert. Das DPMS hält fest, dass und wie gemeldet wurde. Den Meldeweg selbst gehen Sie separat.