Geltungsbereichsdefinition (Scoping)
Geltungsbereichsdefinition (Scoping) – Überblick
Abschnitt betitelt „Geltungsbereichsdefinition (Scoping) – Überblick“Die Geltungsbereichsdefinition (engl.: Scoping) ist ein zentrales Modul des ISMS-Managementsystems. Sie ermöglicht die Definition und Verwaltung von Sicherheitsgeltungsbereichen für Organisationen im Kontext von Informationssicherheits-Management-Systemen (ISMS) und Datenschutz-Management-Systemen (DPMS).
Zweck:
- Festlegung der Grenzen und des Umfangs von Sicherheitskonzepten
- Dokumentation von Sicherheitsverantwortlichkeiten und Rollen
- Verwaltung verschiedener Geltungsbereiche pro Organisationseinheit
- Klassifizierung von Schutzbedarf nach definierten Kategorien
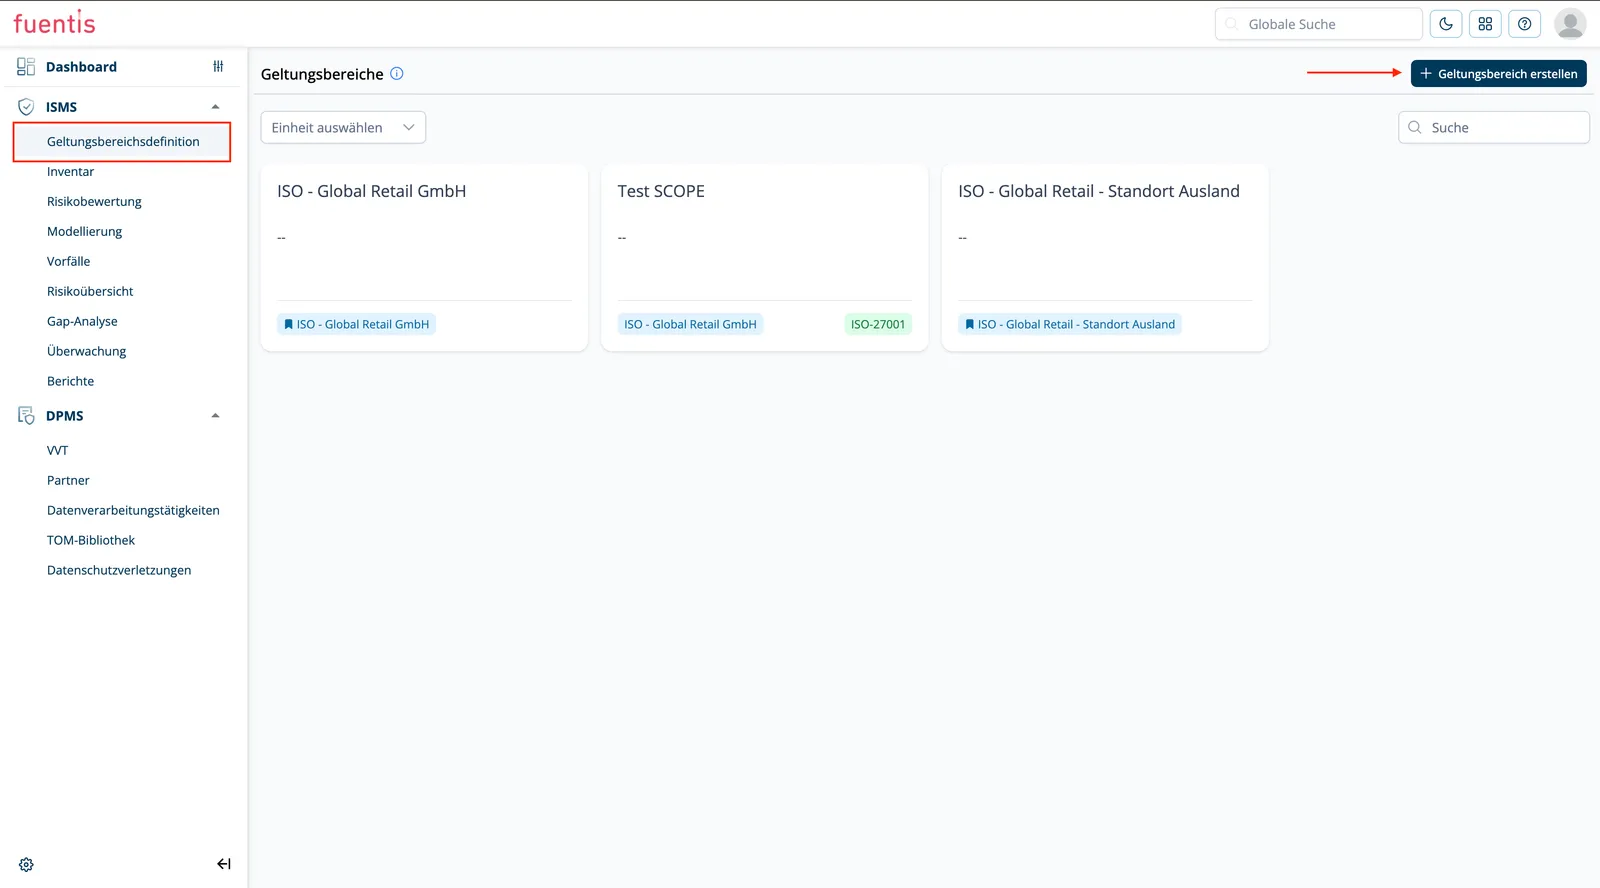
Navigation: ISMS → Geltungsbereichsdefinition
Diese Seite behandelt das Anlegen und Pflegen von Geltungsbereichen. Was danach folgt, steht auf eigenen Seiten:
- Strukturanalyse: Zielobjektgruppen erfassen und verknüpfen
- Schutzbedarfsfeststellung: Kritikalität der Zielobjekte bewerten
Hauptfunktionen
Abschnitt betitelt „Hauptfunktionen“Geltungsbereiche-Übersicht
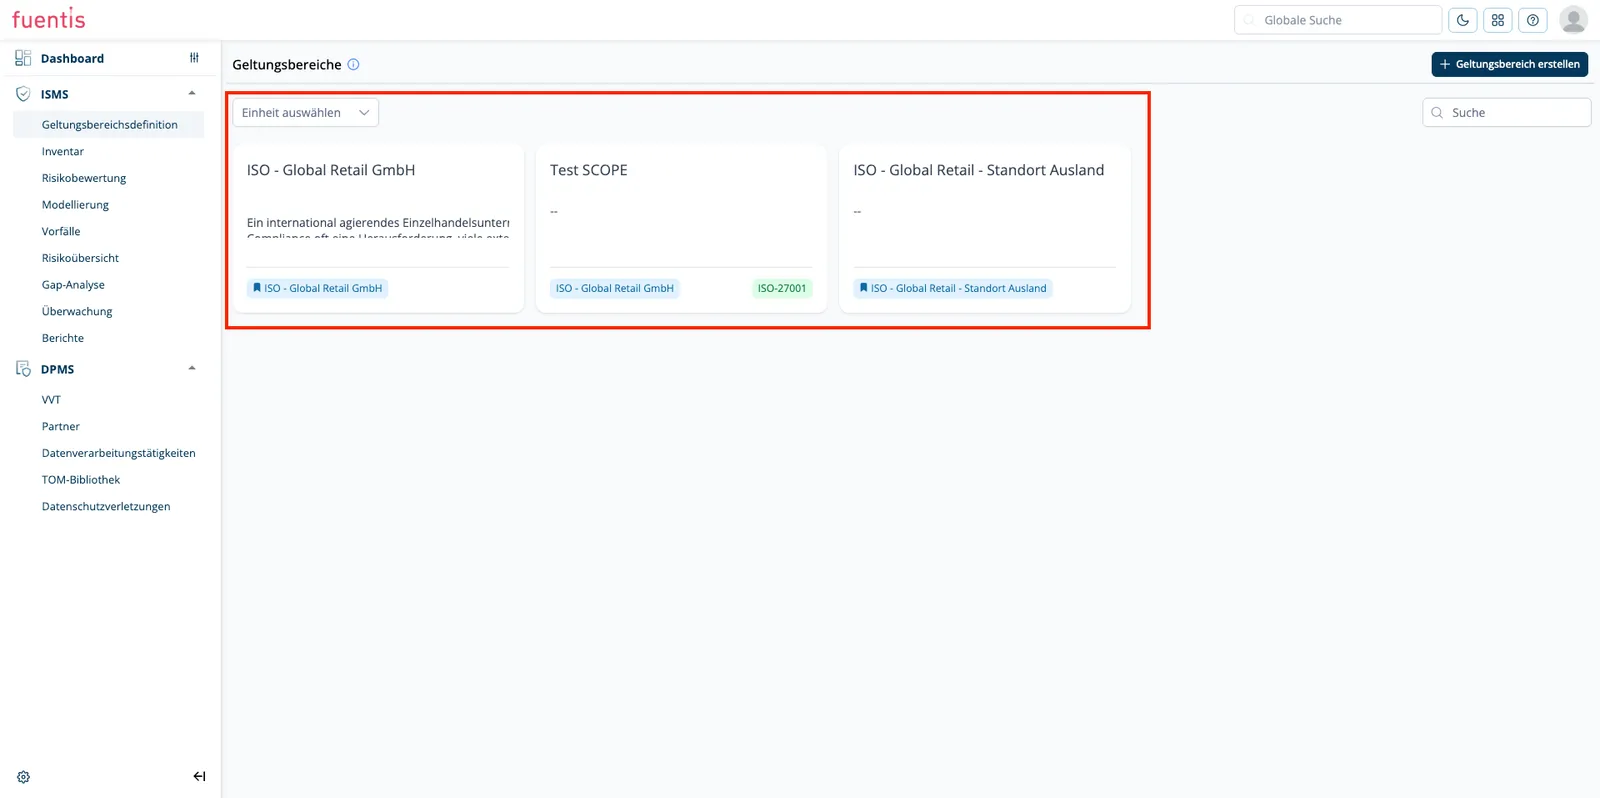
Abschnitt betitelt „Geltungsbereiche-Übersicht“Die Übersichtsseite zeigt alle definierten Geltungsbereiche in einer Kartenansicht:
Kartenelemente: Jeder Geltungsbereich wird als Karte dargestellt mit:
- Titel des Geltungsbereichs
- Beschreibung des Sicherheitskonzepts
- Zugehörige Organisationseinheit
- Zertifizierungsstandard (z. B. ISO 27001)
Filterung: Geltungsbereiche können nach Organisationseinheit gefiltert werden
Suchfunktion: Schnelle Suche nach Geltungsbereichen per Suchleiste
Geltungsbereich erstellen
Abschnitt betitelt „Geltungsbereich erstellen“Neue Geltungsbereiche werden über den Button ”+ Geltungsbereich erstellen” angelegt.
Der Erstellungsprozess verläuft in 4 Schritten:
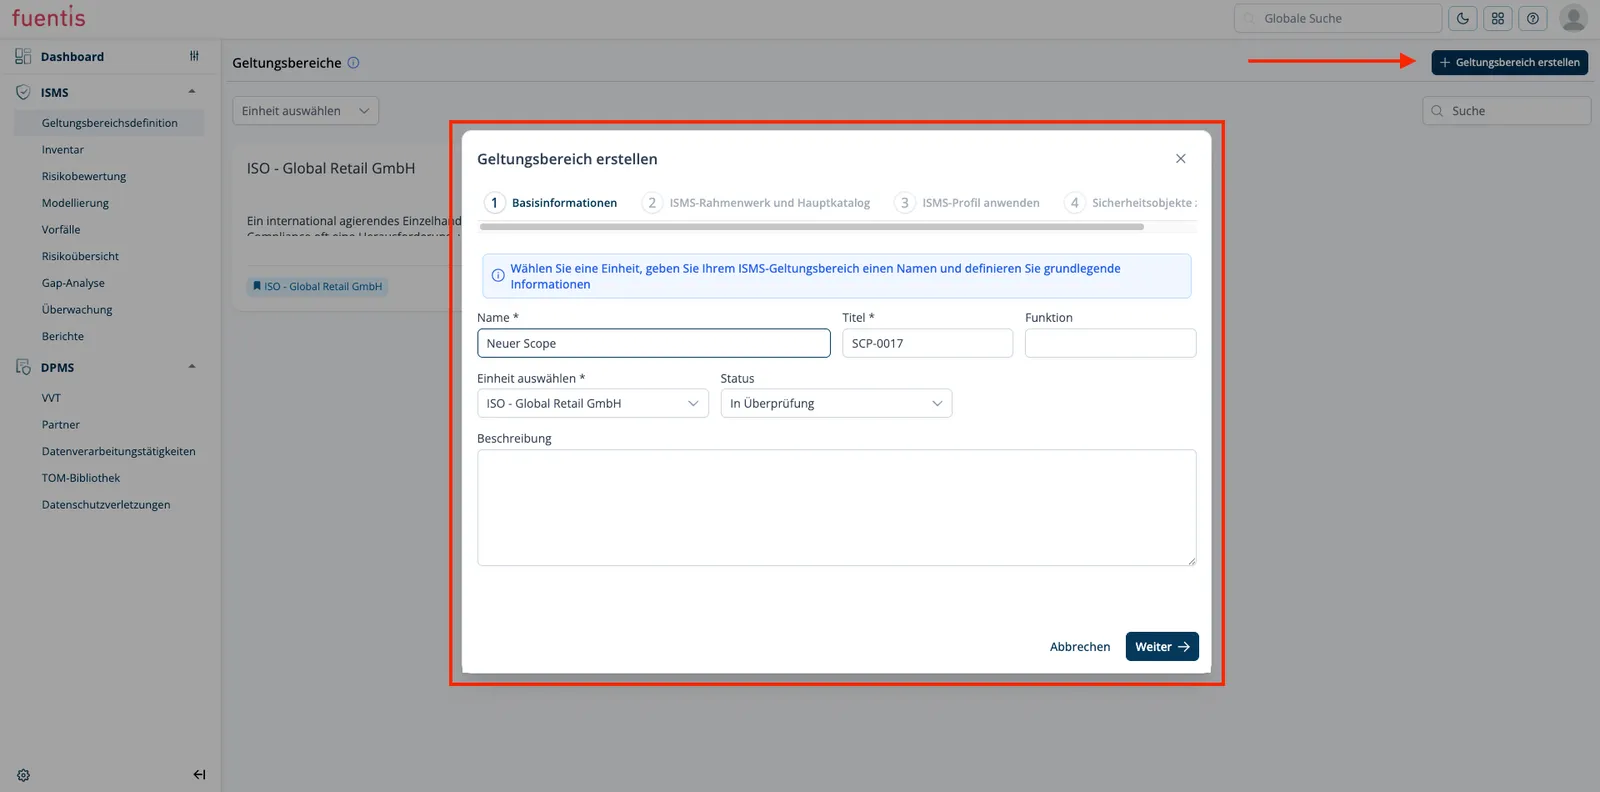
Schritt 1: Basisinformationen
- Einheit auswählen: Wählen Sie die Organisationseinheit aus
- Name: Eindeutiger Name für den Geltungsbereich
- Titel: Technische Kennung (z.B. SCP-0001)
- Funktion: Definition der Rolle des Geltungsbereichs (Übergeordnet, Untergeordnet)
- Status: Definieren Sie den aktuellen Status (z.B. Entwurf, Aktiv)
- Beschreibung: Detaillierte Dokumentation des Sicherheitskonzepts
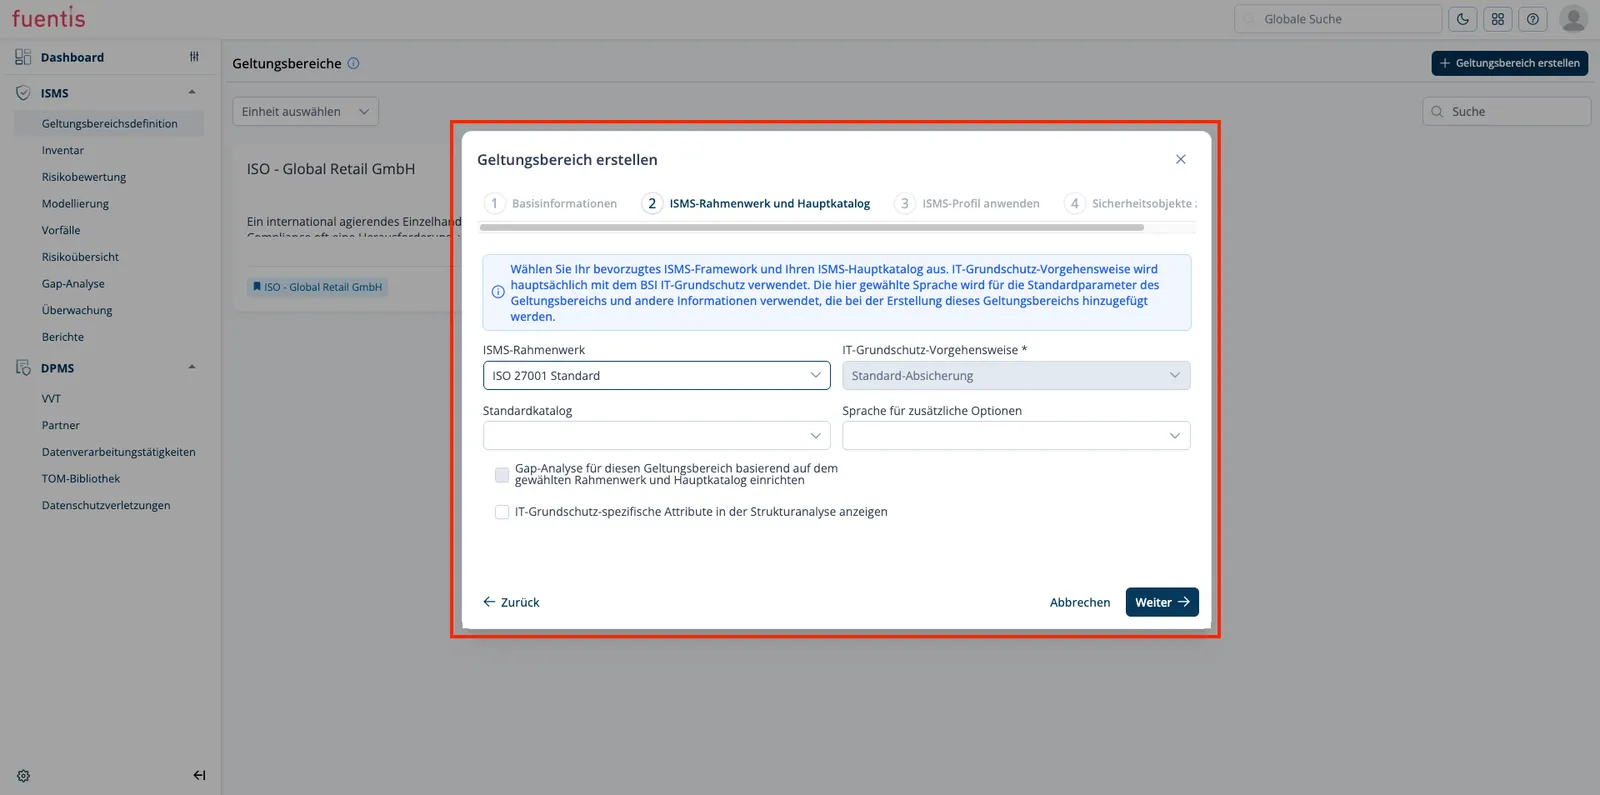
Schritt 2: ISMS-Rahmenwerk und Hauptkatalog
- Auswahl des anwendbaren Sicherheitsstandards
- Definition des Sicherheitskatalogs für den Geltungsbereich
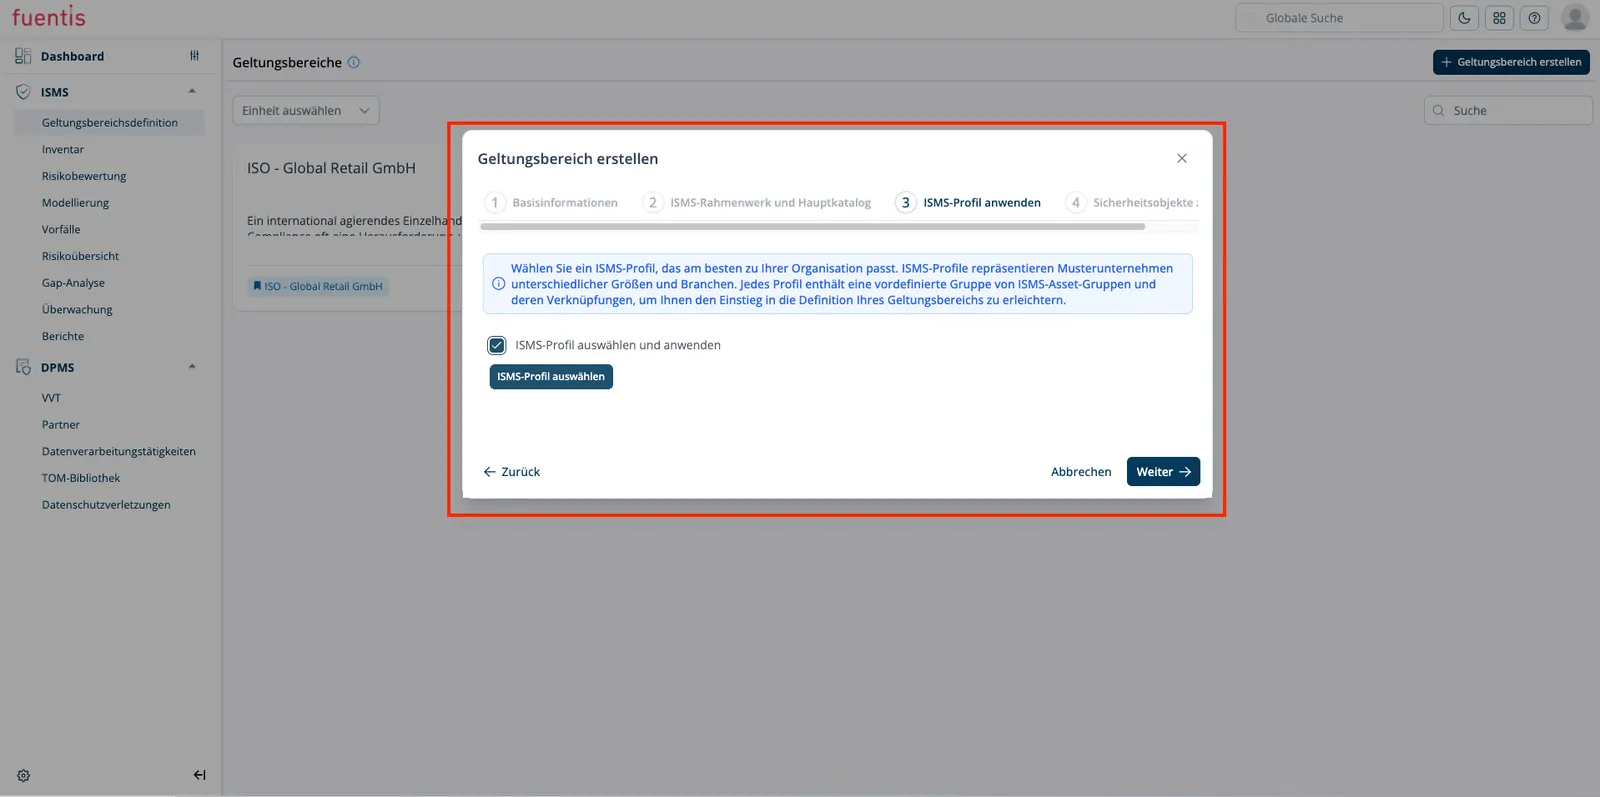
Schritt 3: ISMS-Profil anwenden
- Anwendung vordefinierter Sicherheitsprofile
- Automatische Zuweisung von Sicherheitsanforderungen
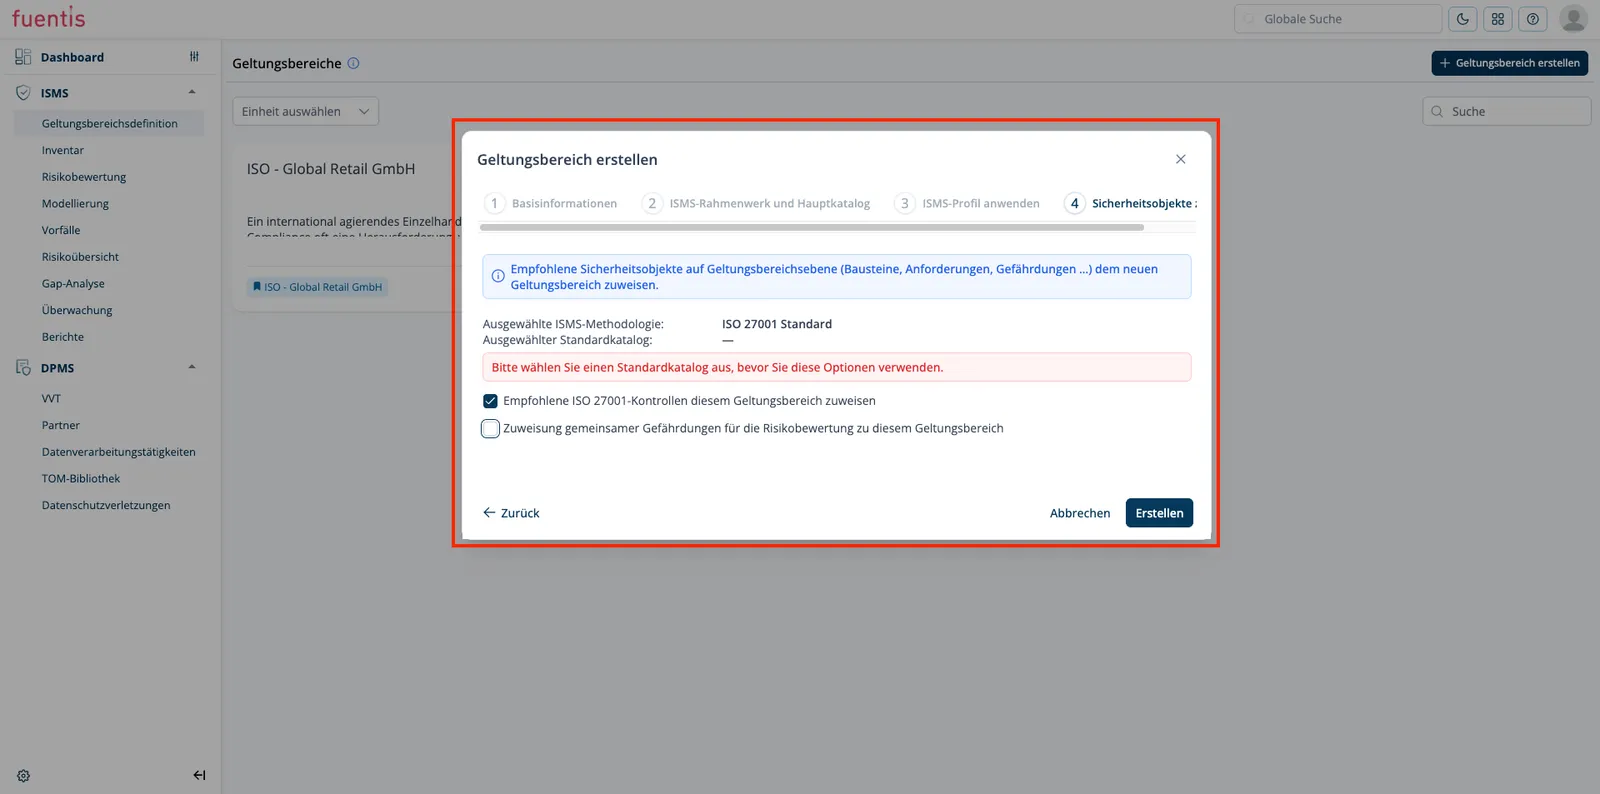
Schritt 4: Sicherheitsobjekte zuweisen
- Zuordnung von Systemen, Prozessen und Vermögenswerten
- Definition der im Geltungsbereich zu schützenden Objekte
Detailansicht eines Geltungsbereichs
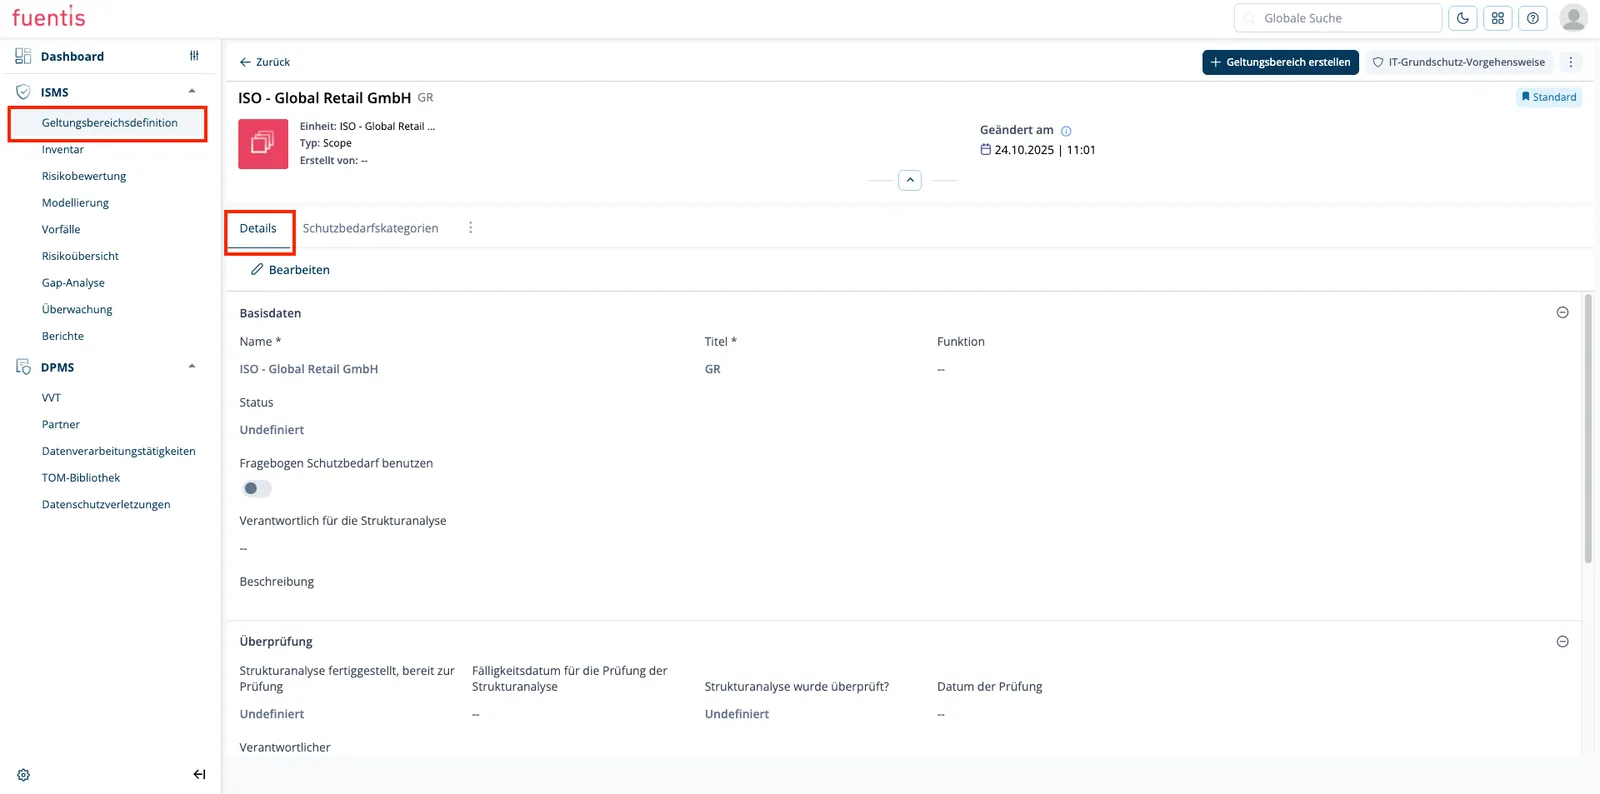
Abschnitt betitelt „Detailansicht eines Geltungsbereichs“Nach Auswahl eines Geltungsbereichs öffnet sich die Detailansicht mit folgenden Informationen:
Reiter Details
Abschnitt betitelt „Reiter Details“Basisinformationen:
- Name und Titel
- Zugehörige Organisationseinheit
- Typ (z.B. Scope)
- Erstellungsdatum und Benutzer
- Geltungsstatus (Standard/Aktuell)
Basisdaten:
- Vollständige Eingabefelder zur Bearbeitung
- Verantwortlichkeitsangaben
- Optionen zur Nutzung von Schutzbedarfsfragebögen
Überprüfungs-Management:
- Status der Strukturanalyse-Überprüfung
- Fälligkeitsdaten für Überprüfungen
- Verantwortliche Person für die Freigabe
Freigabe-Management:
- Freigabestatus der Strukturanalyse
- Fälligkeitsdatum für Freigaben
- Verantwortliche und Freigabedatum
Reiter Schutzbedarfskategorien
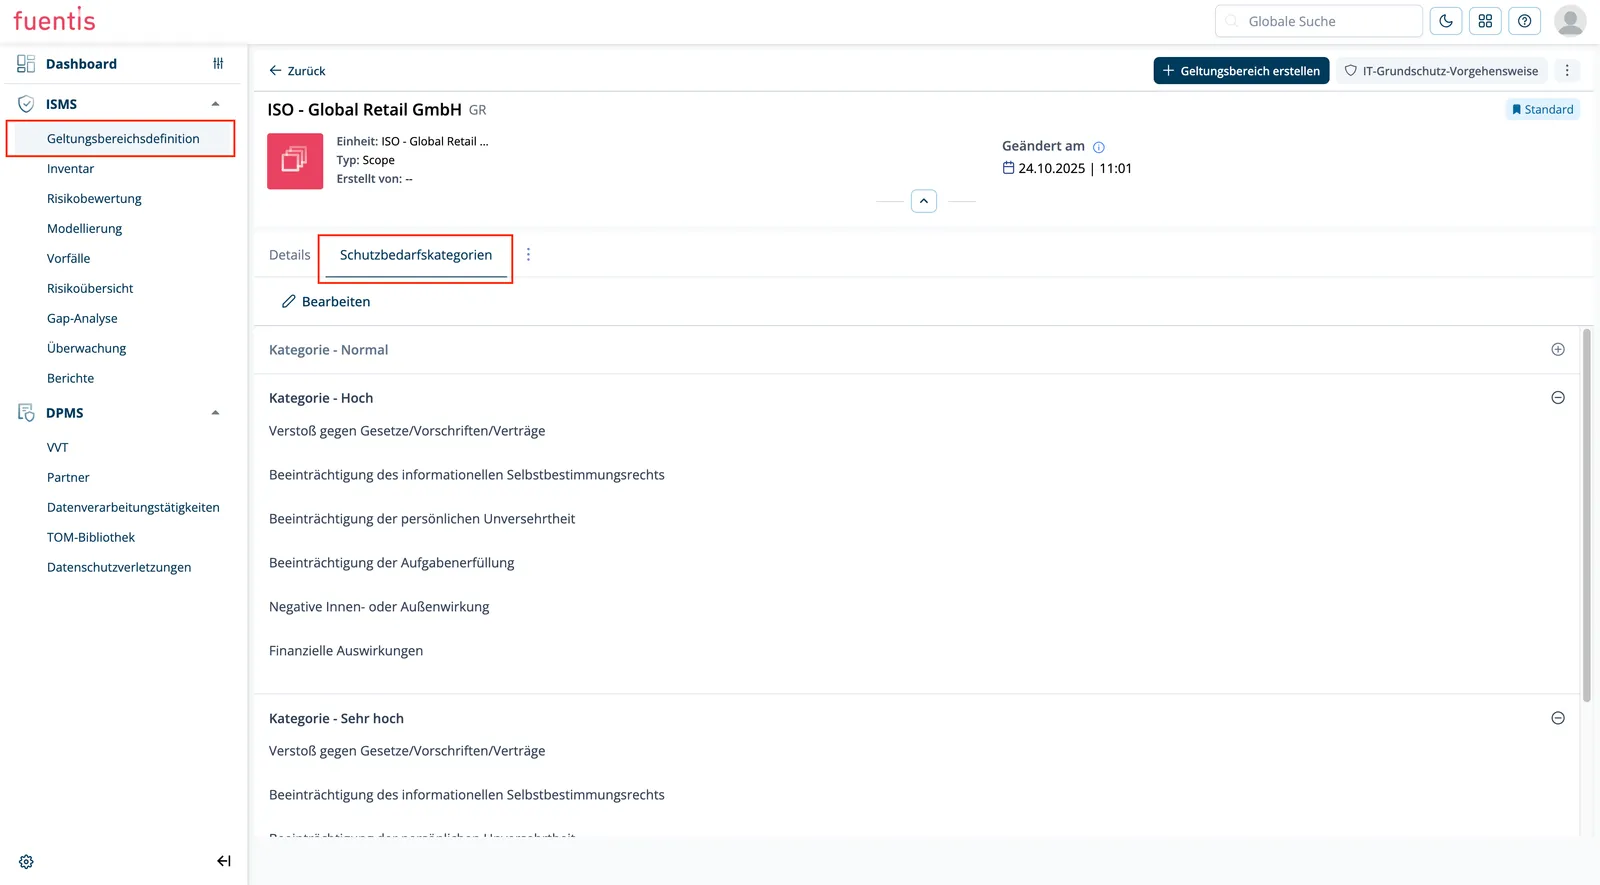
Abschnitt betitelt „Reiter Schutzbedarfskategorien“Dieses Reiter zeigt die für den Geltungsbereich definierten Schutzbedarfsklassifizierungen:
Kategorien nach Schutzbedarf:
- Kategorie - Normal: Standardmäßige Sicherheitsanforderungen
- Kategorie - Hoch: Erhöhte Sicherheitsanforderungen mit folgenden Aspekten:
- Verstoß gegen Gesetze/Vorschriften/Verträge
- Beeinträchtigung des informationellen Selbstbestimmungsrechts
- Beeinträchtigung der persönlichen Unversehrtheit
- Beeinträchtigung der Aufgabenerfüllung
- Negative Innen- oder Außenwirkung
- Finanzielle Auswirkungen
- Kategorie - Sehr hoch: Kritische Sicherheitsanforderungen (mit denselben Aspekten wie “Hoch”)
Funktion: Diese Kategorisierung ermöglicht eine risikobasierte Zuweisung von Sicherheitsmaßnahmen.
Wichtige Konzepte
Abschnitt betitelt „Wichtige Konzepte“Geltungsbereich-Hierarchie
Abschnitt betitelt „Geltungsbereich-Hierarchie“- Übergeordnete Geltungsbereiche: Definieren allgemeine, unternehmensweite Sicherheitsrichtlinien
- Untergeordnete Geltungsbereiche: Spezifische Sicherheitskonzepte für einzelne Geschäftsbereiche oder Services
Sicherheitskonzepte
Abschnitt betitelt „Sicherheitskonzepte“Ein Geltungsbereich wird definiert durch ein Sicherheitskonzept, das:
- Die Grenzen der Verantwortung und Zuständigkeit festlegt
- Sicherheitsanforderungen und -maßnahmen dokumentiert
- Mit einem anerkannten Standard (z.B. ISO 27001) korreliert
Organisationseinheit
Abschnitt betitelt „Organisationseinheit“- Definiert die Zugehörigkeit des Geltungsbereichs
- Können übergeordnete und untergeordnete Beziehungen haben
- Ermöglichen organisationsspezifische Sicherheitsrichtlinien
Best Practices
Abschnitt betitelt „Best Practices“- Klare Abgrenzung: Stellen Sie sicher, dass Geltungsbereiche eindeutig voneinander unterscheidbar sind
- Dokumentation: Verwenden Sie aussagekräftige Beschreibungen für jeden Geltungsbereich
- Regelmäßige Überprüfung: Aktualisieren Sie Geltungsbereiche regelmäßig entsprechend den organisatorischen Änderungen
- Hierarchische Struktur: Nutzen Sie die Hierarchie, um komplexe Sicherheitslandschaften zu verwalten
- Schutzbedarf-Klassifizierung: Verwenden Sie die Schutzbedarfskategorien zur Priorisierung von Sicherheitsmaßnahmen
Navigation und Bedienung
Abschnitt betitelt „Navigation und Bedienung“| Element | Funktion |
|---|---|
| Globale Suche | Schnellsuche nach Geltungsbereichen oder anderen Elementen |
| Einheit auswählen | Filterung nach Organisationseinheit |
| Suchleiste | Echtzeit-Filterung der angezeigten Geltungsbereiche |
| Bearbeiten-Button | Öffnet den Bearbeitungsmodus für Details |
| Zurück-Button | Rückkehr zur Übersichtsseite |
| Reiter | Navigation zwischen verschiedenen Informationsbereichen |
Geltungsbereich bearbeiten
Abschnitt betitelt „Geltungsbereich bearbeiten“- Geltungsbereich aus der Übersicht auswählen
- Button “Bearbeiten” klicken
- Gewünschte Felder ändern
- Änderungen speichern